



Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Компания Guardicore и Тайгер Оптикс, дистрибьютор вендора, анонсировали доступность межсетевого экрана на основе киберразведки (Threat Intelligence Firewall), который встроен в платформу микросегментации Guardicore Centra и непрерывно пополняется данными из глобальных и локальных фидов Threat Intelligence.

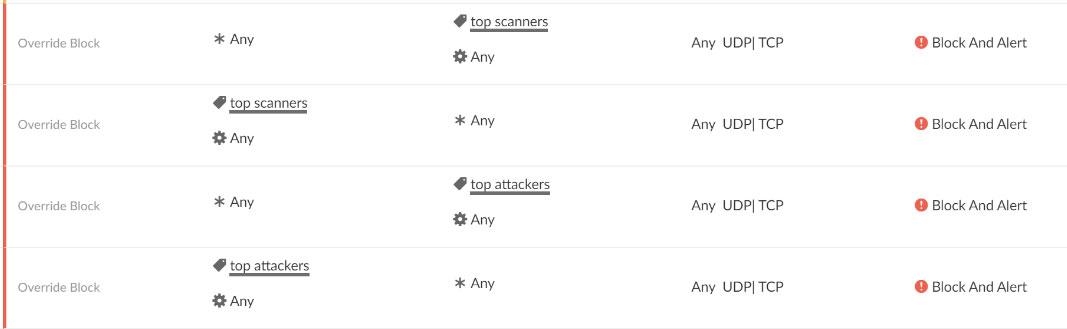
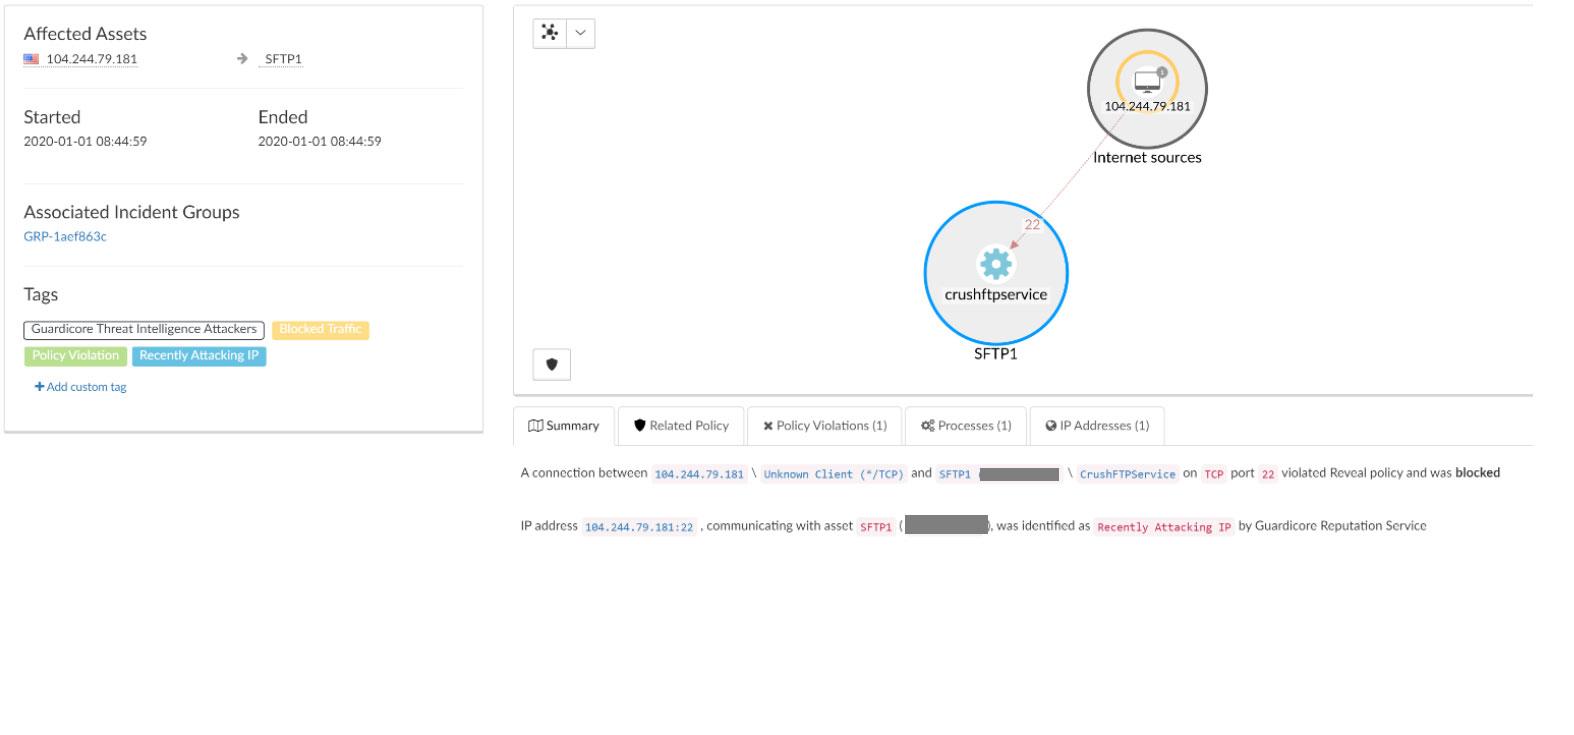
Компания Guardicore анонсировала межсетевой экран киберразведки Guardicore Threat Intelligence Firewall, который интегрирован в платформу безопасности Guardicore Centra. Возможности межсетевого экрана киберразведки выходят за рамки функциональности традиционных межсетевых экранов, что позволяет повысить уровень безопасности в современных сложных ЦОДах и гибридных облачных средах. Межсетевой экран, управляемый через единую консоль Guardicore Centra, выявляет и блокирует входящие и исходящие подключения к известным вредоносным IP-адресам и хостам. Это позволяет сократить поверхность атаки в сети и остановить злоумышленника до того, как он достигнет критичных активов в ЦОДе.


Офри Зив, вице-президент департамента научных исследований Guardicore и глава Guardicore Labs, сообщает:

«Благодаря межсетевому экрану киберразведки мы блокируем подозрительные действия еще до того, как они достигнут ЦОД наших клиентов. Наш умный межсетевой экран киберразведки автоматически настраивается в Guardicore Centra и непрерывно пополняется новыми данными о вредоносных IP-адресах и доменах. Эти данные собираются сенсорами киберразведки, которые установлены в продуктивных ЦОДах и облаках по всему миру. Межсетевой экран выявляет новейшие атаки, попытки просканировать сеть и установить связь с C&C-серверами, классифицирует их, а также позволяет осуществлять блокирование, что позволяет клиентам легко и уверенно снижать уровень риска, не позволяя злоумышленникам получить доступ к ценным активам ЦОДа».


Эта новая возможность делает Guardicore Centra единственной платформой серверной сегментации, позволяющей блокировать трафик, исходящий от вредоносных IP-адресов, выявляемых как глобальными сенсорами или платными фидами киберразведки заказчика, так и локальными сенсорами клиентов. Межсетевой экран киберразведки Guardicore создает дополнительный слой защиты, позволяя департаментам ИБ, использующие платформу безопасности Guardicore Centra, создавать простые и интуитивно понятные настройки микросегментации. Это позволяет сократить поверхность атаки, а также обнаруживать и реагировать на взломы и утечки данных во внутреннем трафике ЦОДа (east-west traffic). Клиенты Guardicore получают следующие преимущества:

  • своевременное предупреждение о компрометации серверной среды благодаря мгновенной блокировке угроз или уведомлению о них: мгновенные оповещения предоставляют в реальном времени точную информацию о факте взлома среды клиента. Это обеспечивает более быстрое реагирование служб ИБ;
  • актуальные данные киберразведки: списки вредоносных IP-адресов и доменов, которые используются для атак, сканирований и связи с C&C-серверами, обновляются ежедневно;
  • меньше возможностей для злоумышленников: значительное сокращение поверхности атаки для злоумышленников, которые пытаются вас атаковать, сканировать, или управлять внутренними машинами вашей организации через C&C-серверы.


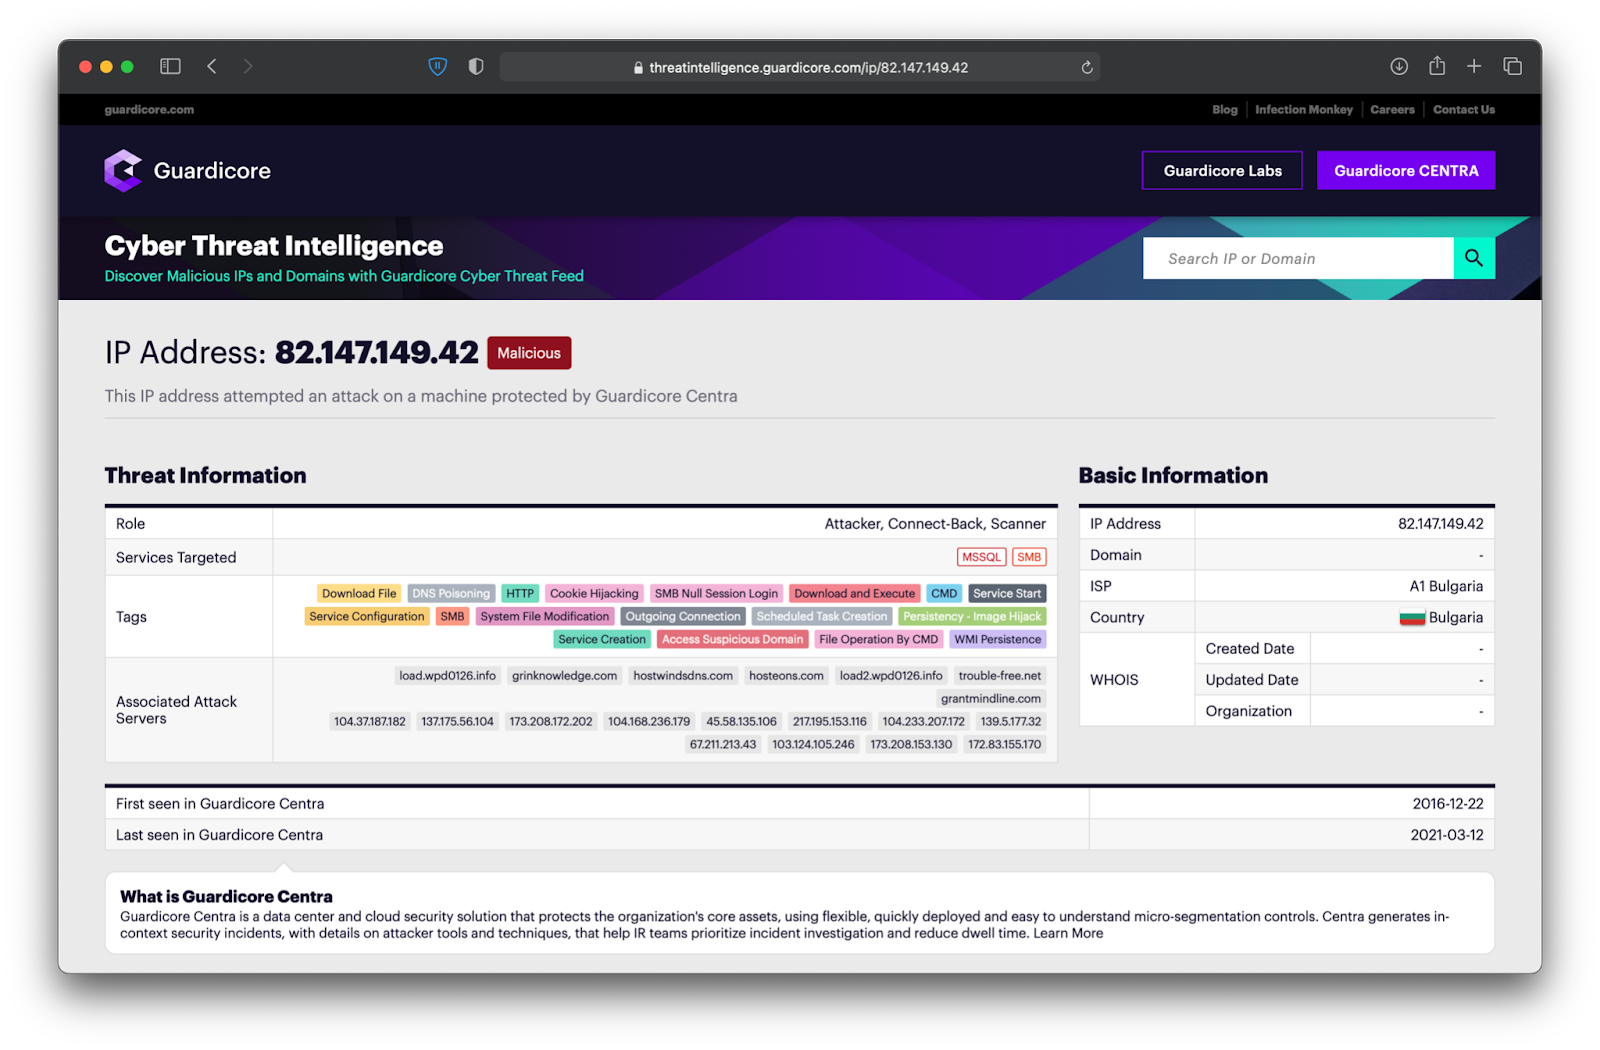
Данные, используемые в межсетевом экране киберразведки Guardicore, также свободно доступны на портале Guardicore Cyber Threat Intelligence. Это открытый ресурс компании Guardicore, на котором отслеживаются и классифицируются потенциальные угрозы, характерные для ЦОДов и облачной инфраструктуры. Выявленные угрозы классифицируются по ролям, атакуемым серверам, меткам действий и связанным атакам.

Guardicore Threat Intelligence Firewall и платформа микросегментации Guardicore Centra доступны для тестирования и заказа у официального дистрибьютора Тайгер Оптикс и авторизованных партнеров Guardicore.

Подпишитесь на новости

Российские браузеры набирают аудиторию на фоне проблем с сертификатами

Российские пользователи активнее осваивают отечественные приложения для доступа к интернету. В августе месячная аудитория приложения «Яндекс — с Алисой AI» выросла на 31% год к году. У Google Chrome показатель снизился на 3%, у Opera — на 19%.

По данным «Коммерсанта», в начале августа «Яндекс Браузер» также возглавил рейтинг скачиваний в российском Google Play.

Однако рост на 31% относится именно к приложению «Яндекс — с Алисой AI»: смешивать показатели двух продуктов не стоит.

Одной из причин перемен участники рынка называют проблемы с сертификатами безопасности. После перехода российских банков и корпораций на национальные сертификаты Минцифры и ГОСТ TLS зарубежные браузеры могут испытывать сложности с доступом к их сервисам.

Отечественные решения с поддержкой этих технологий избавляют пользователя от дополнительной настройки. Для обычного человека выбор прост: установить приложение и открыть сайт банка проще, чем разбираться, какие сертификаты нужно добавить в систему. Особенно когда задача — банально оплатить счёт.

Владельцы устройств Apple, по данным издания, чаще выбирают другой путь: переключаются на другое устройство или открывают мобильное приложение банка.

Получается, конкуренция браузеров всё сильнее зависит от совместимости с привычными сервисами. Красивый интерфейс — хорошо, но возможность зайти в интернет-банк без технического квеста оказывается убедительнее.

RSS: Новости на портале Anti-Malware.ru