



Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Guardicore анонсировал межсетевой экран для усиления защиты ЦОДов

Компания Guardicore и Тайгер Оптикс, дистрибьютор вендора, анонсировали доступность межсетевого экрана на основе киберразведки (Threat Intelligence Firewall), который встроен в платформу микросегментации Guardicore Centra и непрерывно пополняется данными из глобальных и локальных фидов Threat Intelligence.

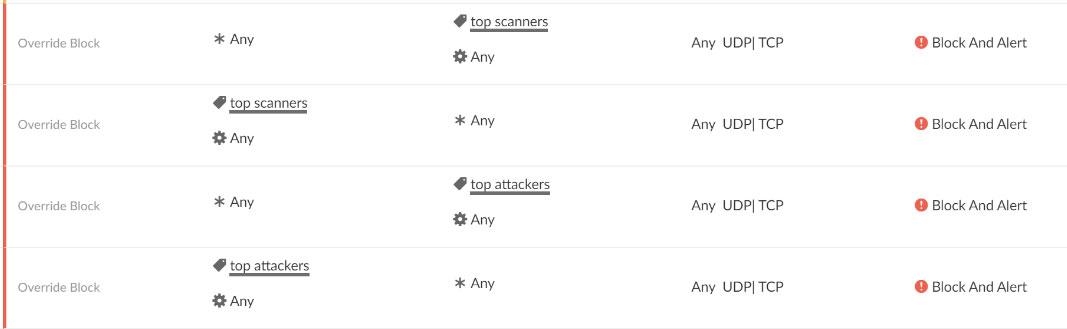
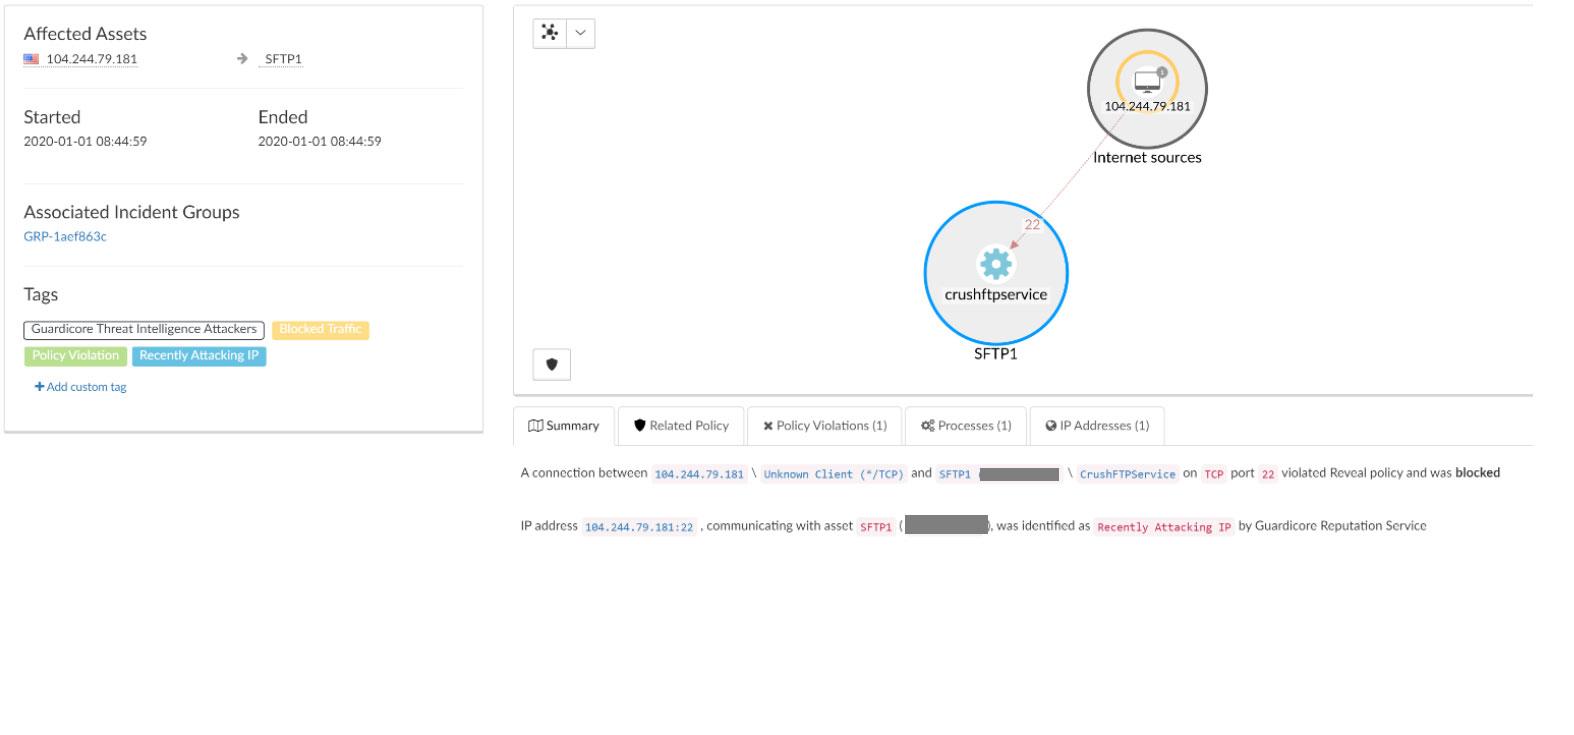
Компания Guardicore анонсировала межсетевой экран киберразведки Guardicore Threat Intelligence Firewall, который интегрирован в платформу безопасности Guardicore Centra. Возможности межсетевого экрана киберразведки выходят за рамки функциональности традиционных межсетевых экранов, что позволяет повысить уровень безопасности в современных сложных ЦОДах и гибридных облачных средах. Межсетевой экран, управляемый через единую консоль Guardicore Centra, выявляет и блокирует входящие и исходящие подключения к известным вредоносным IP-адресам и хостам. Это позволяет сократить поверхность атаки в сети и остановить злоумышленника до того, как он достигнет критичных активов в ЦОДе.


Офри Зив, вице-президент департамента научных исследований Guardicore и глава Guardicore Labs, сообщает:

«Благодаря межсетевому экрану киберразведки мы блокируем подозрительные действия еще до того, как они достигнут ЦОД наших клиентов. Наш умный межсетевой экран киберразведки автоматически настраивается в Guardicore Centra и непрерывно пополняется новыми данными о вредоносных IP-адресах и доменах. Эти данные собираются сенсорами киберразведки, которые установлены в продуктивных ЦОДах и облаках по всему миру. Межсетевой экран выявляет новейшие атаки, попытки просканировать сеть и установить связь с C&C-серверами, классифицирует их, а также позволяет осуществлять блокирование, что позволяет клиентам легко и уверенно снижать уровень риска, не позволяя злоумышленникам получить доступ к ценным активам ЦОДа».


Эта новая возможность делает Guardicore Centra единственной платформой серверной сегментации, позволяющей блокировать трафик, исходящий от вредоносных IP-адресов, выявляемых как глобальными сенсорами или платными фидами киберразведки заказчика, так и локальными сенсорами клиентов. Межсетевой экран киберразведки Guardicore создает дополнительный слой защиты, позволяя департаментам ИБ, использующие платформу безопасности Guardicore Centra, создавать простые и интуитивно понятные настройки микросегментации. Это позволяет сократить поверхность атаки, а также обнаруживать и реагировать на взломы и утечки данных во внутреннем трафике ЦОДа (east-west traffic). Клиенты Guardicore получают следующие преимущества:

  • своевременное предупреждение о компрометации серверной среды благодаря мгновенной блокировке угроз или уведомлению о них: мгновенные оповещения предоставляют в реальном времени точную информацию о факте взлома среды клиента. Это обеспечивает более быстрое реагирование служб ИБ;
  • актуальные данные киберразведки: списки вредоносных IP-адресов и доменов, которые используются для атак, сканирований и связи с C&C-серверами, обновляются ежедневно;
  • меньше возможностей для злоумышленников: значительное сокращение поверхности атаки для злоумышленников, которые пытаются вас атаковать, сканировать, или управлять внутренними машинами вашей организации через C&C-серверы.


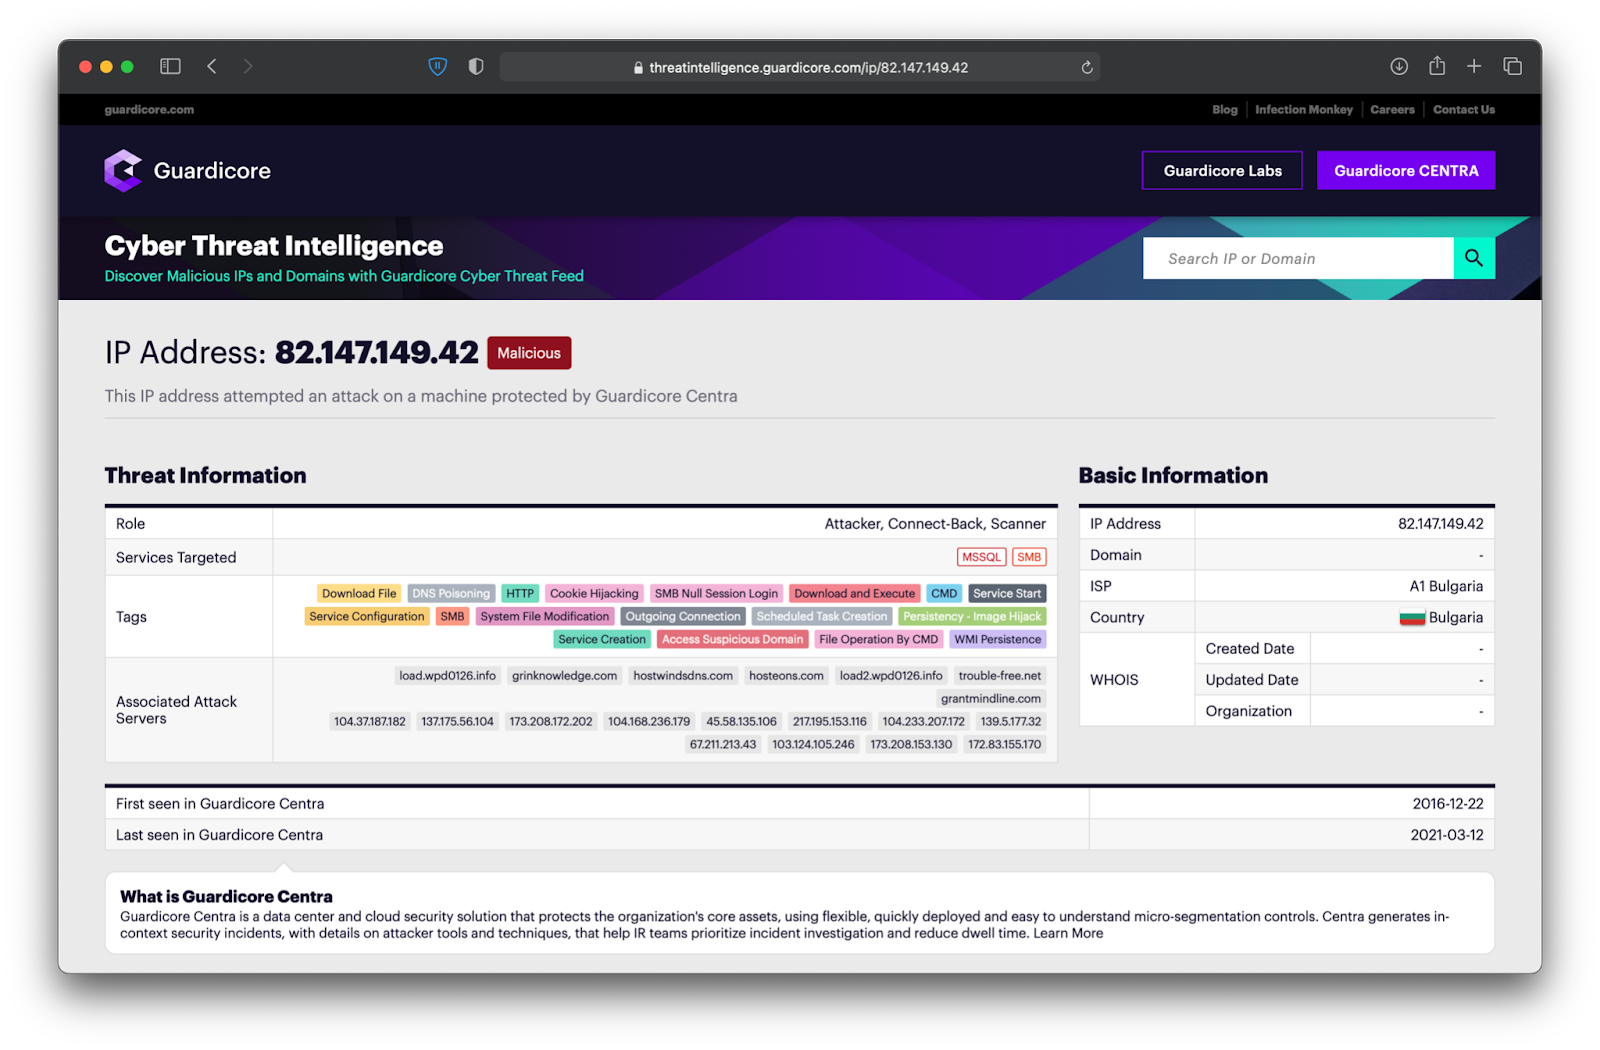
Данные, используемые в межсетевом экране киберразведки Guardicore, также свободно доступны на портале Guardicore Cyber Threat Intelligence. Это открытый ресурс компании Guardicore, на котором отслеживаются и классифицируются потенциальные угрозы, характерные для ЦОДов и облачной инфраструктуры. Выявленные угрозы классифицируются по ролям, атакуемым серверам, меткам действий и связанным атакам.

Guardicore Threat Intelligence Firewall и платформа микросегментации Guardicore Centra доступны для тестирования и заказа у официального дистрибьютора Тайгер Оптикс и авторизованных партнеров Guardicore.

Подпишитесь на новости

GPT-6 Astra расшифровала послание времён Наполеона спустя 217 лет

Шифр пережил империи, войны и поколения исследователей, а теперь за него взялся ИИ. Инженер Картер Черч рассказал в своём блоге, как с помощью GPT-6 Astra восстановил содержание письма генералу Огюсту де Мармону. По его словам, потребовалось около шести часов работы модели и несколько вечеров собственного времени.

Послание отправили в марте 1809 года по распоряжению Наполеона через его пасынка Эжена де Богарне. Мармон командовал войсками в Далмации, и ему нужно было знать расположение французских и союзных армий перед войной с Австрией.

Ключ не сохранился. На скане — около 1300 зашифрованных единиц и 155 разных знаков. Причём одна буква могла обозначаться несколькими символами: обычный подсчёт частот здесь буксует.


ИИ прочитал изображение и использовал 33 ранее установленных значения. Остальные подбирались методом имитации отжига: варианты оценивали по статистике французских текстов. Затем расшифровку проверяли по исходному скану.

Внутри оказалась военная сводка с уверенным прогнозом: Австрии предстоит атака с нескольких направлений, и она движется к поражению.


Черч опубликовал восстановленный ключ и скрипты для проверки результата. Пять знаков остаются неоднозначными, но, по его оценке, общий смысл от этого не меняется. Автор также сообщает, что историк криптографии Сатоси Томокиё проверил решение, после чего письмо внесли в список расшифрованных.

RSS: Новости на портале Anti-Malware.ru