



Netflix тестирует новые методы защиты аккаунтов от любителей халявы

Netflix тестирует новые методы защиты аккаунтов от любителей халявы

Netflix тестирует новые методы защиты аккаунтов от любителей халявы

Netflix прорабатывает новую защитную функцию, призванную обезопасить аккаунты пользователей от злоумышленников. Теперь общие учётные записи нельзя будет использовать, если вы только не члены семьи, проживающие в одном доме.

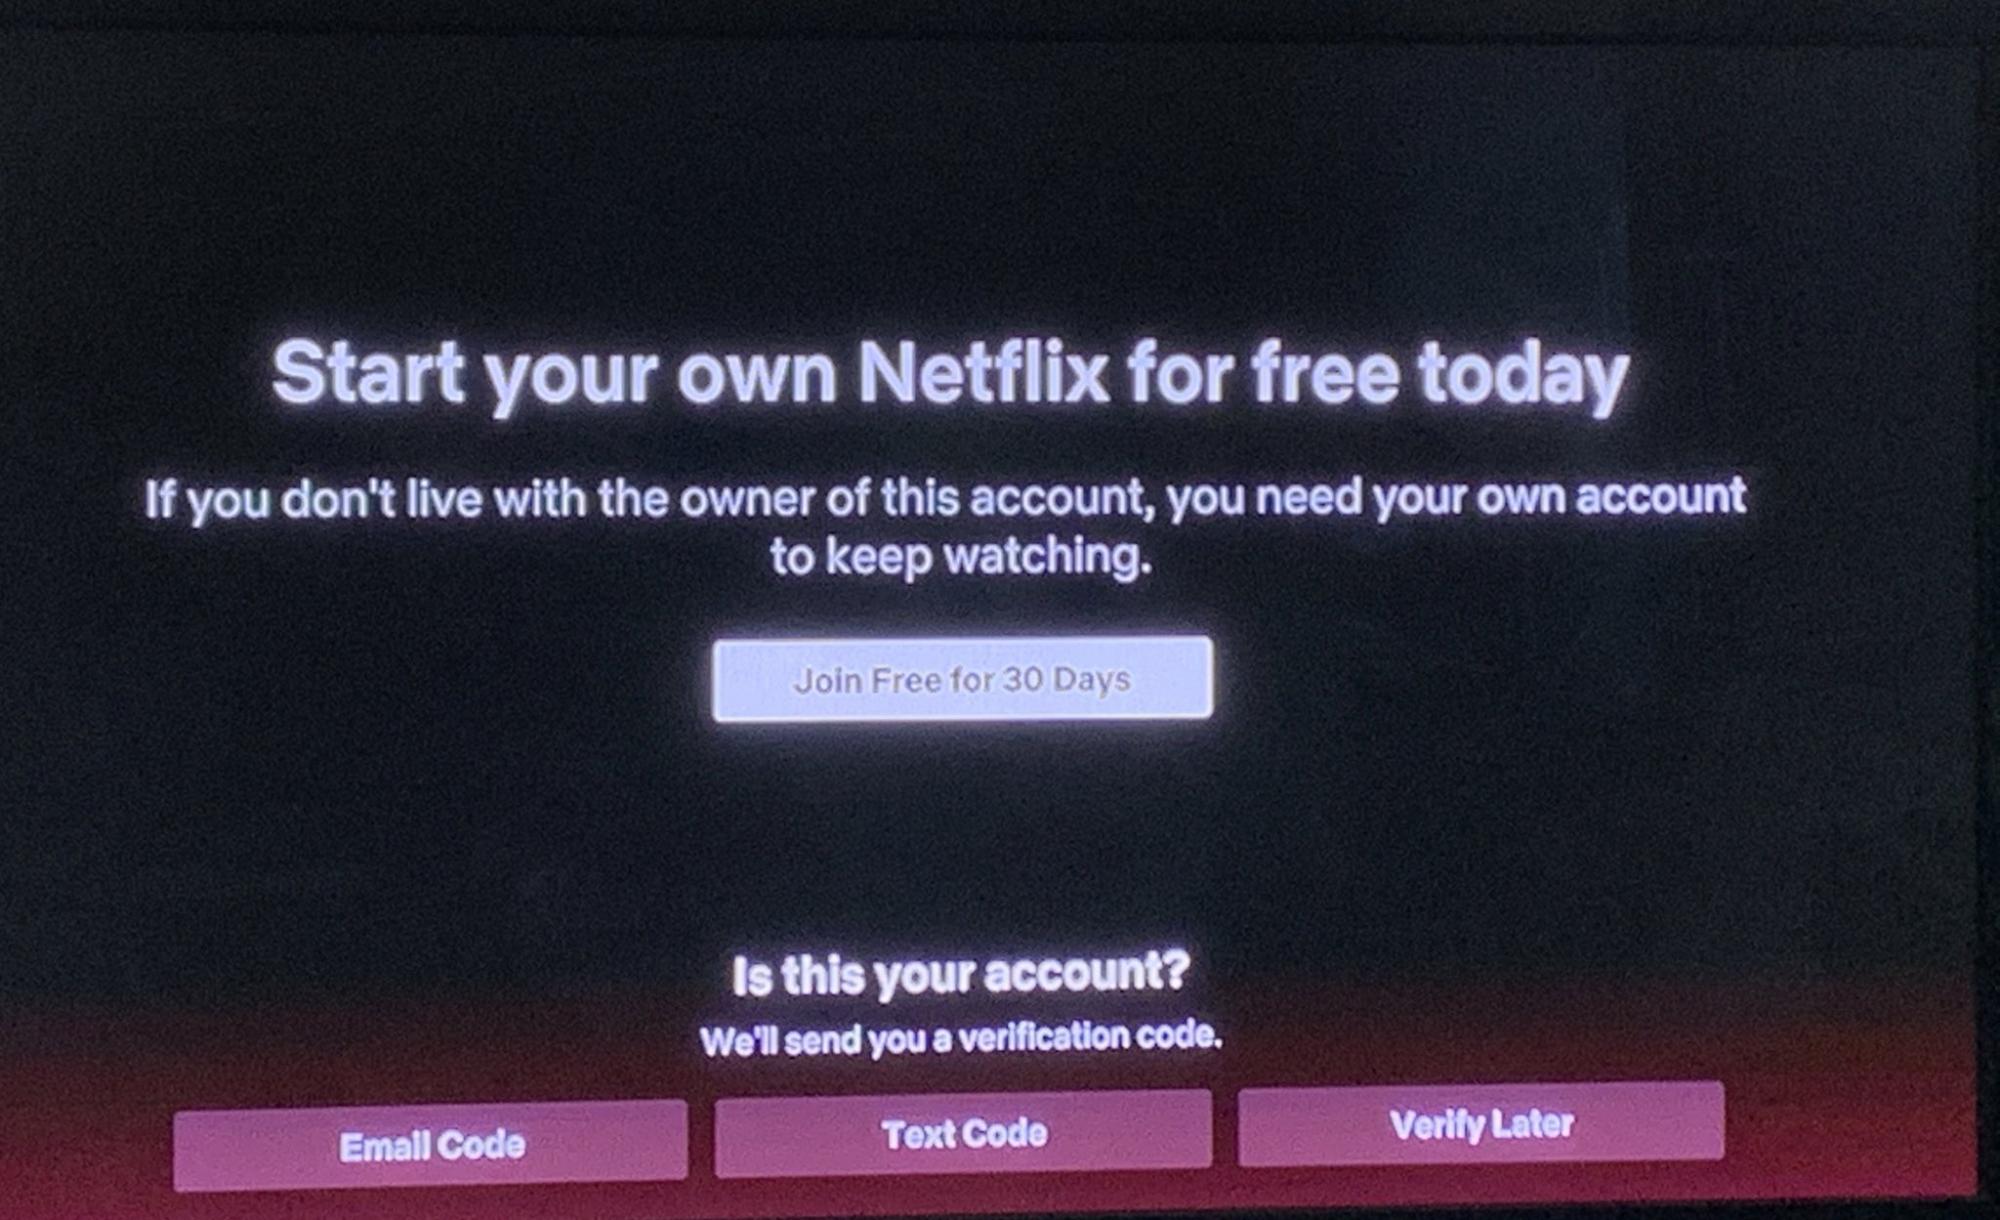
Пользователи Netflix поделились в Twitter скриншотами, на которых видно, что сервис предлагает им зарегистрировать собственный аккаунт. Оказалось, что эти любители сериалов использовали общую семейную учётную запись, при этом не проживая в одном доме с другими родственниками.


Дело в том, что Netflix такими методами пытается бороться с непорядочными гражданами, которые не хотят платить за доступ, а предпочитают использовать взломанные учётные записи. Как правило, такие аккаунты можно легко приобрести у киберпреступников на форумах соответствующей тематики.

Если пересмотреть условия совместного доступа к учётным записям, злоумышленники не смогут смотреть фильмы и сериалы за счёт добропорядочных граждан, считают представители Netflix.

«Пока этот принцип запущен в тестовом режиме, а его основная задача — убедиться, что все юзеры пользуются аккаунтами на законных основаниях», — объяснили сотрудники американской компании.

По данным аналитиков из Recorded Future, на сегодняшний день как минимум 334 киберпреступные группировки продают доступ к взломанным учётным записям Netflix или же инструментам для подобного взлома.

Цены на аккаунты варьируются от 5 до 20 долларов, а вот брутфорс-инструмент обойдётся любителю халявы в сумму от 20 до 50 долларов.

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru