



Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый Linux-бэкдор используется в операциях китайских киберпреступников

Новый сложный бэкдор атакует системы Linux и участвует в операциях группы правительственных киберпреступников из Китая. К такому выводу пришли исследователи из компании Intezer, пролившие свет на недавно появившуюся киберугрозу.

Эксперты назвали новый вредонос «RedXOR». Согласно опубликованному анализу, злоумышленники маскируют своё детище под демон polkit.

К слову, специалисты также нашли общие черты у RedXOR и ранее уже зафиксированных в атаках PWNLNX, XOR.DDOS, Groundhog. Последние три экземпляра принято ассоциировать с киберпреступной группировкой Winnti Umbrella (или Axiom).

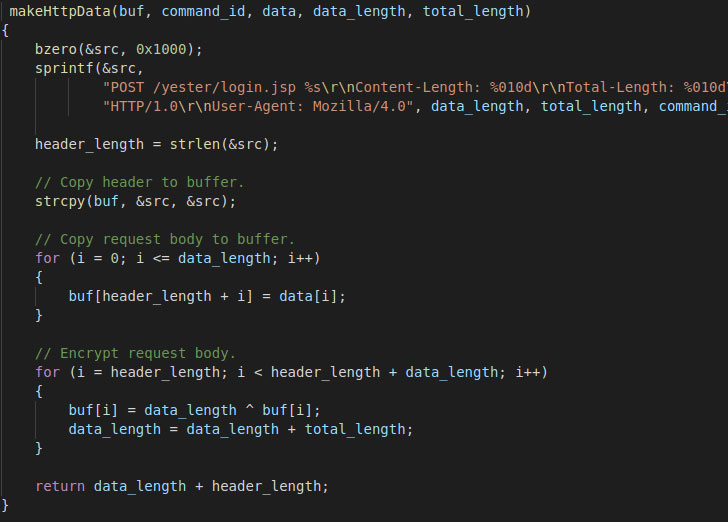
Имя «RedXOR» появилось не просто так — вредоносная программа шифрует сетевые данные с помощью алгоритма XOR. Также эксперты выяснили, что бэкдор собран с помощью устаревшего компилятора GCC. Скорее всего, его основная цель — старые версии Linux.

Как отметили в Intezer, на VirusTotal можно найти два образца вредоноса (раз и два). Один из них загрузили из Тайваня, второй — из Индонезии. Кстати, обе эти страны находятся под прицелом китайских хакеров.

Попав в систему, новый бэкдор создаёт скрытую директорию, в которой хранятся связанные с вредоносом файлы. После этого зловред уже полноправно устанавливает себя на устройство жертвы. Со своим командным центром (C2) RedXOR общается с помощью IP-адреса, порта и пароля, необходимого для аутентификации.

Бэкдор способен собирать системную информацию (MAC-адрес, имя пользователя, версия дистрибутива и ядра), производить операции с файлами, выполнять команды с системными привилегиями, запускать произвольные шелл-команды и даже удалённо обновляться.

Подпишитесь на новости

Звук самолёта на видео помог найти место съёмки с точностью около 100 м

Если вы убрали геометку, спрятали вывески и уверены, что место съёмки никто не вычислит, самолёт за кадром может испортить конспирацию. Автор YouTube-канала colsto показал, как почти неразличимый авиационный шум позволяет определить местоположение камеры с точностью примерно до 100 метров.

Метод и результаты эксперимента он представил в видео.

В основе лежит эффект Доплера: при приближении самолёта частота звука повышается, при удалении — снижается. Даже если ухо ничего толком не замечает, на спектрограмме остаётся характерная кривая. Её можно сопоставить с открытыми данными ADS-B о положении, скорости и высоте самолётов.


В демонстрации автор использовал два пролёта с интервалом 920 секунд. Расчёты учитывали рельеф и задержку распространения звука: самолёт уже улетел дальше, а его гул только добрался до микрофона. Дополнительной подсказкой стали промежутки без авиационного шума, они помогли отсеять неподходящие места.


В отдельном тесте минутная запись с известным временем позволила поставить реальное место съёмки на первое место среди кандидатов при поиске по континентальной территории США. Код и инструменты автор не публикует.

RSS: Новости на портале Anti-Malware.ru