



Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Эксперты показали первую атаку по сторонним каналам против чипа Apple M1

Команда специалистов, в которую вошли сотрудники университетов США, Австралии и Израиля, продемонстрировала пример атаки по сторонним каналам, с помощью которой злоумышленники могут пробить защиту чипа M1, представленного Apple в ноябре прошлого года. Известно, что атака основана на взаимодействии с браузером, но при этом не требует использования JavaScript.

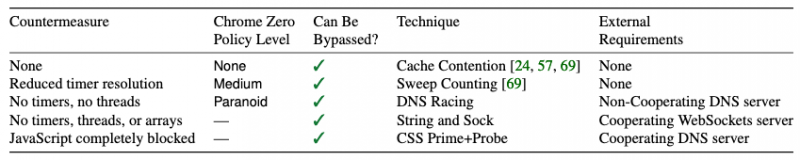
Эксперты опубликовали отчёт, согласно которому они использовали лишь CSS и HTML для запуска атаки. Такой метод сработает даже в том случае, если JavaScript полностью отключён. По словам самих исследователей, это первый подобный вид атаки по сторонним каналам.

Основная цель атакующих в этом случае — кеш. Потенциальные злоумышленники вычисляют, к каким областям кеша обращается жертва, а затем пытаются «вытащить» из этих областей конфиденциальную информацию.

Как правило, при запуске подобных атак с помощью браузера преступнику нужно задействовать JavaScript и отследить тайминг. Именно поэтому разработчики популярных браузеров усердно работали над защитой от подобных кибератак: ограничили или полностью отключили выполнение JavaScript-кода и старались не дать хакерам измерить тайминг.

Тем не менее новый метод позволяет отойти от использования JavaScript, ограничившись HTML и CSS. Более того, исследователи даже утверждают, что все существующие защитные меры можно легко обойти с помощью их атаки.

Специалисты протестировали свой метод в наиболее защищённых средах браузеров (Chrome Zero, DeterFox), а также на устройствах с чипами от Intel, AMD, Samsung и даже Apple M1.


Все затронутые разработчики получили соответствующие уведомления о проблеме безопасности. Представители Apple отметили, что публикация подробностей этого метода атаки не вызывает у них никаких опасений.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru