



Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Новое исследование специалистов продемонстрировало способ извлечения данных с помощью эксплуатации новой уязвимости, затрагивающей процессоры Intel Coffee Lake и Skylake. Эта брешь по своему принципу мало чем отличается от предыдущих, поскольку позволяет выполнить атаки по сторонним каналам.

О проблеме рассказали эксперты Иллинойсского университета, опубликовавшие отчёт по этой ссылке (PDF). Подробнее об уязвимости исследователи планируют рассказать на симпозиуме USENIX, который пройдёт в августе этого года.

Ранее специалисты уже описывали виды кибератак, использующие архитектуру центральных процессоров и приводящие к раскрытию конфиденциальной информации. Баги вроде Meltdown и Spectre способны обойти принцип изоляции приложений в операционной системе и открыть вредоносной программе доступ к данным в памяти.

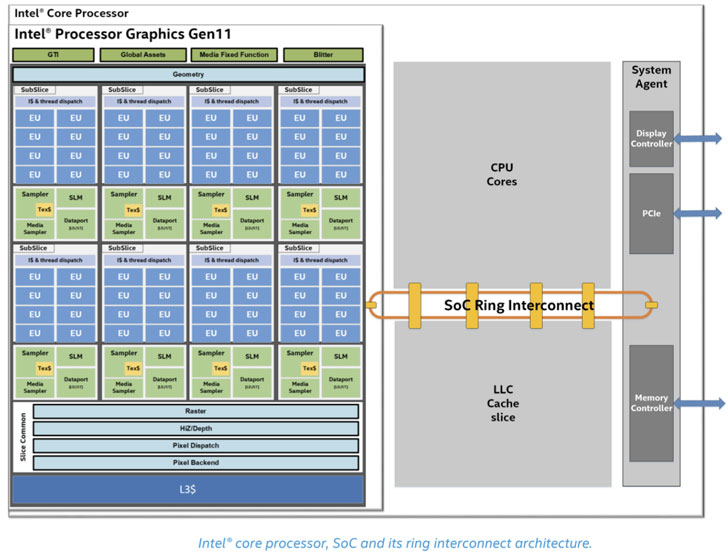
Новая брешь отличается от них тем, что использует «кольцевую связь», которая обеспечивает взаимодействие между различными компонентами (например, ядрами) внутри процесса. В ходе тестов исследователи провели обратный инжиниринг протоколов, отвечающих за кольцевую связь, и пытались создать скрытый канал вместимостью 4,18 мегабит в секунду.

«Важно отметить: наш вид атаки отличается от предыдущих тем, что он не зависит от совместного использования памяти или кеша. Как следствие, такую атаку трудно остановить привычными методами изоляции», — объясняет Рикардо Паканела, один из авторов нового исследования.


Также специалисты подчеркнули, что их метод впервые продемонстрировал использование такого канала для атак, завязанных на тайминге и способных вычислять нажимаемые жертвой клавиши. В случае успешной эксплуатации злоумышленнику бы удалось вычислить конфиденциальную информацию, которую вводит сам пользователь.

Подпишитесь на новости

Код Безопасности выпустит Secret Net EDR, систему обнаружения кибератак

Пароля для входа в корпоративную сеть мало, сам компьютер тоже должен пройти проверку. «Код Безопасности» выводит на рынок Secret Net EDR 1.3 — систему обнаружения атак и реагирования на инциденты на рабочих станциях и серверах. Главная особенность продукта — рейтинг доверия устройства.

По результатам сигнатурного анализа, YARA-сканирования и поиска скрытых объектов компьютер получает один из трёх статусов: «Доверенный», «Приемлемый» или «Недоверенный».

Изменения записываются в операционный журнал, а рейтинг можно использовать при принятии решений о доступе к корпоративным ресурсам.

Практический сценарий уже предусмотрен: Secret Net EDR работает совместно с «Континент ZTN Клиент». При удалённом подключении сервер доступа может запросить комплексную проверку компьютера у EDR-агента.

По её результатам пользователю разрешают подключение или блокируют его. Логика простая: правильный пароль ещё не делает заражённый ноутбук желанным гостем.

Кроме рейтинга, версия 1.3 предлагает поиск руткитов, YARA-сканирование файловой системы, контроль безопасной конфигурации и сигнатурный анализ сетевого трафика. Для обнаруженных аномалий и вредоносных действий можно настроить автоматические реакции.

Следующий этап — расширение поведенческого анализа и корреляции событий. В версии 1.4 разработчик планирует добавить локальный коррелятор, расширенный поиск для расследований и углубить интеграцию с удалённым доступом.

Релиз 1.4 намечен на первый квартал 2027 года. Получение сертификата ФСТЭК России также входит в планы этой версии.

RSS: Новости на портале Anti-Malware.ru