



Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Эксперты нашли в процессорах Intel новую дыру для извлечения данных

Новое исследование специалистов продемонстрировало способ извлечения данных с помощью эксплуатации новой уязвимости, затрагивающей процессоры Intel Coffee Lake и Skylake. Эта брешь по своему принципу мало чем отличается от предыдущих, поскольку позволяет выполнить атаки по сторонним каналам.

О проблеме рассказали эксперты Иллинойсского университета, опубликовавшие отчёт по этой ссылке (PDF). Подробнее об уязвимости исследователи планируют рассказать на симпозиуме USENIX, который пройдёт в августе этого года.

Ранее специалисты уже описывали виды кибератак, использующие архитектуру центральных процессоров и приводящие к раскрытию конфиденциальной информации. Баги вроде Meltdown и Spectre способны обойти принцип изоляции приложений в операционной системе и открыть вредоносной программе доступ к данным в памяти.

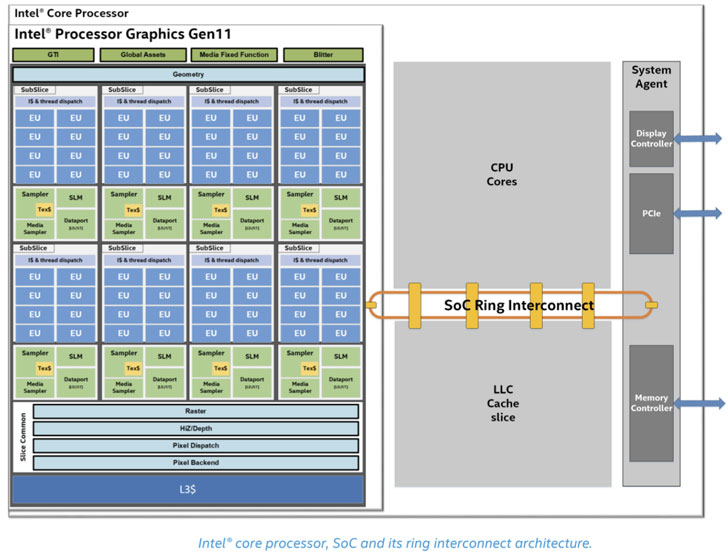
Новая брешь отличается от них тем, что использует «кольцевую связь», которая обеспечивает взаимодействие между различными компонентами (например, ядрами) внутри процесса. В ходе тестов исследователи провели обратный инжиниринг протоколов, отвечающих за кольцевую связь, и пытались создать скрытый канал вместимостью 4,18 мегабит в секунду.

«Важно отметить: наш вид атаки отличается от предыдущих тем, что он не зависит от совместного использования памяти или кеша. Как следствие, такую атаку трудно остановить привычными методами изоляции», — объясняет Рикардо Паканела, один из авторов нового исследования.


Также специалисты подчеркнули, что их метод впервые продемонстрировал использование такого канала для атак, завязанных на тайминге и способных вычислять нажимаемые жертвой клавиши. В случае успешной эксплуатации злоумышленнику бы удалось вычислить конфиденциальную информацию, которую вводит сам пользователь.

Подпишитесь на новости

Российское ПО должно дружить: РОСА и Ideco договорились о сотрудничестве

Собрать инфраструктуру из отечественных продуктов — полдела. Нужно ещё убедиться, что они нормально работают вместе. НТЦ ИТ РОСА и Ideco подписали соглашение о технологическом сотрудничестве, чтобы исследовать совместимость своих решений и сценарии их использования в единых комплексах.

РОСА разрабатывает российские ИТ-платформы, Ideco — средства информационной безопасности.

Компании планируют обмениваться технической информацией, консультировать друг друга и участвовать в совместных практических проектах. Главная задача — заранее разбираться с взаимодействием продуктов, чтобы технологические сюрпризы не доставались заказчику уже после внедрения.

В РОСА подчёркивают: бизнесу недостаточно набора решений, каждое из которых хорошо выполняет свою задачу. Операционные системы, инфраструктурные сервисы и средства защиты должны предсказуемо взаимодействовать между собой.

Ideco, в свою очередь, намерена прорабатывать встраивание средств сетевой безопасности в российскую инфраструктуру. Совместные сценарии рассчитаны на корпоративных и государственных заказчиков, а также промышленные предприятия.

Пока соглашение задаёт направление работы: конкретные проекты и условия их реализации партнёры будут определять отдельно.

RSS: Новости на портале Anti-Malware.ru