



Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

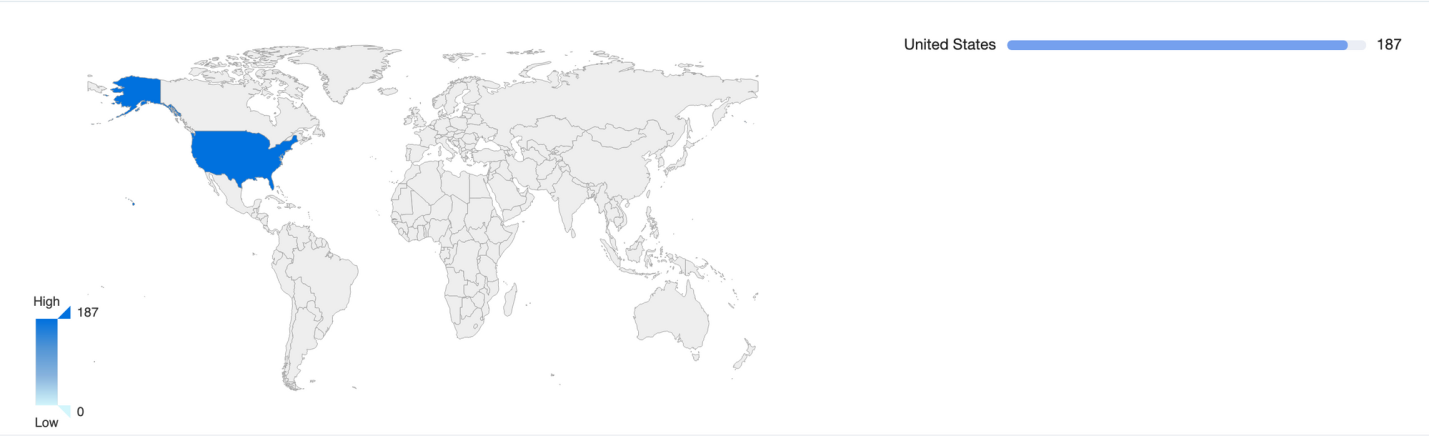
Обнаружен образец Fbot, загружаемый на IoT-устройства посредством эксплуатации критической уязвимости в Vantage Velocity — софте, предназначенном для мониторинга транспортных потоков. По данным Qihoo 360, подавляющее большинство новых целей Linux-бота находятся на территории США.

Китайские эксперты отслеживают деятельность операторов Fbot с 2018 года. За истекший период этот наследник DDoS-бота Mirai, а точнее, его итерации, известной как Satori, сменил множество IoT-мишеней, атакуя их с помощью эксплойтов нулевого дня. На сей раз ботоводы остановили свой выбор на IoT-устройствах, помогающих оценить потоки транспортных средств и спрогнозировать пробки на дорогах.

Смарт-решение Vantage Velocity производства американской компании Iteris работает на основе Bluetooth. Его использование предполагает установку на обочине устройств с датчиками для определения скорости и местоположения транспортных средств – участников дорожного движения. Все эти сведения в реальном времени передаются в хост-систему для оценки пропускной способности улично-дорожной сети.

Уязвимость в Vantage Velocity (CVE-2020-9020), которую используют ботоводы, классифицируется как удаленное внедрение команд. Она возникла из-за неадекватной санации входных данных и проявляется при синхронизации системы с NTP-сервером по выбору пользователя. Проблема оценена в 9,8 балла по шкале CVSS. Устранил ли ее вендор, неизвестно.

Анализ нового семпла Fbot показал, что он ориентирован на устройства, использующие микропроцессоры с архитектурой ARM. Основными функциями зловреда являются проведение DDoS-атак и сканирование портов Telnet. И то, и другое бот выполняет по команде с C2-сервера, размещенного во Франции.

При обнаружении открытого Telnet-порта Fbot пытается получить доступ к службе, используя вшитый список ходовых логинов и паролей. В случае успеха данные атаки 

передаются на C2-сервер, и на новое устройство отгружается копия Fbot, заточенная под используемый CPU.

Поиск потенциально уязвимых устройств в интернете, проведенный в Qihoo 360, выявил следующую картину:


Пользователям Vantage Velocity рекомендуется проверить наличие обновлений прошивки и установить новейшую версию, а также усилить пароли, используемые для доступа к веб-интерфейсу и SSH.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru