



Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

Linux-зловред Fbot нацелился на смарт-системы оценки дорожного движения

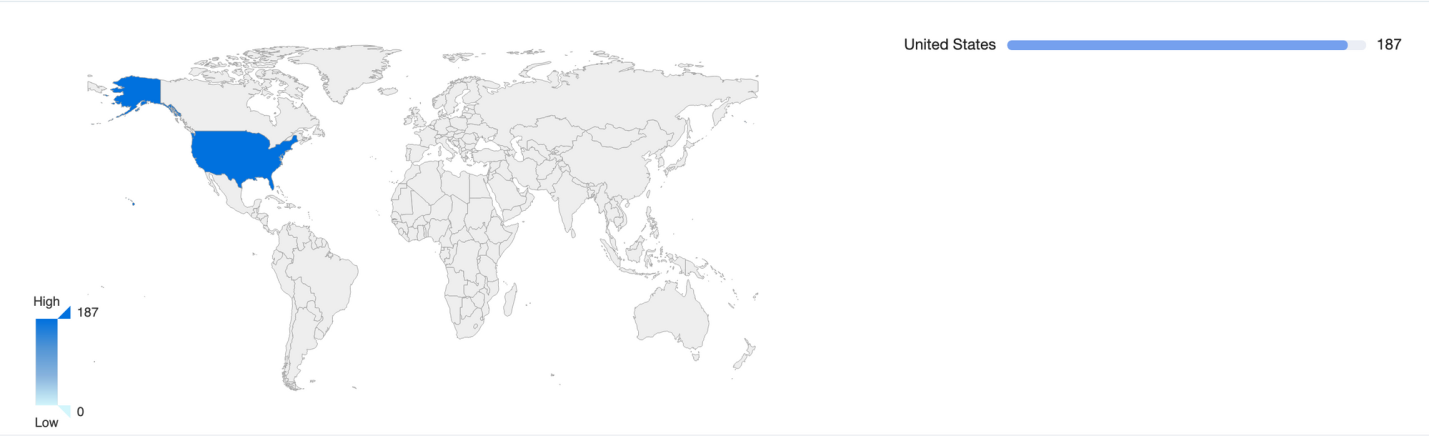
Обнаружен образец Fbot, загружаемый на IoT-устройства посредством эксплуатации критической уязвимости в Vantage Velocity — софте, предназначенном для мониторинга транспортных потоков. По данным Qihoo 360, подавляющее большинство новых целей Linux-бота находятся на территории США.

Китайские эксперты отслеживают деятельность операторов Fbot с 2018 года. За истекший период этот наследник DDoS-бота Mirai, а точнее, его итерации, известной как Satori, сменил множество IoT-мишеней, атакуя их с помощью эксплойтов нулевого дня. На сей раз ботоводы остановили свой выбор на IoT-устройствах, помогающих оценить потоки транспортных средств и спрогнозировать пробки на дорогах.

Смарт-решение Vantage Velocity производства американской компании Iteris работает на основе Bluetooth. Его использование предполагает установку на обочине устройств с датчиками для определения скорости и местоположения транспортных средств – участников дорожного движения. Все эти сведения в реальном времени передаются в хост-систему для оценки пропускной способности улично-дорожной сети.

Уязвимость в Vantage Velocity (CVE-2020-9020), которую используют ботоводы, классифицируется как удаленное внедрение команд. Она возникла из-за неадекватной санации входных данных и проявляется при синхронизации системы с NTP-сервером по выбору пользователя. Проблема оценена в 9,8 балла по шкале CVSS. Устранил ли ее вендор, неизвестно.

Анализ нового семпла Fbot показал, что он ориентирован на устройства, использующие микропроцессоры с архитектурой ARM. Основными функциями зловреда являются проведение DDoS-атак и сканирование портов Telnet. И то, и другое бот выполняет по команде с C2-сервера, размещенного во Франции.

При обнаружении открытого Telnet-порта Fbot пытается получить доступ к службе, используя вшитый список ходовых логинов и паролей. В случае успеха данные атаки 

передаются на C2-сервер, и на новое устройство отгружается копия Fbot, заточенная под используемый CPU.

Поиск потенциально уязвимых устройств в интернете, проведенный в Qihoo 360, выявил следующую картину:


Пользователям Vantage Velocity рекомендуется проверить наличие обновлений прошивки и установить новейшую версию, а также усилить пароли, используемые для доступа к веб-интерфейсу и SSH.

Подпишитесь на новости

Под видом бесплатной GTA VI распространяют стилеры для кражи паролей

Эксперты Solar 4RAYS группы компаний «Солар» обнаружили как минимум две кампании по распространению вредоносной программы под видом GTA VI. Пользователям предлагают бесплатную игру для Windows или лончер с якобы слитой предрелизной сборкой. Вместо игры на компьютер попадают программы для кражи данных.

В первой кампании рекламный баннер вёл в блокнот Google Colab, откуда пользователь переходил на сайт Windows Software Hub.

Там предлагали ZIP-архив с отметкой Verified Safe. Ссылка на блокнот также встречалась в поисковой выдаче по запросам о скачивании GTA VI для Windows.

Внутри архива находились файл Gta_6_Exe_File_Download.exe и инструкция. Она требовала запустить программу с правами администратора, проигнорировать предупреждение Windows и при необходимости добавить файл в исключения антивируса.

По данным исследователей, установщик оказался WARDEN Stealer, похищающим логины, пароли, контактные данные и доступ к криптокошелькам.

Во второй кампании приманкой служил архив CyberLauncher.zip с неофициальной бета-версией игры. Запуск !SETUP.bat приводил к загрузке вредоносной программы, схожей со стилером spkvol.dll.

Она пыталась повысить привилегии, добавить исключение в Microsoft Defender и отключить Smart App Control. Программа также собирала сведения о компьютере и пользователе и пыталась отправить их через Discord.

Аналитик Solar 4RAYS Никита Прямухин отметил, что такие схемы побуждают жертву самостоятельно ослабить защиту компьютера. Он рекомендует скачивать игры из официальных источников и не отключать антивирус по указаниям из архива.

RSS: Новости на портале Anti-Malware.ru