


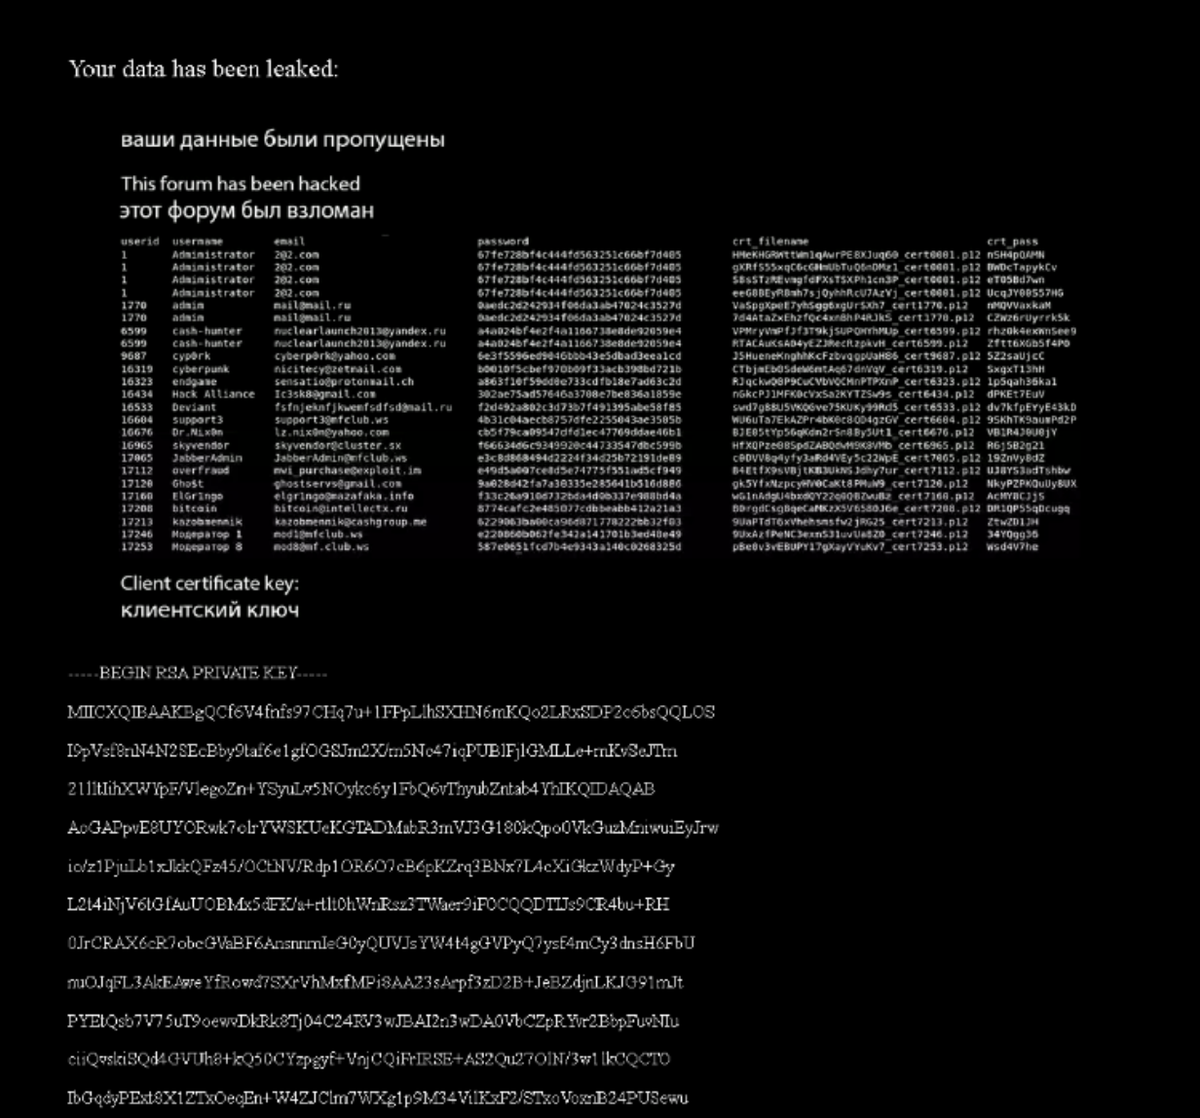

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Российский киберпреступный форум Maza (Mazafaka) стал жертвой утечки

Один из старейших российских форумов для киберпреступников допустил взлом и утечку данных зарегистрированных пользователей. Речь идёт о площадке Maza, ранее известной как Mazafaka, которая активна в Сети по меньшей мере с 2003 года.

Maza — закрытый форум для русскоговорящих киберпреступников. Активность зарегистрированных на нём хакеров связывают с продажей данных банковских карт, украденных у граждан.

Известно, что на площадке часто обсуждались вредоносные программы, эксплойты, схемы спамерских рассылок, способы отмывания денег и тому подобное. Об утечке, затронувшей участников Maza, сообщили специалисты компании Flashpoint.

Как только неким злоумышленникам удалось скомпрометировать Maza, они разместили сообщение, в котором предупреждали администраторов, что их форум был взломан, а данные пользователей похищены.


Оказалось, что в руки атакующих попали идентификаторы и имена пользователей, адреса их электронной почты, ссылки на аккаунты в мессенджерах (Skype, MSN и Aim), а также пароли (хешированные и обфусцированные).

Интересно отметить, как восприняли информацию об утечке сами пользователи. Согласно сообщениям, одни заявили, что планируют найти другую площадку вместо Maza, другие же заявили, что скомпрометированная база данных на сегодняшний день «старая и неактуальная» (по другим сообщениям — «неполная»).

Специалисты Flashpoint подчеркнули, что пока не знают, кто стоит за взломом Maza, однако можно сделать вывод, что это зарубежные киберпреступники. К такому заключению эксперты пришли после изучения записки злоумышленников, которая явно была написана онлайн-переводчиком.

Сентябрьское обновление Windows сломало работу принтеров… опять

Сентябрьское обновление Windows Server 2022 могло сломать работу принтеров с драйверами Type 3. Администраторы жалуются на ошибки при печати и подключении устройств, а выпущенный следом внеплановый патч ситуацию, похоже, не исправил. Проблемы начались после установки накопительного обновления KB5122882.

По предварительным наблюдениям, виноваты общие компоненты подсистемы печати Windows: файлы PS5UI.DLL, PSCRIPT5.DLL, UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL. Все они получили новые версии вместе с сентябрьским патчем.

Сбой затрагивает пользовательские драйверы Type 3, также известные как v3. Неполадки удалось воспроизвести с HP Universal Printing PCL 6, Adobe PDF Converter и Dymo LabelWriter 450 Turbo.

На серверах Windows Server 2022 с ролью Remote Desktop Session Host попытка отправить документ из 32-битного приложения через splwow64.exe может завершиться ошибкой Entry Point Not Found, связанной с UNIDRVUI.DLL.

При подключении Dymo через общий сервер печати Windows выдаёт код 0x00000006 и отказывается добавлять устройство. Причём удаление драйвера вместе с пакетом и чистая установка не помогают.

Одному из администраторов удалось оживить HP-драйвер, заменив UNIDRV.DLL, UNIDRVUI.DLL и UNIRES.DLL версиями, установленными до сентябрьского обновления. Это указывает на возможную поломку именно системного фреймворка печати.

Похожие симптомы заметили и в Windows 10 при подключении к принтеру, опубликованному на полностью обновлённом устройстве с Windows 11. При этом между двумя машинами с Windows 11 печать работала нормально.

Microsoft пока не включила эту проблему в списки известных ошибок KB5122882 и внепланового KB5129237.

RSS: Новости на портале Anti-Malware.ru