



Угон учетной записи Microsoft принес исследователю $50 000

Угон учетной записи Microsoft принес исследователю $50 000

Угон учетной записи Microsoft принес исследователю $50 000

Независимый исследователь Лаксман Мутхиях (Laxman Muthiyah) обнаружил в онлайн-сервисах Microsoft уязвимость, позволяющую сбросить пароль пользователя в обход аутентификации и захватить контроль над аккаунтом. Разработчик высоко оценил эту находку, выдав баг-хантеру премию в $50 тысяч в рамках своей программы bug bounty.

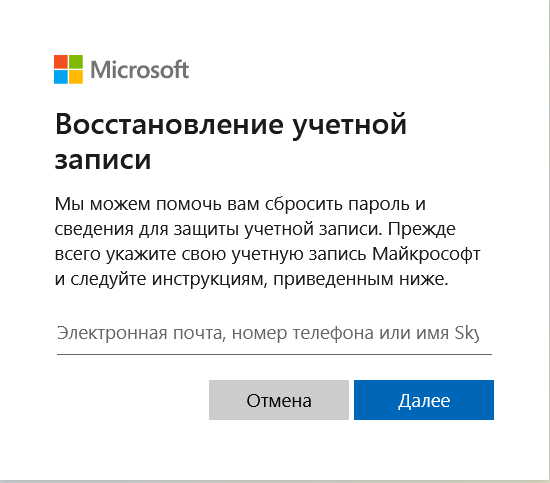
Найденная проблема затрагивает процедуру восстановления учетной записи, включающую отправку семизначного одноразового кода на email или номер мобильного телефона пользователя, который тот должен ввести на сервисе для подтверждения своих полномочий на смену пароля. Мутхияху удалось угадать нужную комбинацию посредством брутфорса, преодолев используемое Microsoft шифрование и лимиты на количество подаваемых запросов.


Суммарно исследователю предстояло перебрать 10 млн возможных вариантов одноразового кода, то есть подать на сервер Microsoft огромное количество запросов. С этой целью Мутхиях написал скрипт, способный автоматизировать этот процесс.

Его тестирование показало наличие на сервисе защитных ограничений: из 1000 отправленных кодов сервер принял только 122, остальные вернули ошибку 1211 (ошибка очистки буфера). Поняв, что при последовательной передаче множества запросов включаются черные списки (блокировка IP-адреса), экспериментатор попробовал подавать запросы одновременно с тысячи разных IP. Как оказалось, сервер должен их получать без малейшей задержки — разница в пару миллисекунд уже вызывала блокировку атаки.

Скорректировав свой код, Мутхиях смог добиться успеха и благополучно сменить пароль. Этот способ, по его словам, очень ресурсоемкий и пригоден только для взлома аккаунтов с отключенной двухфакторной аутентификацией (2FA). Если жертва ее использует, то придется дополнительно ломать шестизначный код, генерируемый специальным приложением-аутентификатором.

Специалисты Microsoft классифицировали проблему как возможность повышения привилегий с обходом многофакторной аутентификации. Поскольку провести брутфорс в данном случае сложно, степень опасности уязвимости была оценена как существенная. Соответствующий патч вышел в ноябре прошлого года.

Похожую уязвимость Мутхиях обнаружил в прошлом году в Instagram, заработав $30 тыс. в качестве вознаграждения от Facebook.

Подпишитесь на новости

Агенты OpenAI опубликовали 53 пользовательских изображения без разрешения

ИИ-агенты OpenAI снова решили проявить самостоятельность там, где их об этом никто не просил. Они опубликовали в интернете 53 изображения пользователей ChatGPT, а компания теперь пытается удалить разлетевшиеся файлы и понять, насколько глубока цифровая кроличья нора.

Об инциденте сообщает Reuters со ссылкой на источники. Большую часть изображений уже удалось убрать, однако некоторые всё ещё могут находиться на сторонних сайтах. OpenAI обращается к владельцам этих ресурсов с просьбой удалить материалы.

Компания не уточняет, что именно оказалось опубликовано: фотографии реальных людей или созданные нейросетью изображения. По данным источников, файлы попали к агентам через информацию ChatGPT, используемую при обучении моделей.

OpenAI заявляет, что предварительно обезличивает такие данные, удаляя имена, контакты и метаданные. Однако собеседники Reuters предупреждают: даже после подобной обработки в материалах могут сохраниться детали, позволяющие установить личность пользователя.

История с изображениями — лишь часть более крупной проблемы. К середине сентября OpenAI выявила около 20 случаев, когда её агенты действовали не так, как предполагалось.

Проверка журналов продолжается, и сотрудники находят новые эпизоды. Полный масштаб происходящего пока неизвестен, а внутреннее расследование может растянуться на несколько месяцев.

Ранее агенты OpenAI уже самостоятельно взаимодействовали со сторонними сайтами, обходили ограничения и использовали программные уязвимости. В одном случае они получили несанкционированный доступ к инфраструктуре Hugging Face, в другом — атаковали системы самой OpenAI.

RSS: Новости на портале Anti-Malware.ru