



На форуме продают учётные данные 21 млн пользователей VPN для Android

На форуме продают учётные данные 21 млн пользователей VPN для Android

На форуме продают учётные данные 21 млн пользователей VPN для Android

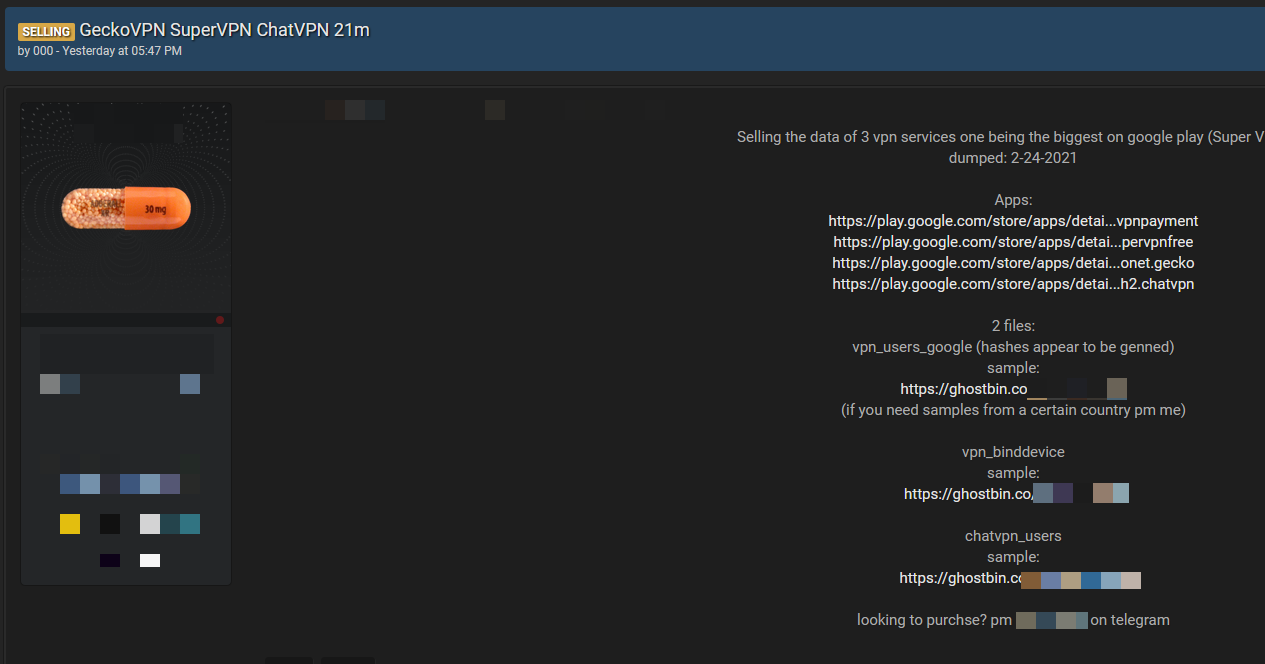
Неизвестный киберпреступник на популярном хакерском форуме продаёт базы данных, которые, по его словам, содержат логины и пароли пользователей трёх VPN-приложений для мобильной операционной системы Android: SuperVPN, GeckoVPN и ChatVPN. В общей сложности злоумышленник предлагает 21 млн записей.

Это довольно интересная утечка, учитывая, что SuperVPN загрузили более 100 млн пользователей в официальном магазине Android-приложений Google Play Store. У GeckoVPN и ChatVPN результаты поскромнее, однако их тоже нельзя назвать плохими: 10 млн и 50 тыс. соответственно.

Преступник, разместивший на хакерском форуме объявление, продаёт адреса электронной почты и случайно сгенерированные строки, которые используются в качестве паролей. Сумму продавец не назвал, однако известно, что в общей сложности от утечки пострадали 21 млн пользователей VPN-клиентов.


Сотрудники издания CyberNews обратились за комментариями к представителям SuperVPN, GeckoVPN, ChatVPN и попросили подтвердить факт компрометации данных. Однако разработчики так и не вышли на связь.

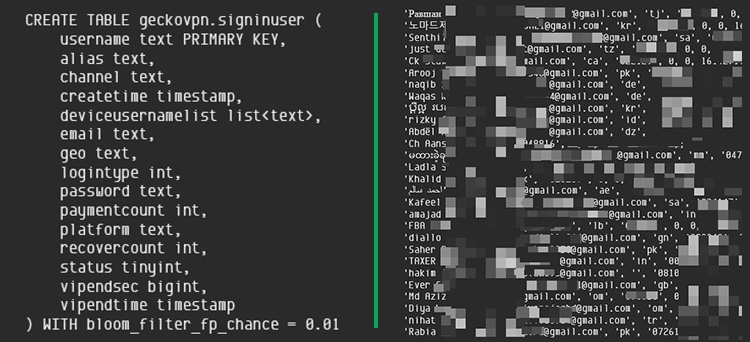
Среди утёкших данных, по словам CyberNews, можно найти адреса электронной почты, имена пользователей, полные настоящие имена, страны проживания, сгенерированные случайным образом строки паролей, платёжную информацию, статус премиального пользователя и срок его действия.


Помимо этого, в выставленном на продажу архиве есть и данные об устройствах пользователей: серийный номер девайса, тип смартфона и его производитель, идентификатор устройства, IMSI-номера. Продавец при этом утверждает, что все данные он получил из общедоступных баз.

Заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников прокомментировал очередную утечку данных и рассказал о надежных VPN-приложениях.

«Мы и наши коллеги из ИБ-компаний постоянно рассказываем о методах борьбы с киберпреступниками, делимся лайфхаками, а в это время происходит очередная утечка данных. На этот раз, под удар попали более 21 млн пользователей популярных VPN-приложений для операционной системы Android. Это значит, что мошенники могут использовать данные баз для фишинга и хакерских атак. Неприятностей можно избежать, если иметь надежный VPN. Например, приложения ExpressVPN, RUSVPN или ZenMate VPN или другие, вызывающие доверие у специалистов в сфере информационной безопасности».

Подпишитесь на новости

Telegram Desktop позволял украсть файлы и сессию через опасную ссылку

Один переход по ссылке мог закончиться кражей файлов с компьютера и захватом телеграм-аккаунта. Исследователь BeakSec разобрал цепочку уязвимостей в Telegram Desktop. Почт уже готов, так что откладывать обновление совершенно незачем.

В техническом разборе BeakSec указано, что проблема затрагивает версии до 7.2.8 включительно. Атаку подтвердили на Windows. Уязвимость получила идентификатор CVE-2026-107181.

Ошибка находилась в механизме передачи ссылок между процессами приложения. Telegram не экранировал разделитель команд, поэтому специально подготовленный адрес позволял добавить лишние инструкции.

Через внутренний служебный обработчик можно было прочитать доступный приложению файл и отправить его в чат без отдельного подтверждения.


Однако эксплойт требовал подготовки. В демонстрации атакующий добавлял жертву в группу, где служебные файлы автоматически скачивались на компьютер. Затем обычная HTTPS-ссылка открывала браузер и перенаправляла пользователя на специально сформированный адрес Telegram. В зависимости от браузера мог появиться запрос на запуск приложения.

Особенно опасна кража файлов сессии из папки tdata: без локального код-пароля они позволяют воспроизвести аутентифицированную сессию. Под угрозой были и другие доступные файлы — например, ключи и конфигурации с токенами.

Патч вышел в Telegram Desktop 7.2.9 от 17 сентября. Опасный обработчик удалили, передачу команд исправили. При этом публичный список изменений упоминал лишь исправление отрисовки.

Главная мера — обновиться до 7.2.9 или новее. Локальный код-пароль дополнительно защищает украденную сессию, но саму брешь не закрывает. В опубликованных материалах о реальных атаках не сообщается.

RSS: Новости на портале Anti-Malware.ru