



На форуме продают учётные данные 21 млн пользователей VPN для Android

На форуме продают учётные данные 21 млн пользователей VPN для Android

На форуме продают учётные данные 21 млн пользователей VPN для Android

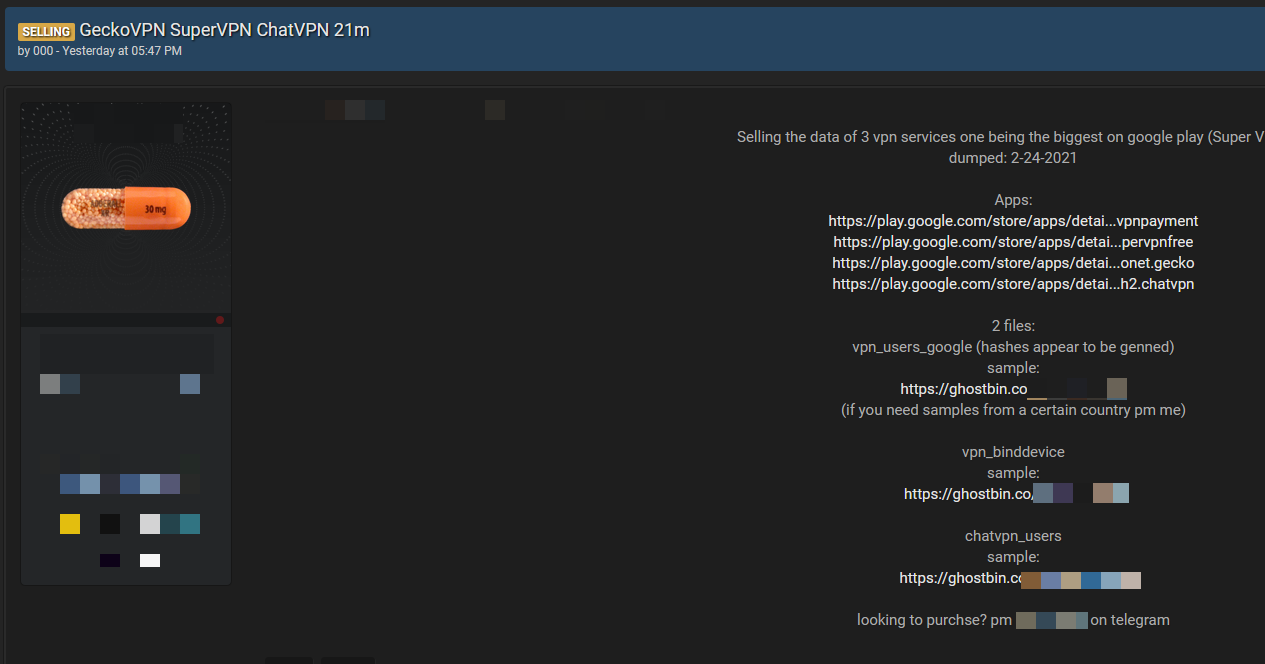
Неизвестный киберпреступник на популярном хакерском форуме продаёт базы данных, которые, по его словам, содержат логины и пароли пользователей трёх VPN-приложений для мобильной операционной системы Android: SuperVPN, GeckoVPN и ChatVPN. В общей сложности злоумышленник предлагает 21 млн записей.

Это довольно интересная утечка, учитывая, что SuperVPN загрузили более 100 млн пользователей в официальном магазине Android-приложений Google Play Store. У GeckoVPN и ChatVPN результаты поскромнее, однако их тоже нельзя назвать плохими: 10 млн и 50 тыс. соответственно.

Преступник, разместивший на хакерском форуме объявление, продаёт адреса электронной почты и случайно сгенерированные строки, которые используются в качестве паролей. Сумму продавец не назвал, однако известно, что в общей сложности от утечки пострадали 21 млн пользователей VPN-клиентов.


Сотрудники издания CyberNews обратились за комментариями к представителям SuperVPN, GeckoVPN, ChatVPN и попросили подтвердить факт компрометации данных. Однако разработчики так и не вышли на связь.

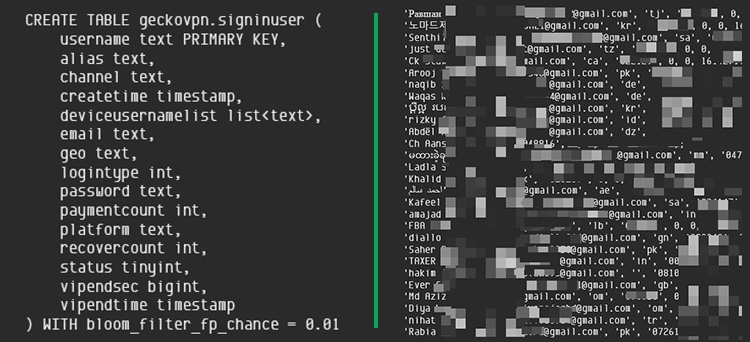
Среди утёкших данных, по словам CyberNews, можно найти адреса электронной почты, имена пользователей, полные настоящие имена, страны проживания, сгенерированные случайным образом строки паролей, платёжную информацию, статус премиального пользователя и срок его действия.


Помимо этого, в выставленном на продажу архиве есть и данные об устройствах пользователей: серийный номер девайса, тип смартфона и его производитель, идентификатор устройства, IMSI-номера. Продавец при этом утверждает, что все данные он получил из общедоступных баз.

Заместитель генерального директора — технический директор компании «Газинформсервис» Николай Нашивочников прокомментировал очередную утечку данных и рассказал о надежных VPN-приложениях.

«Мы и наши коллеги из ИБ-компаний постоянно рассказываем о методах борьбы с киберпреступниками, делимся лайфхаками, а в это время происходит очередная утечка данных. На этот раз, под удар попали более 21 млн пользователей популярных VPN-приложений для операционной системы Android. Это значит, что мошенники могут использовать данные баз для фишинга и хакерских атак. Неприятностей можно избежать, если иметь надежный VPN. Например, приложения ExpressVPN, RUSVPN или ZenMate VPN или другие, вызывающие доверие у специалистов в сфере информационной безопасности».

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru