



Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Фишеры используют бэкслеш в URL-префиксах для обхода защитных фильтров

Исследователи предупреждают о новой уловке злоумышленников, призванной обеспечить доставку фишинговых сообщений в обход традиционных средств защиты электронной почты. Ссылки, встраиваемые в тело письма-ловушки, выглядят вполне невинно; от привычной формы записи URL их отличает лишь искаженный префикс: вместо двойного косого слеша в схеме обращения к ресурсу (http:// или https://) используется слеш и бэкслеш (http:/\).

Защитные почтовые фильтры обычно настроены на отлов иных изменений URL, привносимых мошенниками, — в частности, умышленных опечаток и подмены символов, что обычно является признаком тайпсквоттинга. Внимательные пользователи тоже научились распознавать такие трюки, и злоумышленникам приходится изобретать все новые и новые способы сокрытия мошеннического характера своих писем.

В данном случае фишеры пользуются тем, что современные браузеры и многие email-сканеры игнорируют наклон слешей в префиксе URL. Первые атаки с использованием новой уловки эксперты GreatHorn обнаружили в октябре. С тех пор такие попытки обхода email-фильтров заметно участились, а в январе их число, по данным ИБ-компании, возросло на 5933%.

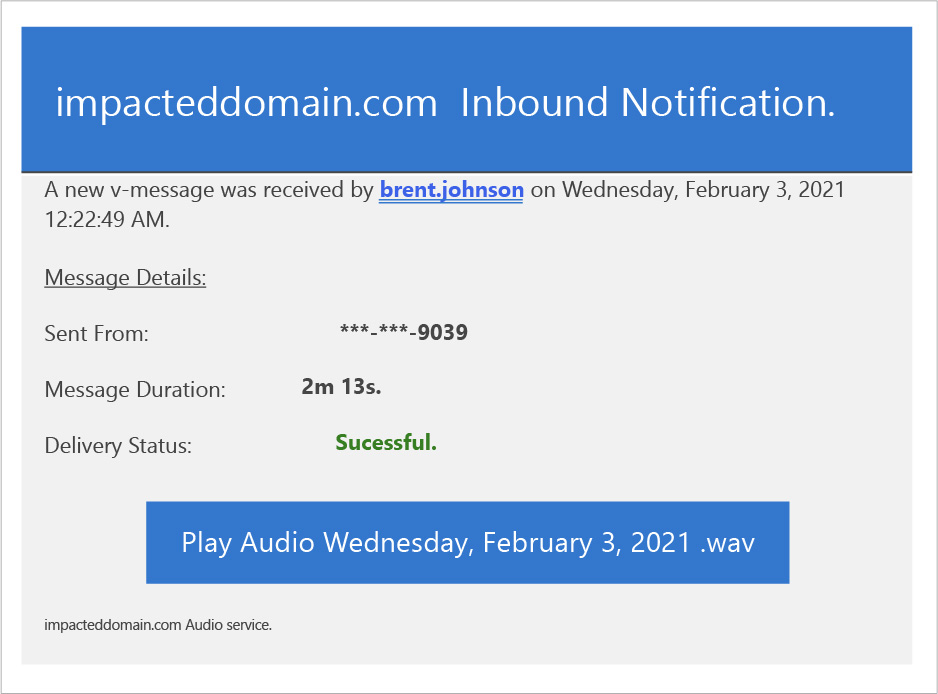
Вначале фишеры рассылали свои письма от имени сервиса речевой почты, выдавая их за уведомление о новом сообщении. В тело письма они встраивали зловредную ссылку — например, такую: http:/\brent.johnson.australiasnationalskincheckday.org.au//exr/brent.johnson@затронутыйдомен.com


Тестирование показало, что при нажатии этой кнопки происходит перенаправление на сайт злоумышленников, который для правдоподобия использует reCAPTCHA. Итоговая лендинг-страница имитирует страницу входа Microsoft Office, на ней даже проставлен email-адрес получателя фишингового письма. Если визитер, следуя подсказке, введет свои логии и пароль, эти данные будут украдены и обеспечат мошенникам доступ к почтовому ящику и контактам жертвы.

Позднее авторы таких рассылок стали разнообразить свою тактику — подменяли отображаемое имя отправителя, указывая абонента внутренней почты; отсылали письма с адресов с чистой репутацией, встраивали ссылки на открытый редиректор, создавали иллюзию важности и срочности перехода по ссылке.

Подобным фишинговым атакам, по данным GreatHorn, чаще подвергаются организации, использующие Office 365, чем те, что полагаются на облачные сервисы Google. В разделении по вертикалям больше прочих от них страдают представители фарминдустрии, сферы кредитования, генподрядчики и строители, а также операторы проводной и мобильной связи.

Хакеры заявили о взломе Tez Tour и уничтожении сотен миллионов записей

Группировка DataSuckers 15 сентября объявила о взломе инфраструктуры Tez Tour. На главной странице туроператора появилось сообщение о захвате серверов и компрометации дисков. Компания подтвердила кибератаку, но с описанным киберпреступниками масштабом катастрофы не согласилась.

DataSuckers утверждает, что получила доступ к инфраструктуре примерно за две недели до публикации и постепенно повышала привилегии.

По версии группировки, точкой входа стал сервис загрузки файлов, позволивший отправить на сервер файл с PHP-кодом и выполнить команды внутри Docker-контейнера.

Контейнер якобы был изолирован от основной системы, но имел доступ к корпоративной сети. Далее атакующие, по их словам, нашли учётные данные от SVN-репозиториев, исходный код, конфигурации с паролями к базам данных и получили возможность выполнять код в продакшене через Tomcat Manager.

Причинами успеха они называют устаревшее ПО и хранение резервных копий рядом с основными системами.

На захваченном сайте хакеры сообщили о скачивании и уничтожении более 395 млн записей: 45,4 млн бронирований, 21,5 млн заказов туров, 52 млн бронирований отелей и 252 млн финансовых транзакций. Правда, простое сложение даёт около 371 млн.

Все эти технические подробности и объёмы данных пока исходят только от DataSuckers. Независимого подтверждения им нет.

В Tez Tour заявили «Интерфаксу», что атака затронула сайт, но признаков утечки информации туристов и партнёров не обнаружено. ERP-систему своевременно изолировали, действующие бронирования сохранились, а обязательства перед клиентами выполняются в штатном режиме. Компания проводит проверку инфраструктуры и обещает восстанавливать сервисы поэтапно после проверки безопасности.

RSS: Новости на портале Anti-Malware.ru