



Франция обвинила российских хакеров во взломе веб-хостеров

Франция обвинила российских хакеров во взломе веб-хостеров

Франция обвинила российских хакеров во взломе веб-хостеров

Французское агентство по кибербезопасности обвинило российских правительственных хакеров во взломе нескольких организаций, которые пользовались Centreon — софтом для ИТ-мониторинга. Франция считает, что за трёхлетней операцией стоит APT-группа Sandworm.

Специалисты описали атаки в подробном отчёте, согласно которому киберпреступники сосредоточили своё внимание на организациях, предоставляющих услуги веб-хостинга.

«Первая жертва правительственных хакеров датируется концом 2017 года. При этом кампания злоумышленников длилась до 2020 года», — пишут специалисты французского агентства по кибербезопасности (ANSSI).

Точкой входа Sandworm была платформа Centreon, предназначенная для мониторинга и разрабатываемая одноимённой французской компанией. По своим функциональным возможностям Centreon походила на Orion от SolarWinds, которая также стала причиной крупного взлома.

По словам ANSSI, киберпреступники атаковали установки Centreon, которые владельцы оставили подключёнными к Сети. При этом французские эксперты на данном этапе затрудняются сказать, задействовали ли хакеры уязвимость в Centreon или же просто подобрали пароли от аккаунтов администраторов.

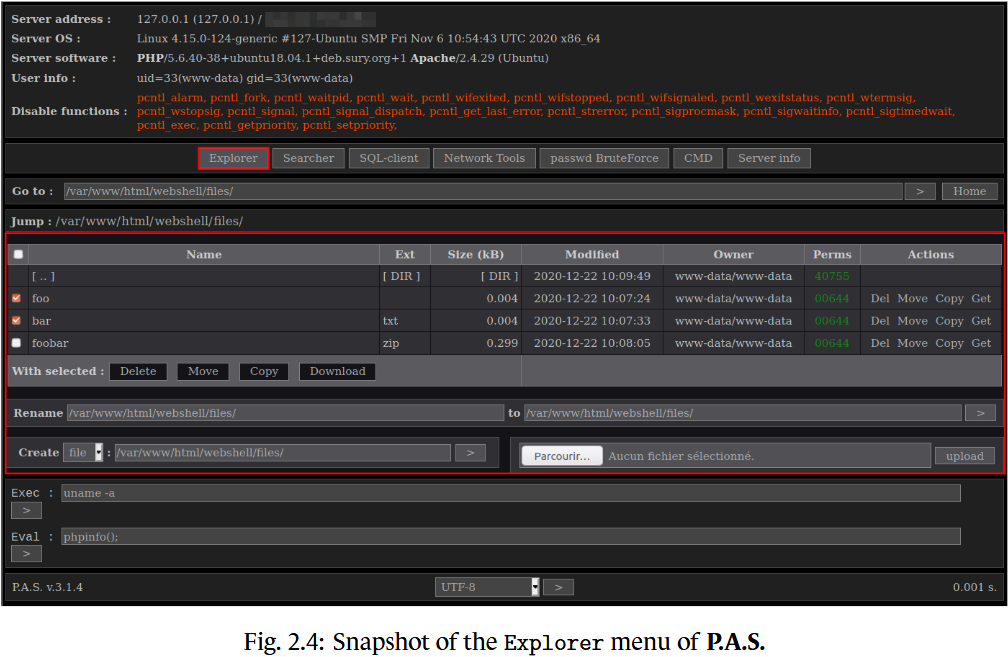
Так или иначе, злоумышленникам удалось установить веб-шелл, известный под именем P.A.S., а также бэкдор Exaramel. В связке эти два вредоноса позволили атакующим получить полный контроль над целевыми системами.


Представители ANSSI также объяснили, что им удалось связать атаки с киберпреступной группировкой, занимающейся целевыми атаками. В среде ИБ-специалистов эту группу принято называть Sandworm.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru