



Франция обвинила российских хакеров во взломе веб-хостеров

Франция обвинила российских хакеров во взломе веб-хостеров

Франция обвинила российских хакеров во взломе веб-хостеров

Французское агентство по кибербезопасности обвинило российских правительственных хакеров во взломе нескольких организаций, которые пользовались Centreon — софтом для ИТ-мониторинга. Франция считает, что за трёхлетней операцией стоит APT-группа Sandworm.

Специалисты описали атаки в подробном отчёте, согласно которому киберпреступники сосредоточили своё внимание на организациях, предоставляющих услуги веб-хостинга.

«Первая жертва правительственных хакеров датируется концом 2017 года. При этом кампания злоумышленников длилась до 2020 года», — пишут специалисты французского агентства по кибербезопасности (ANSSI).

Точкой входа Sandworm была платформа Centreon, предназначенная для мониторинга и разрабатываемая одноимённой французской компанией. По своим функциональным возможностям Centreon походила на Orion от SolarWinds, которая также стала причиной крупного взлома.

По словам ANSSI, киберпреступники атаковали установки Centreon, которые владельцы оставили подключёнными к Сети. При этом французские эксперты на данном этапе затрудняются сказать, задействовали ли хакеры уязвимость в Centreon или же просто подобрали пароли от аккаунтов администраторов.

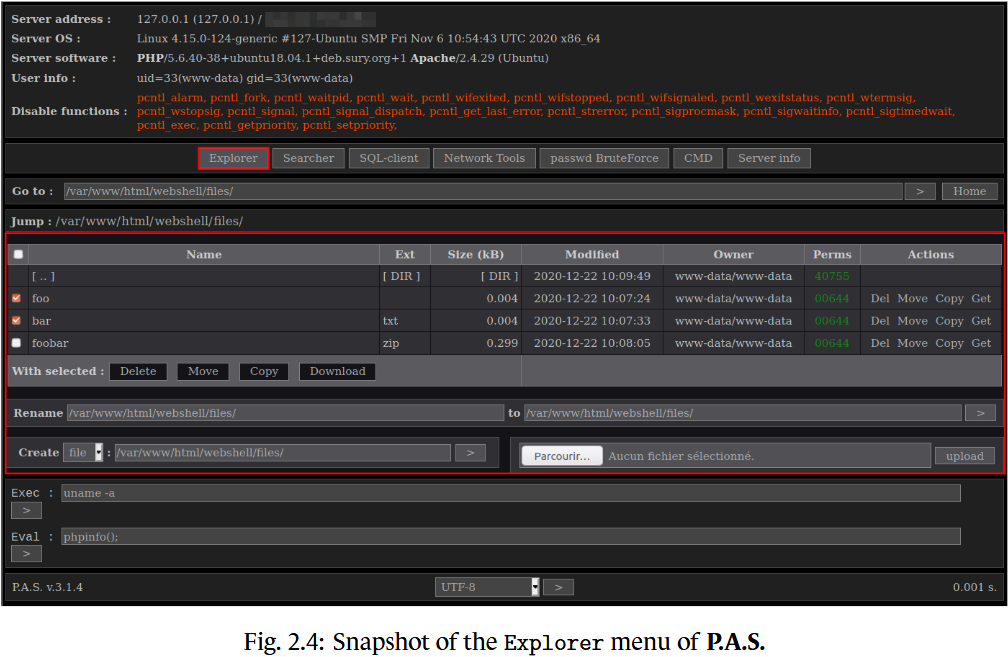
Так или иначе, злоумышленникам удалось установить веб-шелл, известный под именем P.A.S., а также бэкдор Exaramel. В связке эти два вредоноса позволили атакующим получить полный контроль над целевыми системами.


Представители ANSSI также объяснили, что им удалось связать атаки с киберпреступной группировкой, занимающейся целевыми атаками. В среде ИБ-специалистов эту группу принято называть Sandworm.

Подпишитесь на новости

Росфинмониторинг не ждёт массовых блокировок счетов из-за совпадения данных

Росфинмониторинг опроверг сообщения о возможной волне блокировок банковских счетов из-за частичного совпадения данных клиентов со сведениями о лицах, чьи активы подлежат заморозке. В ведомстве уверяют: законопроект не должен превратить однофамильцев в заложников банковского антифрода.

Поводом для разъяснений стала информация о подготовке новых правил, позволяющих финансовым организациям реагировать не только на полное, но и на частичное совпадение данных клиента с записями в соответствующих перечнях.

Как сообщил Росфинмониторинг, критерии частичного совпадения пока не определены. Их установят отдельным приказом только после принятия федерального закона и анализа реальных случаев.

Обычно проблема возникает из-за разных вариантов написания имени и фамилии при транслитерации, а не потому, что у двух Ивановых внезапно обнаружилась общая финансовая биография.

Ведомство отдельно подчеркнуло, что законопроект предусматривает временное приостановление операции, а не автоматический отказ в её проведении или бессрочную блокировку всего счёта. Поэтому массовой заморозки денег добросовестных граждан там не ожидают.

Ранее «Известия» сообщили, что новые критерии могут вызвать всплеск ложных срабатываний: под ограничения рискуют попасть клиенты, чьи данные лишь частично совпали с информацией о лицах из санкционных и террористических перечней.

Пока главный заключается в том, насколько широко Росфинмониторинг определит это самое частичное совпадение.

RSS: Новости на портале Anti-Malware.ru