



В Chrome и Edge реализована поддержка защитной технологии Intel CET

В Chrome и Edge реализована поддержка защитной технологии Intel CET

В Chrome и Edge реализована поддержка защитной технологии Intel CET

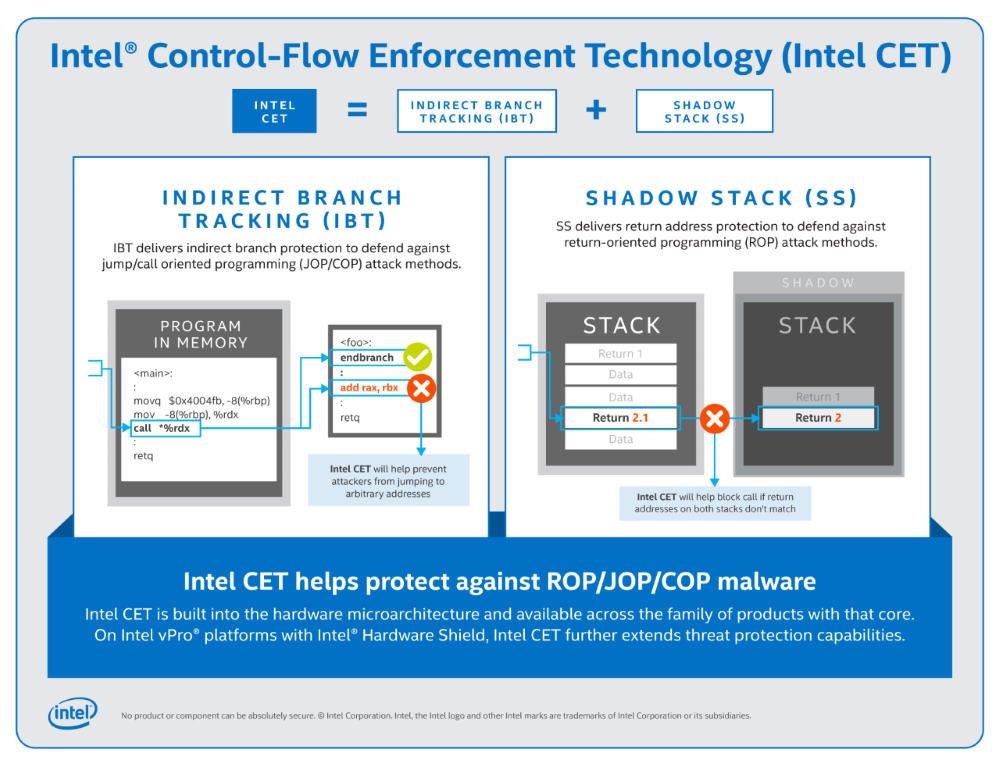
В браузерах на основе Chromium, в том числе Google Chrome и Microsoft Edge, скоро включат поддержку технологии CET разработки Intel. Новый механизм призван обеспечить дополнительную защиту от эксплуатации уязвимостей, позволяющих обойти песочницу браузера или удаленно выполнить целевой код при заходе жертвы на вредоносный сайт.

Защитную технологию CET (Control-flow Enforcement Technology) компания Intel представила в 2016 году и добавила в CPU 11 поколения в 2020-м. Ее также поддерживают микропроцессоры Zen 3 Ryzen разработки AMD.

Эта защита кода аппаратного уровня состоит из двух элементов: функций контроля косвенной передачи управления в ходе опережающего выполнения программы и теневого стека — функциональности контроля возврата управления из подпрограмм. Оба механизма CET призваны защитить используемое ПО от атак повторным использованием кода (PDF), в том числе по методу ROP (Return Oriented Programming, возвратно-ориентированное программирование) и JOP (Jump Oriented Programming, переходно-ориентированное программирование).


Подобные атаки проводятся посредством модификации потоков выполнения легитимной программы. Они позволяют (PDF) обойти защиту от выполнения кода в стеке (DEP) и от записи в страницы с кодом (W^X), а также скрыть вредоносные функции от антивирусов.

В Windows 10 поддержка технологии CET была реализована как Hardware-enforced Stack Protection — аппаратная защита стека. Теперь эту функциональность включат и в Microsoft Edge — с выходом версии 90 в апреле. Эта защита будет работать для процессов браузера, графического процессора, утилит, подключаемых модулей и расширения, но не для процессов рендеринга.

По всей видимости, защита Intel CET придет и на другие браузеры, использующие движок Chromium, — Chrome, Brave и Opera. Разработчики Firefox, по данным BleepingComputer, тоже рассматривают эту возможность.

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru