



В Chrome и Edge реализована поддержка защитной технологии Intel CET

В Chrome и Edge реализована поддержка защитной технологии Intel CET

В Chrome и Edge реализована поддержка защитной технологии Intel CET

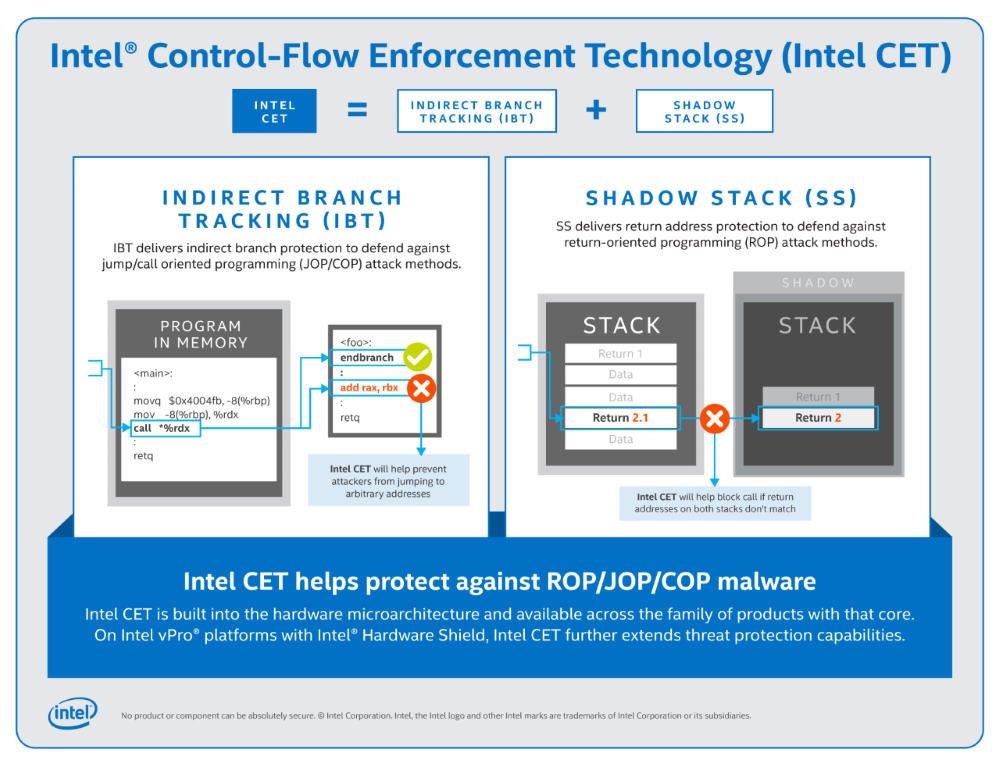
В браузерах на основе Chromium, в том числе Google Chrome и Microsoft Edge, скоро включат поддержку технологии CET разработки Intel. Новый механизм призван обеспечить дополнительную защиту от эксплуатации уязвимостей, позволяющих обойти песочницу браузера или удаленно выполнить целевой код при заходе жертвы на вредоносный сайт.

Защитную технологию CET (Control-flow Enforcement Technology) компания Intel представила в 2016 году и добавила в CPU 11 поколения в 2020-м. Ее также поддерживают микропроцессоры Zen 3 Ryzen разработки AMD.

Эта защита кода аппаратного уровня состоит из двух элементов: функций контроля косвенной передачи управления в ходе опережающего выполнения программы и теневого стека — функциональности контроля возврата управления из подпрограмм. Оба механизма CET призваны защитить используемое ПО от атак повторным использованием кода (PDF), в том числе по методу ROP (Return Oriented Programming, возвратно-ориентированное программирование) и JOP (Jump Oriented Programming, переходно-ориентированное программирование).


Подобные атаки проводятся посредством модификации потоков выполнения легитимной программы. Они позволяют (PDF) обойти защиту от выполнения кода в стеке (DEP) и от записи в страницы с кодом (W^X), а также скрыть вредоносные функции от антивирусов.

В Windows 10 поддержка технологии CET была реализована как Hardware-enforced Stack Protection — аппаратная защита стека. Теперь эту функциональность включат и в Microsoft Edge — с выходом версии 90 в апреле. Эта защита будет работать для процессов браузера, графического процессора, утилит, подключаемых модулей и расширения, но не для процессов рендеринга.

По всей видимости, защита Intel CET придет и на другие браузеры, использующие движок Chromium, — Chrome, Brave и Opera. Разработчики Firefox, по данным BleepingComputer, тоже рассматривают эту возможность.

Подпишитесь на новости

В корпоративную сеть — по пропуску: Конфидент представил NAC Dallas Lock

Подключиться к корпоративной сети и гулять по её ресурсам как по собственному двору — так себе политика безопасности. «Конфидент» представил NAC Dallas Lock: комплекс для централизованного управления доступом стационарных и мобильных устройств к защищённым сегментам сети.

Как объясняет разработчик, перед подключением устройство проходит аутентификацию и авторизацию.

Ему назначаются уровень доступа, доверенная зона и IP-адрес из соответствующего пула. Для сотрудников, подрядчиков и администраторов можно создать разные профили: каждому — свои ресурсы.

Удалённое подключение работает через зашифрованное IPsec-соединение. Комплекс поддерживает аудит подключений и инвентаризацию активов. Администратор может отслеживать подключённые Android-устройства и отзывать доступ.

Потеряли телефон или расстались с сотрудником — соединение можно принудительно разорвать, а аутентификационные данные удалить. Сохранившийся профиль доступа после этого уже не поможет.

В состав решения входят Единый Центр Управления Dallas Lock, WAF Dallas Lock в роли шлюза и маршрутизатора, сервер аутентификации и агенты для Windows, Linux и Android.

Есть нюанс со сроками: отчёты о соответствии устройства политикам безопасности и изоляция устройств, не прошедших проверку, на сайте обозначены как функции следующего релиза.

Поэтому проверку установленного ПО, конфигурации и целостности системы пока рано записывать в возможности первой версии. Новую версию разработчик планирует выпустить в декабре 2026 года. Первая версия уже доступна для приобретения и пилотирования.

RSS: Новости на портале Anti-Malware.ru