



В Chrome и Edge реализована поддержка защитной технологии Intel CET

В Chrome и Edge реализована поддержка защитной технологии Intel CET

В Chrome и Edge реализована поддержка защитной технологии Intel CET

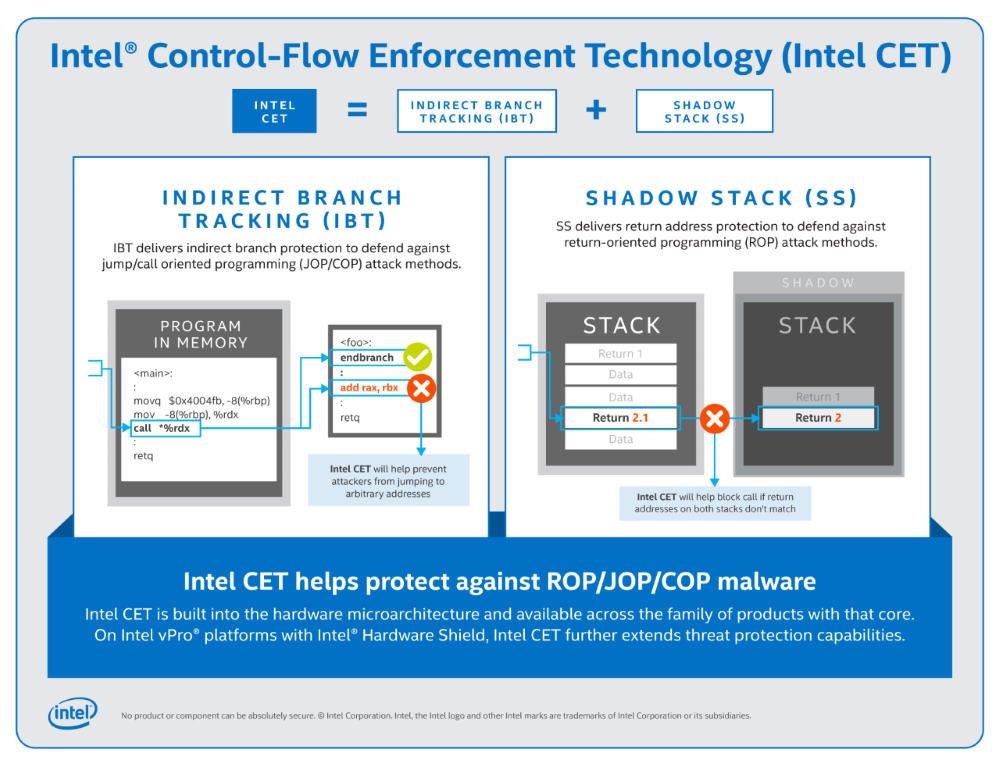
В браузерах на основе Chromium, в том числе Google Chrome и Microsoft Edge, скоро включат поддержку технологии CET разработки Intel. Новый механизм призван обеспечить дополнительную защиту от эксплуатации уязвимостей, позволяющих обойти песочницу браузера или удаленно выполнить целевой код при заходе жертвы на вредоносный сайт.

Защитную технологию CET (Control-flow Enforcement Technology) компания Intel представила в 2016 году и добавила в CPU 11 поколения в 2020-м. Ее также поддерживают микропроцессоры Zen 3 Ryzen разработки AMD.

Эта защита кода аппаратного уровня состоит из двух элементов: функций контроля косвенной передачи управления в ходе опережающего выполнения программы и теневого стека — функциональности контроля возврата управления из подпрограмм. Оба механизма CET призваны защитить используемое ПО от атак повторным использованием кода (PDF), в том числе по методу ROP (Return Oriented Programming, возвратно-ориентированное программирование) и JOP (Jump Oriented Programming, переходно-ориентированное программирование).


Подобные атаки проводятся посредством модификации потоков выполнения легитимной программы. Они позволяют (PDF) обойти защиту от выполнения кода в стеке (DEP) и от записи в страницы с кодом (W^X), а также скрыть вредоносные функции от антивирусов.

В Windows 10 поддержка технологии CET была реализована как Hardware-enforced Stack Protection — аппаратная защита стека. Теперь эту функциональность включат и в Microsoft Edge — с выходом версии 90 в апреле. Эта защита будет работать для процессов браузера, графического процессора, утилит, подключаемых модулей и расширения, но не для процессов рендеринга.

По всей видимости, защита Intel CET придет и на другие браузеры, использующие движок Chromium, — Chrome, Brave и Opera. Разработчики Firefox, по данным BleepingComputer, тоже рассматривают эту возможность.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru