



В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

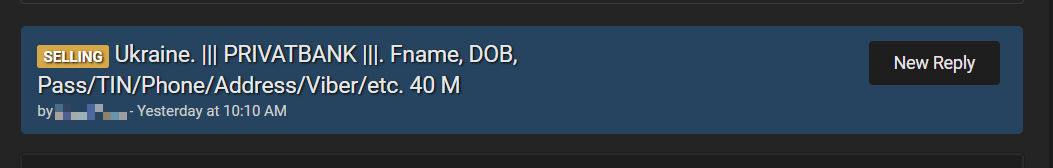
На популярном хакерском форуме обнаружено объявление о продаже клиентской базы ПриватБанка на 40 млн позиций. В подтверждение подлинности товара продавец привел два образца записей с паспортными данными и ИНН владельцев банковского счета.

ПриватБанк — самый крупный коммерческий банк на Украине. На момент национализации в 2016 году он обслуживал 20 млн клиентов.

Выставленные на продажу клиентские записи, со слов продавца, содержат следующую информацию:

  • ФИО
  • дата рождения
  • ИНН
  • место рождения
  • паспортные данные
  • семейное положение
  • наличие автомобиля
  • наличие аккаунта в Viber
  • образование
  • номер мобильного телефона

Откуда взялась эта база, и насколько она достоверна, неизвестно. Количество записей вызвало у репортера CyberNews справедливые сомнения. Численность населения Украины, по его словам, в настоящее время составляет 44 миллиона. Маловероятно, что 93% граждан пользуются услугами ПриватБанка — разве что утекшая база содержит множество дублированных записей.


Тот же продавец предлагает и другие товары в даркнете: паспорта, водительские удостоверения, базы данных автотранспорта и проч. в разделении по странам — Украина, Россия или Мексика.

За клиентскую базу ПриватБанка коммерсант просит $3400 в биткойнах. Судя по состоянию его криптокошелька, ее пока никто не купил. Не исключено, правда, что продавец создает новый кошелек под каждую сделку.

Поскольку выставленная на продажу база содержит конфиденциальную информацию, которая может быть использована в злонамеренных целях, журналисты советуют клиентам ПриватБанка проверить сохранность своих данных на каком-либо специализированном сервисе, а также помониторить движение средств на счете, сменить пароль к онлайн-аккаунту и включить многофакторную аутентификацию (MFA).

Подпишитесь на новости

В 86% ответов чат-ботов о цифровом насилии нашли ошибки, пробелы и риски

ИИ уверенно объясняет, как защититься от слежки, но уверенность ещё не делает совет безопасным. Исследователи из Нью-Йоркского университета проверили четыре чат-бота: в 86% ответов нашли проблемы с точностью, полнотой или безопасностью. Даже специализированные помощники для переживших насилие не справились лучше универсальных моделей.

Подробности опубликовала школа NYU Tandon. Команда использовала 193 вопроса о шпионском софте, отслеживании местоположения и контроле аккаунтов. Проверяли GPT-4o, Claude 3.7 Sonnet, Aimee и Ruth.

Именно небезопасными признали около 74% ответов Aimee, 65% — Claude, 61% — Ruth и 55% — GPT-4o. В 60% ответов отсутствовали важные предупреждения о рисках.

Среди ошибок нашлись рекомендации использовать VPN против шпионских программ и менять пароли без учёта того, что преследователь может контролировать устройство или общий аккаунт.

При этом изменения способны предупредить его о действиях пострадавшего, а удаление данных — уничтожить доказательства.

Исследователи также проверили, станут ли боты помогать потенциальному преследователю. Склонить к этому удалось все четыре системы; Aimee и Ruth ответили примерно на две трети таких запросов.

Результаты относятся к конкретным системам и условиям тестирования. Но проблему показывают наглядно: технически правдоподобная инструкция может ухудшить положение человека.

RSS: Новости на портале Anti-Malware.ru