



В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

В даркнете продают 40 миллионов записей с ПДн клиентов ПриватБанка

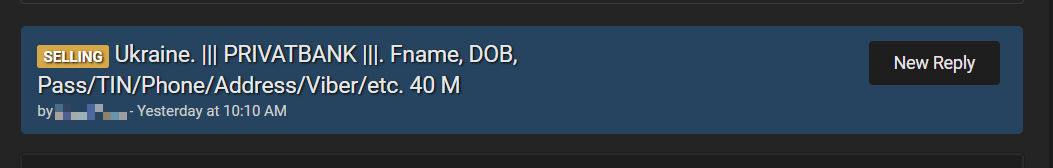
На популярном хакерском форуме обнаружено объявление о продаже клиентской базы ПриватБанка на 40 млн позиций. В подтверждение подлинности товара продавец привел два образца записей с паспортными данными и ИНН владельцев банковского счета.

ПриватБанк — самый крупный коммерческий банк на Украине. На момент национализации в 2016 году он обслуживал 20 млн клиентов.

Выставленные на продажу клиентские записи, со слов продавца, содержат следующую информацию:

  • ФИО
  • дата рождения
  • ИНН
  • место рождения
  • паспортные данные
  • семейное положение
  • наличие автомобиля
  • наличие аккаунта в Viber
  • образование
  • номер мобильного телефона

Откуда взялась эта база, и насколько она достоверна, неизвестно. Количество записей вызвало у репортера CyberNews справедливые сомнения. Численность населения Украины, по его словам, в настоящее время составляет 44 миллиона. Маловероятно, что 93% граждан пользуются услугами ПриватБанка — разве что утекшая база содержит множество дублированных записей.


Тот же продавец предлагает и другие товары в даркнете: паспорта, водительские удостоверения, базы данных автотранспорта и проч. в разделении по странам — Украина, Россия или Мексика.

За клиентскую базу ПриватБанка коммерсант просит $3400 в биткойнах. Судя по состоянию его криптокошелька, ее пока никто не купил. Не исключено, правда, что продавец создает новый кошелек под каждую сделку.

Поскольку выставленная на продажу база содержит конфиденциальную информацию, которая может быть использована в злонамеренных целях, журналисты советуют клиентам ПриватБанка проверить сохранность своих данных на каком-либо специализированном сервисе, а также помониторить движение средств на счете, сменить пароль к онлайн-аккаунту и включить многофакторную аутентификацию (MFA).

Подпишитесь на новости

НКЦКИ потребовал срочно обновить PHP на объектах критической инфраструктуры

История PHP2Shell дошла до официальных указаний для российской критической инфраструктуры. Национальный координационный центр по компьютерным инцидентам, действующий при ФСБ России, предписал устранить уязвимости PHP.

Если быстро установить исправления не получается — рассмотреть ограничение внешнего доступа вплоть до отключения серверов.

О письме НКЦКИ от 22 октября сообщил РБК, получивший копию документа. Его подлинность редакции подтвердили три организации-получателя. Указания разосланы через ГосСОПКА.

Обращение касается владельцев объектов критической информационной инфраструктуры (в том числе госорганов, финансовых, энергетических, транспортных, медицинских организаций и операторов связи).

Одной установки патча недостаточно: получателям предписано проверить серверы антивирусом, изучить журналы на предмет следов взлома и сообщать о подозрительных инцидентах в дежурный центр ГосСОПКА.

Повод — CVE-2026-109618 и CVE-2026-109619. Разработчики закрыли их 21 октября в PHP 8.2.35, 8.3.36, 8.4.27 и 8.5.12. Проблема находится в интерпретаторе: обновление одной только CMS её не устраняет.

RSS: Новости на портале Anti-Malware.ru