



В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

В Сеть выложили БД COMB — 3,2 млрд имейлов и паролей в простом тексте

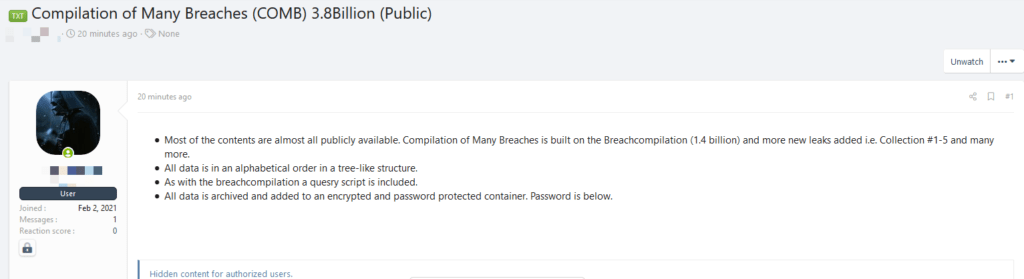
На популярном хакерском форуме появилась крупнейшая база скомпрометированных данных — 3,2 миллиарда пар адресов электронной почты и паролей от них. Вся информация выложена в виде простого текста, сами учётные данные были собраны из прошлых крупных утечек, с которыми столкнулись Netflix, LinkedIn, Exploit.in, Bitcoin.

Слитой базе дали имя «Compilation of Many Breaches» (COMB). Все данные запакованы в защищённый паролем архив.


Помимо прочего, в архиве лежит скрипт count_total.sh, который до этого уже встречался исследователям в области кибербезопасности в утечке 2017 года. Также COMB содержит файл query.sh, используемый для запроса имейлов, и sorter.sh — для сортировки слитых сведений.

Специалисты проекта CyberNews добавили новые адреса электронной почты, встречающиеся в COMB, в свой инструмент для проверки данных — Personal Data Leak Checker. Если у пользователя есть подозрение, что его информация может находиться в слитой базе, Personal Data Leak Checker позволит проверить факт утечки.

К счастью, совсем новых данных в компиляции COMB исследователи не нашли. БД просто впитала в себя фигурировавшие в других эпизодах сведения, рассортированные в алфавитном порядке. При этом эксперты пока не вычислили все базы, включённые в COMB.

«Эта собирательная база, судя по всему, основана на похожей компиляции 2017 года. Тогда, напомним, сотрудники 4iQ обнаружили БД, насчитывающую 1,4 миллиарда имейлов и паролей в виде простого текста», — пишет CyberNews.

Подпишитесь на новости

Binance остановила ввод и вывод средств после взлома на $6,3 млрд

Криптобиржа Binance приостановила пополнение счетов и вывод средств после крупного инцидента в безопасности. По предварительной версии биржи, атакующий проник в инфраструктуру через скомпрометированный ноутбук DevOps-инженера. Оценка затронутых активов — около $6,3 млрд.

Подробности Binance раскрыла в официальном сообщении. Компрометация устройства могла дать злоумышленнику доступ к сервисному контейнеру и позволить отправлять несанкционированные транзакции на вывод. Признаков утечки закрытых ключей кошельков компания пока не обнаружила.

Совместно с партнёрами удалось заморозить около $3 млрд в блокчейне. Биржа отозвала аутентификацию соответствующего адреса, подключила правоохранителей и специалистов по блокчейн-аналитике. Ввод и вывод временно остановлены на время проверок безопасности.

Binance обещает покрыть все потери из фонда SAFU и собственных средств, а после устранения последствий — опубликовать обновлённое подтверждение резервов. Заявление о безопасности пользовательских средств пока исходит от самой компании.

Расследование продолжается: версия с ноутбуком предварительная. Подробный технический разбор биржа обещает после проверки фактов. Пока главный вопрос — как доступ к одному устройству превратился в возможность инициировать вывод такого масштаба.

RSS: Новости на портале Anti-Malware.ru