



Фишеры используют азбуку Морзе для маскировки URL на своей странице

Фишеры используют азбуку Морзе для маскировки URL на своей странице

Фишеры используют азбуку Морзе для маскировки URL на своей странице

Для обхода защитных почтовых шлюзов и фильтров авторы адресных фишинговых писем используют новаторский способ сокрытия вредоносного содержимого страницы. Теги JavaScript, внедряемые в HTML-код, шифруются с использованием азбуки Морзе.

Новая фишинговая компания стартовала, по всей видимости, в начале текущего месяца. Первые образцы мошеннических вложений были загружены на VirusTotal 2 февраля.

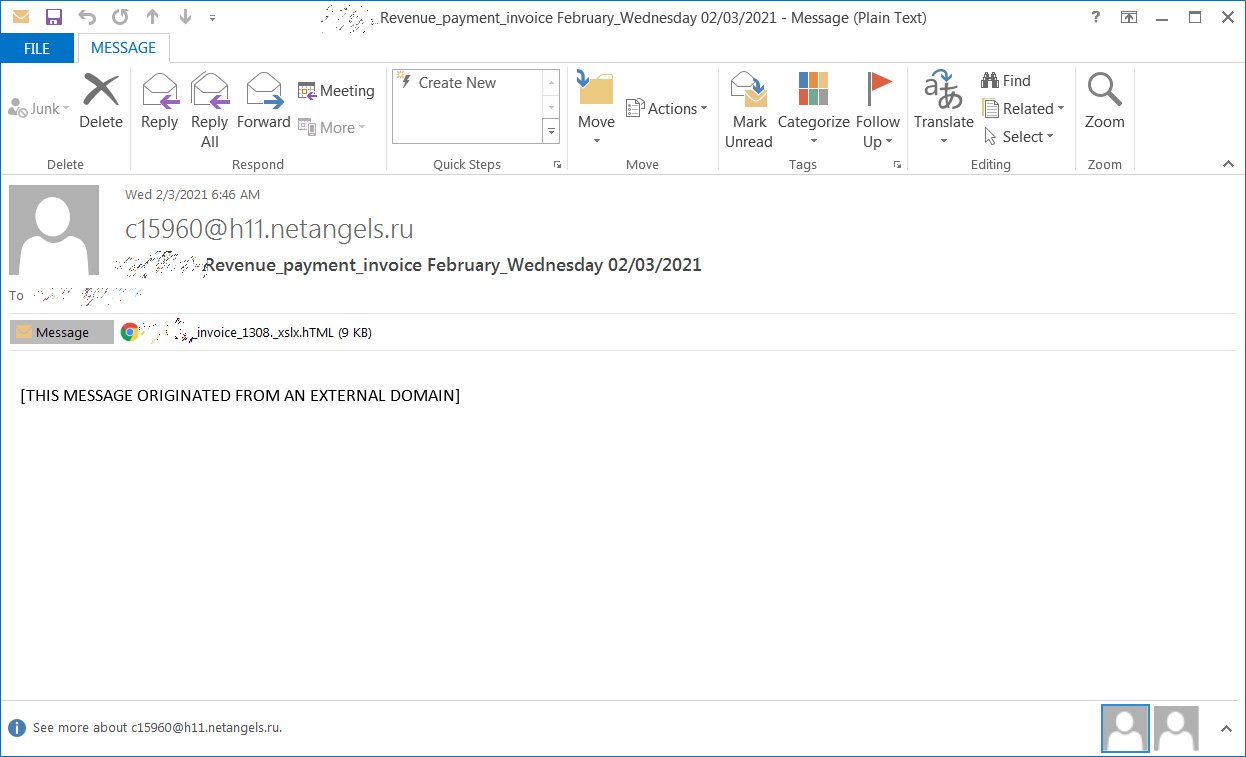
Поддельные сообщения замаскированы под требование оплаты услуг от имени некой организации. Прикрепленный файл, судя по названию, содержит счет-фактуру, выписанный на имя получателя письма, однако двойное расширение — ._xlsx.hTML — должно сразу насторожить адресата.


При просмотре вложения в текстовом редакторе эксперты обнаружили JavaScript, сопоставляющий буквы и цифры с символами азбуки Морзе. Этот сценарий расшифровывает код «морзянки», вызывая функцию decodeMorse(). На выходе получается шестнадцатеричная строка, декодирование которой выявляет теги JavaScript, подставляемые в HTML-код страницы.

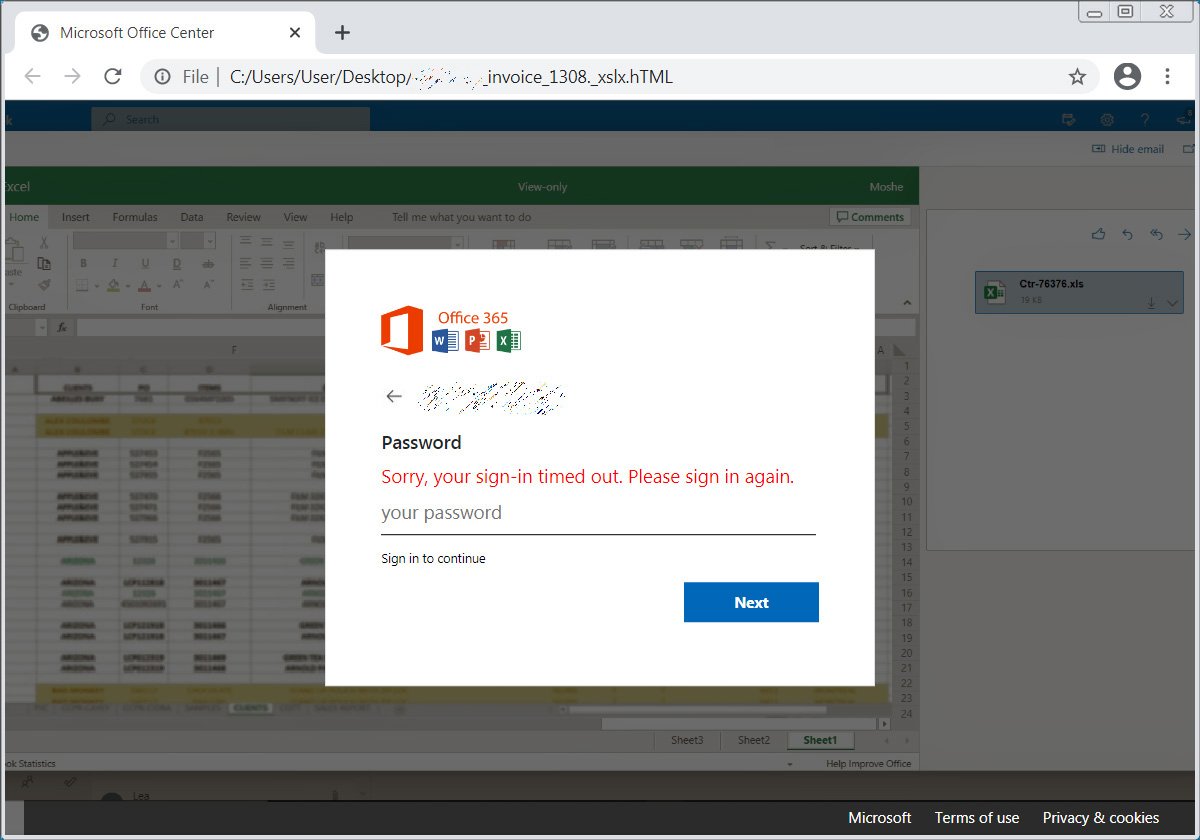
Внедрение скриптов в данном случае обеспечивает ресурсы, необходимые для рендеринга поддельной таблицы Excel с диалоговым окном — пользователю сообщается, что время авторизации истекло и нужно повторно ввести пароль. Если жертва последует этому указанию, данные из формы отправятся на сервер злоумышленников.

Для пущей убедительности фишинговая страница снабжена логотипом атакуемой компании — мошенники получают его с сайта logo.clearbit.comservice. Если требуемого значка там нет, они используют логотип Office 365.


Исследователям из BleepingComputer пока удалось выявить 11 мишеней текущей фишинговой кампании: SGS, Dimensional, Metrohm, SBI Mauritius Ltd (подразделение Государственного банка Индии), NUOVO IMAIE, Bridgestone, Cargeas, ODDO BHF Asset Management, Dea Capital, Equinti и Capital Four.

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru