



Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Эксперты рассказали, как работает деинсталлятор Emotet, созданный в рамках трансграничной операции по уничтожению опасного ботнета, и уточнили дату раздачи этого обновления на зараженные компьютеры. По новым данным, запуск процесса автоочистки произойдет 25 апреля.

О перехвате контроля над инфраструктурой Emotet — результате совместных усилий правоохранительных органов разных стран — стало известно 27 января. Резидентные боты были перенаправлены на подставные C2-серверы и перестали получать команды. Информация, найденная на серверах ботоводов, позволяет идентифицировать очаги заражения и приступить к очистке.

Два таких контроллера находились на территории Нидерландов, 17 — в Германии. Для переадресации ботов на sinkhole-серверы германские специалисты создали обновление, которое резидентный зловред уже начал скачивать в соответствии со своим графиком.

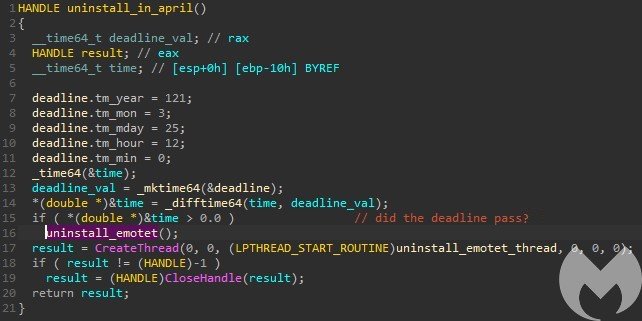
Как оказалось, подложный апдейт также содержит модуль, выполняющий удаление Emotet после определенной даты. Ранее сообщалось, что этот дедлайн наступит 25 марта, однако анализ кода EmotetLoader.dll, проведенный в Malwarebytes, показал, что подпрограмма деинсталляции заработает с 25 апреля (значение поля tm_mon — месяц —указано как 3 при возможных вариантах от 0 до 11).


В результате такого обновления будут удалены Windows-службы, ассоциированные с Emotet, и ключ реестра, созданный им для обеспечения автозапуска.

Причины отложенного старта деинсталляции ботов по-прежнему неизвестны. Эксперты BleepingComputer попытались их выяснить, обратившись в Федеральное ведомство Германии по уголовным делам (Bundeskriminalamt, BKA), но получили отказ — правоохранители сослались на незаконченное расследование. 

Возможно, операторы sinkhole-серверов надеются за три месяца собрать больше информации о заражениях и географическом местоположении жертв. ИТ-службам организаций тоже на руку эта задержка: они смогут произвести аудит своих активов и принять меры при обнаружении непрошеного вторжения.

Подпишитесь на новости

Женщина в США перекрыла дорогу роботу-доставщику и оказалась в полиции

В Филадельфии задержали женщину, которая перекрывала дорогу роботу-доставщику Uber в знак протеста против замены людей машинами. Кэролин Марвин считает, что такие устройства отбирают работу у курьеров. Свой аргумент она решила предъявить буквально: встала перед роботом и не давала ему ехать.

Как сообщает ABC13, полиция прибыла к рынку Reading Terminal Market после сообщений о конфликтной ситуации.

По версии полицейских, Марвин неоднократно блокировала устройство и игнорировала требования отойти. Ей предъявили обвинение в нарушении общественного порядка.


Сама женщина считает свои действия формой выражения позиции, защищённой свободой слова. И это не первая её встреча с доставщиками на колёсах: раньше она уже останавливала роботов, в том числе во время сентябрьского эпизода, который разошёлся по соцсетям.


Одна из свидетельниц рассказала, что сначала решила, будто робот сбил Марвин. Но та объяснила: она намеренно мешает ему двигаться, поскольку выступает против распространения таких машин.

После задержания отступать протестующая не собирается. Она заявила, что продолжит акции и надеется привлечь внимание к роли роботов и ИИ в повседневной жизни.

RSS: Новости на портале Anti-Malware.ru