



Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Подставной апдейт Emotet прибьет зловреда на машинах жертв 25 апреля

Эксперты рассказали, как работает деинсталлятор Emotet, созданный в рамках трансграничной операции по уничтожению опасного ботнета, и уточнили дату раздачи этого обновления на зараженные компьютеры. По новым данным, запуск процесса автоочистки произойдет 25 апреля.

О перехвате контроля над инфраструктурой Emotet — результате совместных усилий правоохранительных органов разных стран — стало известно 27 января. Резидентные боты были перенаправлены на подставные C2-серверы и перестали получать команды. Информация, найденная на серверах ботоводов, позволяет идентифицировать очаги заражения и приступить к очистке.

Два таких контроллера находились на территории Нидерландов, 17 — в Германии. Для переадресации ботов на sinkhole-серверы германские специалисты создали обновление, которое резидентный зловред уже начал скачивать в соответствии со своим графиком.

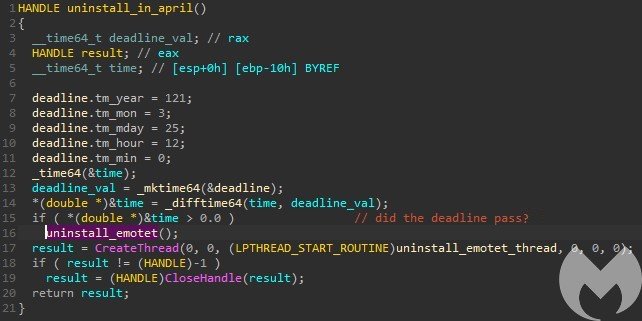
Как оказалось, подложный апдейт также содержит модуль, выполняющий удаление Emotet после определенной даты. Ранее сообщалось, что этот дедлайн наступит 25 марта, однако анализ кода EmotetLoader.dll, проведенный в Malwarebytes, показал, что подпрограмма деинсталляции заработает с 25 апреля (значение поля tm_mon — месяц —указано как 3 при возможных вариантах от 0 до 11).


В результате такого обновления будут удалены Windows-службы, ассоциированные с Emotet, и ключ реестра, созданный им для обеспечения автозапуска.

Причины отложенного старта деинсталляции ботов по-прежнему неизвестны. Эксперты BleepingComputer попытались их выяснить, обратившись в Федеральное ведомство Германии по уголовным делам (Bundeskriminalamt, BKA), но получили отказ — правоохранители сослались на незаконченное расследование. 

Возможно, операторы sinkhole-серверов надеются за три месяца собрать больше информации о заражениях и географическом местоположении жертв. ИТ-службам организаций тоже на руку эта задержка: они смогут произвести аудит своих активов и принять меры при обнаружении непрошеного вторжения.

Подпишитесь на новости

HTTPS не делает вас невидимкой: на Хабре разобрали работу ТСПУ

Зашифровали соединение, теперь можно выдохнуть? С блокировками этот фокус работает далеко не всегда. На Хабре вышел подробный разбор ТСПУ — технических средств противодействия угрозам. Автор объясняет, как фильтры распознают соединения и почему сайт может зависнуть, даже если содержимое трафика защищено.

В материале пользователя owenewans путь запроса разобран по этапам: от получения IP-адреса через DNS до проверки соединения и передачи ответа.

Базовый принцип прост: для ограничения доступа необязательно читать переписку. Фильтру могут хватить IP-адреса, порта или признаков протокола. При обычном HTTPS без ECH имя сайта также может быть видно в начале TLS-соединения.

Отдельная история — замедление. Согласно описанию автора, система может отбрасывать часть пакетов, заставляя устройства повторять передачу. В результате страница вроде открылась, а видео стоит колом. Интернет формально есть, но пользоваться им практически невозможно.

В статье также объясняется разница между туннелями и средствами анти-DPI. Универсальной кнопки не получается: если закрыт сам IP-адрес, изменение признаков запроса проблему не решит.

RSS: Новости на портале Anti-Malware.ru