



Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Киберпреступная группировка разработала новый набор инструментов, позволяющий в режиме реального времени подстраивать фишинговые веб-страницы. В частности, тулкит способен менять логотипы и текст, поддерживая актуальность фейковой страницы и создавая полную иллюзию легитимного сайта.

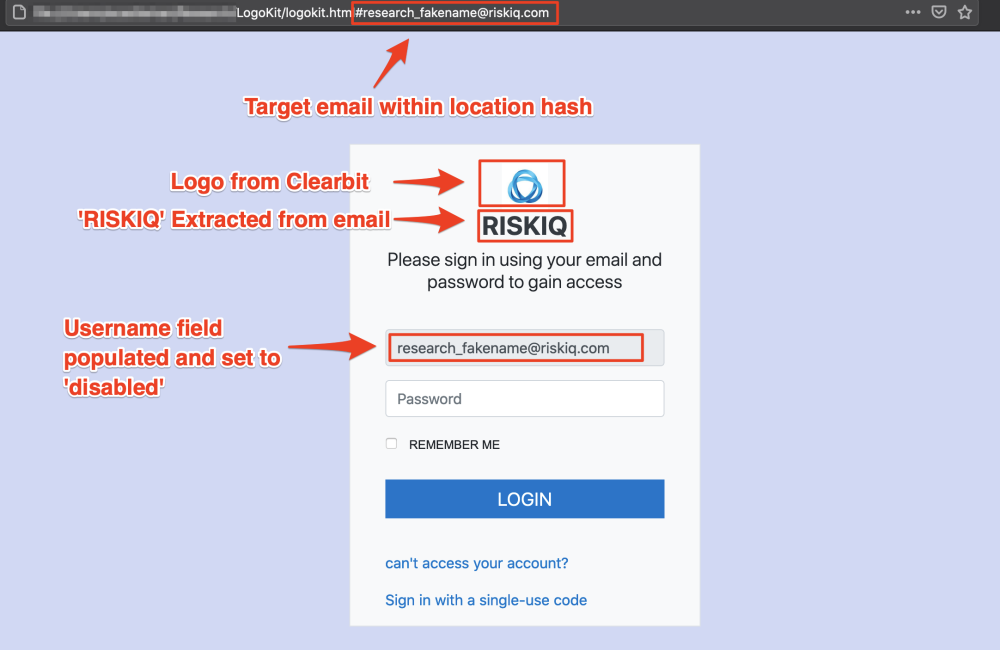
Разработка получила имя LogoKit, в настоящее время ей уже пользуются в киберпреступном мире. Об этом сообщили исследователи из компании RiskIQ. которые пристально следили за развитием и распространением LogoKit.

По словам специалистов, за последнюю неделю им удалось зафиксировать новый инструмент более чем на 300 доменах, а за последний месяц — более чем на 700 веб-сайтах. Известно, что операторы LogoKit отправляют жертвам фишинговые ссылки, содержащие адреса электронной почты целей.

«Как только жертва перейдёт по отправленной ссылке, LogoKit тут же подтянет логотип из стороннего сервиса — например, из базы данных favicon-файлов Clearbit или Google. Помимо этого, адрес электронной почты жертвы автоматически подставляется в соответствующее поле, усиливая иллюзию, что жертва уже была на этом сайте», — гласит отчёт RiskIQ.

«Если пользователь всё-таки введёт свой пароль, LogoKit выполнит AJAX-запрос, в котором отправит все учётные данные на сторонний ресурс, принадлежащий злоумышленникам. После этого жертву спокойно перенаправляют на легитимный официальный сайт».


LogoKit выгодно отличается от своих аналогов использованием набора JavaScript-функций, которые легко можно добавить к любой форме для ввода учётных данных или к сложным HTML-документам. Другие же фишинговые наборы, как правило, задействуют максимально достоверные шаблоны, замаскированные под страницы легитимных сайтов.

Подпишитесь на новости

Apple закрыла лазейку для включения 5G на iPhone в России

Apple устранила AirLift в iOS 27.2 beta 3 — уязвимость, которую энтузиасты использовали для изменения операторских настроек без полноценного джейлбрейка. Через нее на iPhone открывали переключатель 5G и другие недоступные функции связи. Теперь лазейку прикрывают.

О патче сообщил разработчик эксплойта @0xjohnny. По его словам, AirLift пока работает на iOS 27.0, 27.0.1 и первых двух бета-сборках iOS 27.2. Закрытия уязвимости ожидают и в финальной iOS 27.1, но это пока прогноз.

AirLift позволяла сторонним процессам обходить ограничения системной песочницы через AirTraffic — штатный механизм синхронизации данных между iPhone и macOS. На ее основе появилась утилита CarrierSIM для подмены операторских профилей.

С помощью инструмента пользователи открывали настройки 5G, вызовов по Wi-Fi и голосового кодека EVS. Вместо российского профиля устройство получало параметры зарубежного оператора. Однако появление переключателя или значка 5G само по себе еще не гарантирует доступ к сети: он зависит и от инфраструктуры оператора.

По словам исследователя, у пользователей, успевших применить скрипт, настроенные функции сохраняются. А вот повторить активацию на версиях с исправленной уязвимостью уже не получится.

Напомним, ранее мы сообщали, что 5G на российских iPhone всё-таки включили через уязвимость в iOS.

RSS: Новости на портале Anti-Malware.ru