



Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

Фишеры создали инструмент, позволяющий актуализировать фейковые страницы

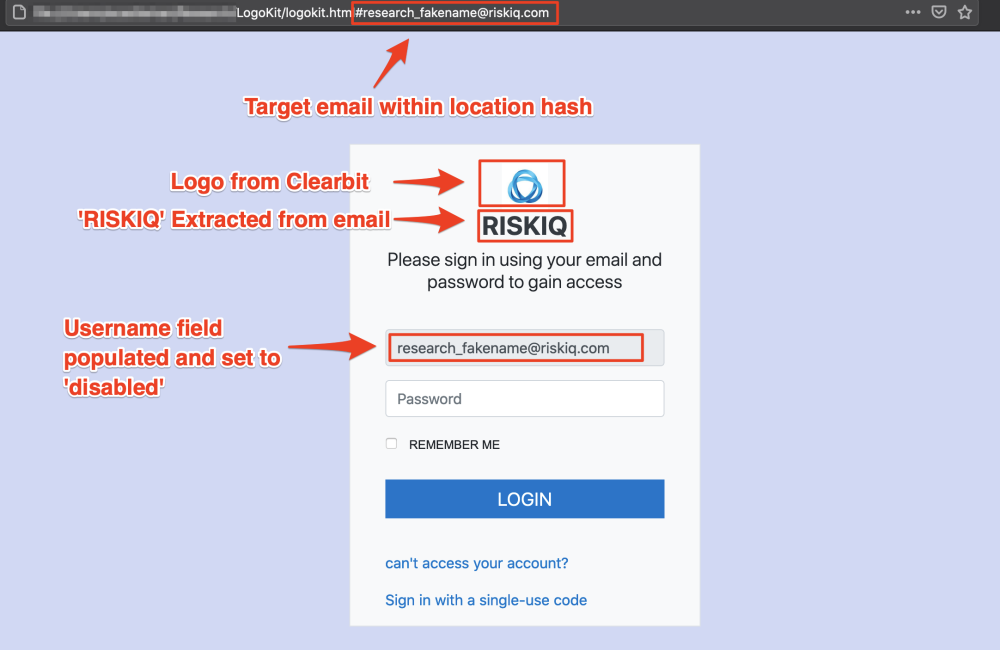
Киберпреступная группировка разработала новый набор инструментов, позволяющий в режиме реального времени подстраивать фишинговые веб-страницы. В частности, тулкит способен менять логотипы и текст, поддерживая актуальность фейковой страницы и создавая полную иллюзию легитимного сайта.

Разработка получила имя LogoKit, в настоящее время ей уже пользуются в киберпреступном мире. Об этом сообщили исследователи из компании RiskIQ. которые пристально следили за развитием и распространением LogoKit.

По словам специалистов, за последнюю неделю им удалось зафиксировать новый инструмент более чем на 300 доменах, а за последний месяц — более чем на 700 веб-сайтах. Известно, что операторы LogoKit отправляют жертвам фишинговые ссылки, содержащие адреса электронной почты целей.

«Как только жертва перейдёт по отправленной ссылке, LogoKit тут же подтянет логотип из стороннего сервиса — например, из базы данных favicon-файлов Clearbit или Google. Помимо этого, адрес электронной почты жертвы автоматически подставляется в соответствующее поле, усиливая иллюзию, что жертва уже была на этом сайте», — гласит отчёт RiskIQ.

«Если пользователь всё-таки введёт свой пароль, LogoKit выполнит AJAX-запрос, в котором отправит все учётные данные на сторонний ресурс, принадлежащий злоумышленникам. После этого жертву спокойно перенаправляют на легитимный официальный сайт».


LogoKit выгодно отличается от своих аналогов использованием набора JavaScript-функций, которые легко можно добавить к любой форме для ввода учётных данных или к сложным HTML-документам. Другие же фишинговые наборы, как правило, задействуют максимально достоверные шаблоны, замаскированные под страницы легитимных сайтов.

Подпишитесь на новости

Четыре VPN-стенда показали разные сроки работы до сетевых ограничений

Автор Хабра под ником PXI опубликовал результаты частного эксперимента с четырьмя VPN-стендами на протоколе VLESS. Он сравнил, как долго работают подключения с REALITY и Self-SNI TLS, напрямую и через промежуточный сервер в России.

Согласно публикации, стенд с REALITY и промежуточным сервером проработал четыре месяца, после чего автор отключил его сам.

Прямое подключение с REALITY попало под ограничения примерно через три месяца. Два стенда с Self-SNI TLS оказались недоступны через восемь и три дня соответственно.

В отдельных случаях доступность IP-адресов впоследствии восстанавливалась. Автор предполагает, что ограничения могли затрагивать как конкретный сервер, так и соседние адреса в подсети. Достоверно установить механизм блокировки по этим наблюдениям не удалось.


Убедительных доказательств активного зондирования серверов эксперимент также не дал. В журнале одного стенда обнаружился необычный HTTP-запрос, однако установить адрес отправителя автор не смог из-за неполного логирования.

PXI связывает обнаружение туннелей с анализом метаданных: размерами пакетов, интервалами между ними, продолжительностью соединений и соотношением входящего и исходящего трафика. Применение машинного обучения и конкретные правила работы DPI в исследовании не подтверждены.

Выборка ограничена четырьмя серверами у одного хостинг-провайдера. Стенды отличались объёмом трафика, транспортами и временем эксплуатации, поэтому результаты не позволяют однозначно объяснить причины ограничений или доказать преимущество одной конфигурации.

RSS: Новости на портале Anti-Malware.ru