



WhatsApp добавит биометрическую аутентификацию для десктопа и веб-версии

WhatsApp добавит биометрическую аутентификацию для десктопа и веб-версии

WhatsApp добавит биометрическую аутентификацию для десктопа и веб-версии

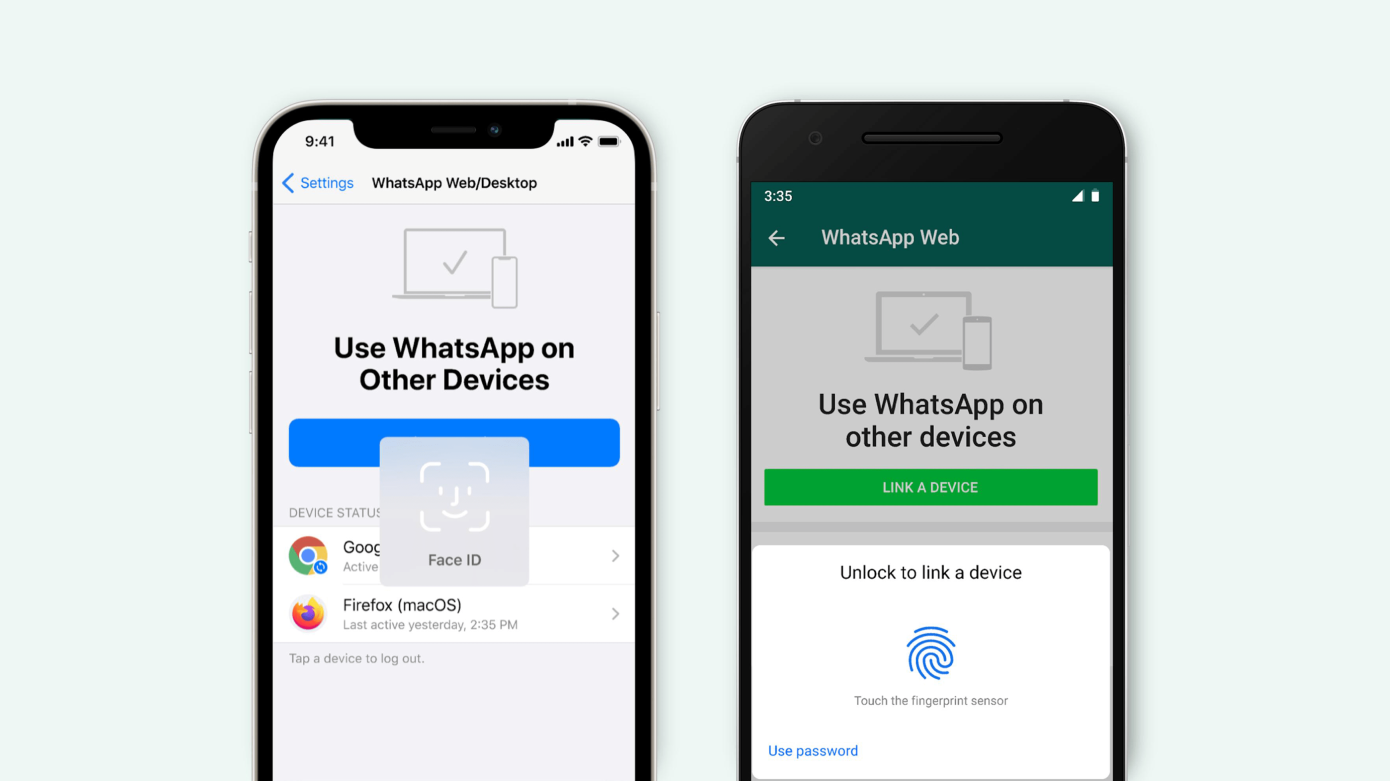
Пока все бегут с WhatsApp, разработчики мессенджера пытаются внедрять новые функции. Одним из таких нововведений стала возможность аутентифицироваться с помощью биометрии на десктопе и в веб-версии сервиса обмена сообщениями.

По словам компании, теперь пользователям позволят добавить отпечаток пальца, скан лица или радужной оболочки глаза в десктопную или веб-версию WhatsApp. Ранее биометрическую аутентификацию допускало только мобильное приложение для Android и iOS.

Стоит отметить, что использование биометрии в веб-версии или десктопном варианте WhatsApp будет опциональным. При этом нововведение станет дополнительным слоем защиты, а не заменит уже привычный всем QR-код. К слову, последний останется на своём месте, просто до него придётся приложить палец или отсканировать лицо.

Разработчики WhatsApp уже давно пытаются уровнять мобильное приложение, которое является на данный момент главным компонентом, и версии для настольного компьютера и браузера. У Telegram, например, чувствуется более чёткая параллель между разными версиями мессенджера — веб-версией можно пользоваться более независимо.

WhatsApp ещё предстоит реализовать комфортное использование десктопной и веб-версии, хотя разговоры о работе над этим ходят уже давно. В 2015 году мессенджер добавил поддержку настольной версии для iOS.


Напомним, что на днях эксперты обнаружили новую вредоносную программу для Android, распространяющую себя по WhatsApp. Для этого зловред задействовал функцию быстрых ответов (Quick Reply).

Также недавно стало известно, что WhatsApp сломался под давлением общественности и перенёс вступление в силу новой политики, которая будет диктовать правила обмена пользовательскими данными между проектами Facebook.

Подпишитесь на новости

Apple закрыла 0-day в iOS, которую использовали в сложных кибератаках

Apple выпустила срочные обновления для iPhone, iPad и macOS, закрывающие уязвимость нулевого дня CVE-2026-86950. Компания подтвердила, что брешь могли использовать в сложных кибератаках против отдельных пользователей iOS.

Проблема обнаружена специалистами Meta Product Security в системном компоненте CoreGraphics, отвечающем за отрисовку изображений, текста и двумерной графики.

Как следует из официального сообщения Apple, обработка специально подготовленного файла могла привести к выполнению произвольного кода на устройстве.

Уязвимость относится к классу ошибок записи за пределами выделенного буфера. Проще говоря, вредоносный файл мог заставить систему записать данные не туда, куда положено. В результате жертву ждал набор проблем от падения приложения до захвата управления.

Apple заявляет, что атаки затрагивали конкретных людей на версиях iOS, выпущенных до iOS 27. Детали кампании, личности целей и способ доставки вредоносных файлов компания не раскрывает. Судя по формулировке, речь идёт о точечных операциях, а не массовом заражении всех подряд.

Патч вошёл в iOS 26.7.1 и iPadOS 26.7.1, macOS Tahoe 26.7.1 и macOS Sequoia 15.8.1. Обновиться рекомендуется владельцам iPhone 11 и новее, поддерживаемых моделей iPad Pro, iPad Air, обычных iPad и iPad mini, а также компьютеров на уязвимых версиях macOS.

Разработчики усилили проверку границ памяти, чтобы заблокировать эксплуатацию. Хотя вероятность столкнуться именно с такой целевой атакой для большинства пользователей невелика, откладывать установку патча смысла нет. Zero-day потому так и называется, что злоумышленники уже знали о ней раньше вас.

Кстати, в первоначальных сообщениях встречается ошибочный номер CVE-2026-20700. Официальный идентификатор новой уязвимости CoreGraphics — CVE-2026-86950.

RSS: Новости на портале Anti-Malware.ru