



Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Pwn2Own 2021 предложит $200 000 за эксплойты для Zoom и Microsoft Teams

Проект Trend Micro Zero Day Initiative (ZDI) на этой неделе огласил список целей, размер вознаграждений и правила конкурса Pwn2Own, который в этом году состоится в Ванкувере. Уточним, что соревнование для хакеров пройдёт с 6 по 8 апреля.

В этот раз из-за пандемии коронавирусной инфекции COVID-19 Pwn2Own будет проходить в смешанном формате. Исследователи смогут удалённо присылать свои эксплойты, а сотрудники ZDI в Торонто и Остине будут их запускать. Всё это действо будет транслироваться в прямом эфире на YouTube и Twitch.

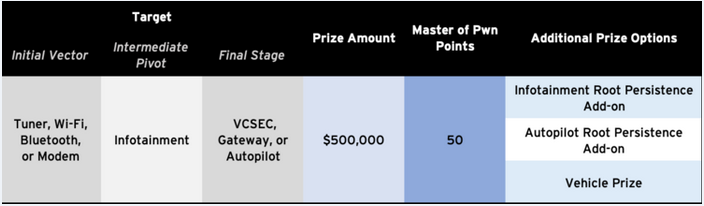
Призовой фонд Pwn2Own 2021 превысил $1,5 миллиона наличными, также участники могут выиграть другие призы, включая Tesla Model 3. Стоит учитывать, что электромобиль могут получить только те исследователи, которые найдут уязвимости в соответствующей отрасли (автомобильной промышленности).

Например, можно попробовать взломать ту же машину Tesla, что принесёт в случае успеха $600 000. Всего будут три уровня сложности в этой категории, Tesla Model 3 можно выиграть в каждом из них.


Помимо этого, ZDI приготовил исследователям новую категорию: за демонстрацию полностью рабочих эксплойтов для уязвимостей в Zoom или Microsoft Teams хакеры могут заработать до $200 000.

«В этом случае специалисты должны продемонстрировать компрометацию целевого приложения с помощью аудиовызова, видеоконференции или текстового сообщения», — отметили организаторы конкурса.

Полный список всех правил, категорий и призов можно найти на официальном сайте Zero Day Initiative.

Подпишитесь на новости

Яндекс собрал защиту облаков, паролей и ботов под брендом Yandex Security

Yandex B2B Tech запускает новое направление Yandex Security и собирается защищать уже не только собственное облако. В зону ответственности войдут локальные, гибридные и мультиоблачные инфраструктуры, даже если ресурсы компании разложены по нескольким провайдерам.

Центром управления станет Security Deck. Платформа будет собирать в одном интерфейсе информацию о правах доступа, рисках и ошибках конфигурации в разных облаках.

Подключение, по заявлению компании, займёт несколько минут, а до конца года Яндекс рассчитывает привлечь нескольких крупных облачных провайдеров-партнёров.

Одной сменой вывески дело не ограничится. Как сообщила Yandex B2B Tech, в Security Deck появится модуль Access Analyzer. Он будет искать избыточные полномочия, неиспользуемые сервисные аккаунты и предлагать более узкие роли в соответствии с принципом минимальных привилегий. Потому что выдавать всем права администратора — быстро, удобно и очень удобно злоумышленникам.

Сервис Identity Hub получит беспарольную аутентификацию на базе WebAuthn и FIDO2. Сотрудники смогут входить в корпоративные системы по лицу, отпечатку пальца или с помощью аппаратного ключа. Администраторы смогут настроить MFA либо полностью запретить пароли, которые невозможно украсть только в одном случае — когда их вообще нет.

Обновится и Yandex Smart Web Security. Новый механизм JS-Challenge будет проверять посетителей сайта в фоне и показывать капчу лишь при наиболее подозрительной активности. Обычный пользователь пройдёт незаметно, а ботам придётся доказывать, что они не боты. Иронично, но справедливо.

Yandex Security объединит собственные разработки компании и решения SolidLab. Главная ставка — централизованная защита инфраструктуры независимо от места её размещения.

RSS: Новости на портале Anti-Malware.ru