



Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

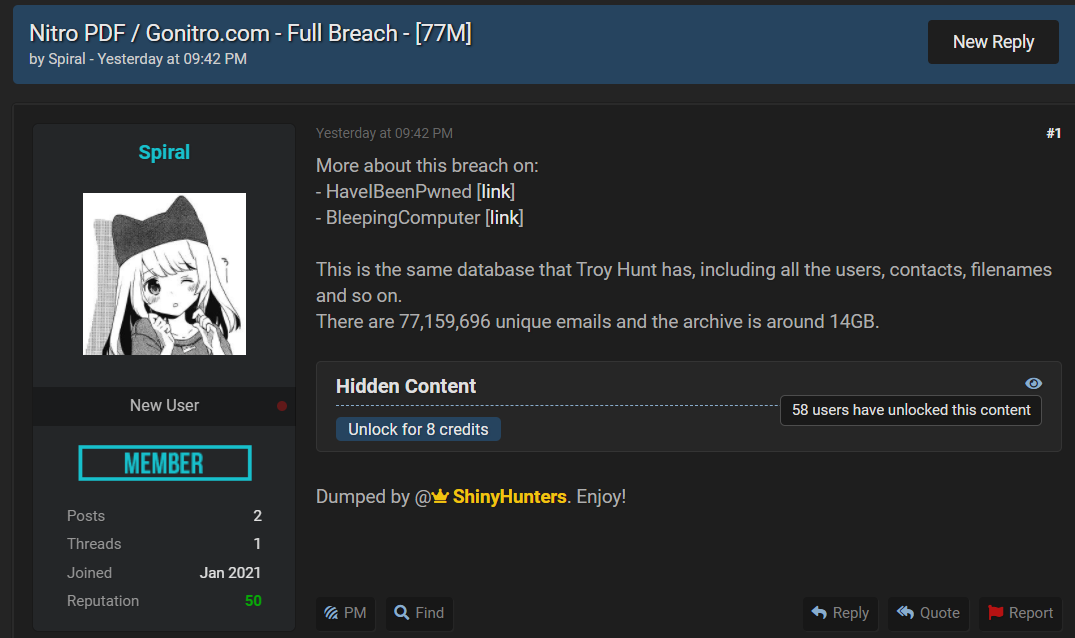
Украденная база данных, в которой содержатся имена, адреса электронной почты и пароли пользователей Nitro PDF, бесплатно распространяется в Сети. В общей сложности БД насчитывает более 77 миллионов записей.

База весит 14 ГБ, в ней можно найти полные имена людей, bcrypt-хеши паролей, имена компаний, IP-адреса и другую информацию рядовых пользователей сервиса Nitro PDF. Слитую базу данных уже успели внести в Have I Been Pwned, что позволит любому проверить, есть ли его информация в БД.

Nitro представляет собой приложение, помогающее создавать, корректировать и подписывать PDF-документы. По словам компании, стоящей за разработкой этого софта, на сегодняшний день у неё есть более 10 тыс. корпоративных клиентов и около 1,8 млн пользователей, купивших лицензию.

Nitro также предоставляет облачный сервис, который клиенты могут использовать для совместной работы с документами и т. п. Прошлогодняя утечка Nitro, к слову, затронула всем известные компании: Google, Apple, Microsoft, Chase и Citibank.

Некая киберпреступная группа, известная под псевдонимом ShinyHunters, слила в Сеть полную базу данных, украденную у Nitro. Загрузить БД бесплатно может любой желающий на хакерском форуме.


Специалисты предупреждают, что подобная публикация может привести к запуску целого ряда изощрённых фишинговых атак, нацеленных на владельцев скомпрометированных данных.

Подпишитесь на новости

Android 17 ограничит доступ к специальным возможностям непроверенному софту

Google перекрывает один из любимых маршрутов Android-троянов. При включении Advanced Protection доступ к службам специальных возможностей получат только проверенные приложения категории Accessibility Tools. Уговорить пользователя нажать разрешить вредоносу станет недостаточно.

Как объясняет Google, ограничение действует в Android 17. Оно сохраняет доступ для вспомогательных инструментов, например экранных дикторов, но отсекает приложения, не соответствующие требованиям.

Проблема в широких полномочиях AccessibilityService: этот механизм позволяет приложениям взаимодействовать с экраном и интерфейсами других программ. Мошенники используют его для чтения конфиденциальных данных, установки вредоносов и блокировки удаления. Функция помощи пользователю превращается в инструмент против него.

Заодно Google расширила набор защиты. В режиме Advanced Protection отключается WebGPU в Chrome, а на поддерживаемых устройствах новые USB-подключения при заблокированном экране работают только для зарядки.

Ещё одна функция блокирует устройство при повторных неудачных попытках аутентификации в настройках или защищённых приложениях. USB Protection и Failed Authentication Lock доступны лишь на части устройств с Android 17.

Для расследования атак предусмотрен Intrusion Logging: события безопасности и сети сохраняются в облаке со сквозным шифрованием на срок до 12 месяцев. Этот журнал нужно включать отдельно вручную.

Главное условие — активированная Advanced Protection. Именно этот режим включает новые ограничения: обычная установка Android 17 сама по себе не означает, что все приложения лишатся доступа к специальным возможностям.

RSS: Новости на портале Anti-Malware.ru