



Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

Базу данных Nitro PDF с 77 млн записей бесплатно слили в Сеть

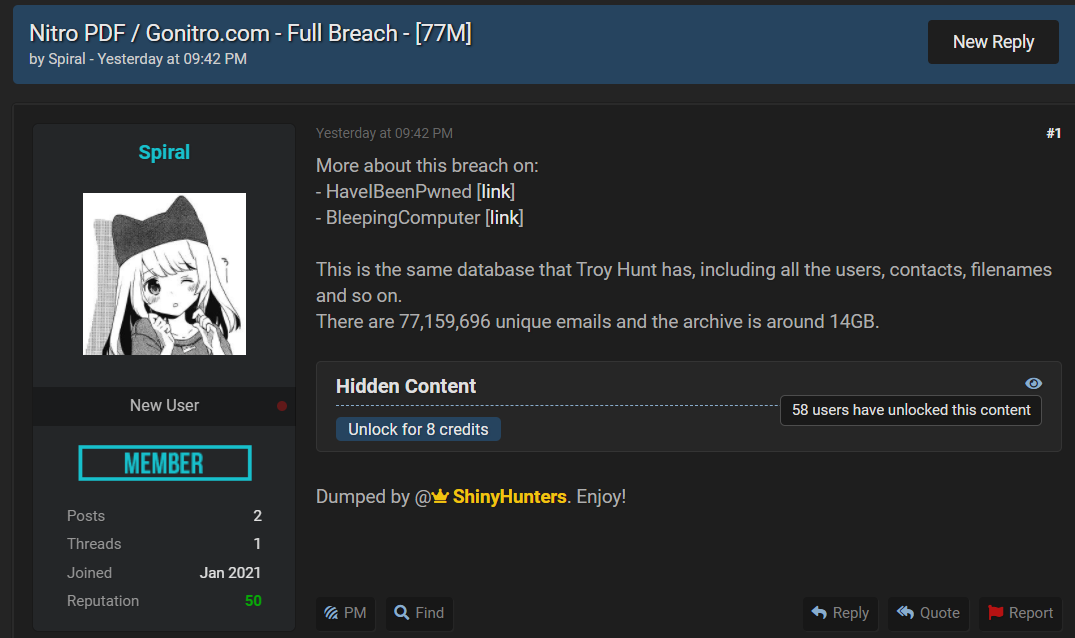
Украденная база данных, в которой содержатся имена, адреса электронной почты и пароли пользователей Nitro PDF, бесплатно распространяется в Сети. В общей сложности БД насчитывает более 77 миллионов записей.

База весит 14 ГБ, в ней можно найти полные имена людей, bcrypt-хеши паролей, имена компаний, IP-адреса и другую информацию рядовых пользователей сервиса Nitro PDF. Слитую базу данных уже успели внести в Have I Been Pwned, что позволит любому проверить, есть ли его информация в БД.

Nitro представляет собой приложение, помогающее создавать, корректировать и подписывать PDF-документы. По словам компании, стоящей за разработкой этого софта, на сегодняшний день у неё есть более 10 тыс. корпоративных клиентов и около 1,8 млн пользователей, купивших лицензию.

Nitro также предоставляет облачный сервис, который клиенты могут использовать для совместной работы с документами и т. п. Прошлогодняя утечка Nitro, к слову, затронула всем известные компании: Google, Apple, Microsoft, Chase и Citibank.

Некая киберпреступная группа, известная под псевдонимом ShinyHunters, слила в Сеть полную базу данных, украденную у Nitro. Загрузить БД бесплатно может любой желающий на хакерском форуме.


Специалисты предупреждают, что подобная публикация может привести к запуску целого ряда изощрённых фишинговых атак, нацеленных на владельцев скомпрометированных данных.

Подпишитесь на новости

Власти предложили регистрировать адреса установки умных устройств с симками

Умным счётчикам, сигнализациям и камерам с мобильной связью готовят более строгий учёт. Власти предлагают вносить в ЕСИА номера их сим-карт, адреса владельцев или места установки, а также сведения для идентификации оборудования. Техническая сим-карта должна работать там, где заявлено, а не внезапно превращаться в инструмент мошеннического обзвона.

Меры предусмотрены законопроектом «Антифрод 3.0». Как пояснили Минцифры «Известиям», речь идёт об устройствах межмашинного взаимодействия — M2M, подключённых к мобильным сетям и используемых юрлицами и ИП.

Среди них, например, счётчики, платёжные терминалы и другое оборудование. Операторы должны будут проверять достоверность сведений, а точный состав данных и порядок регистрации определит правительство.

Логика ведомства понятна: номера, оформленные для оборудования, не должны использоваться для незаконных рассылок и звонков. Для актуализации сведений планируют предусмотреть переходный период.

Но на практике начинается квест. По словам представителя Т2 Дарьи Колесниковой, производители часто оформляют встроенные сим-карты на себя. Когда гаджет продают человеку, компания ещё не знает, где он будет установлен.

Бизнесу с тысячами датчиков и терминалов придётся организовать массовый учёт. А сама запись в ЕСИА, как отмечает эксперт НТИ Андрей Приемыхов, мошеннический звонок не остановит и гаджет от взлома не защитит: регистрационные данные нужно сопоставлять с реальным использованием номера.

Пока это законопроект. Массовой регистрации всех домашних гаджетов он не предусматривает, ключевой вопрос здесь в корпоративных сим-картах и оборудовании с мобильной связью.

RSS: Новости на портале Anti-Malware.ru