



Участники форума IObit получили по почте программу-вымогатель DeroHE

Участники форума IObit получили по почте программу-вымогатель DeroHE

Участники форума IObit получили по почте программу-вымогатель DeroHE

IObit, разработчик утилит для операционных систем Windows, стал жертвой кибератаки, в ходе которой злоумышленники взломали системы компании и распространяли программу-вымогатель DeroHE среди участников форума IObit. Как отметили потенциальные жертвы, взлом произошёл на этих выходных.

IObit известна своими инструментами для оптимизации системы Windows, а также антивирусными программами. Одной из самых известных утилит компании стала Advanced SystemCare.

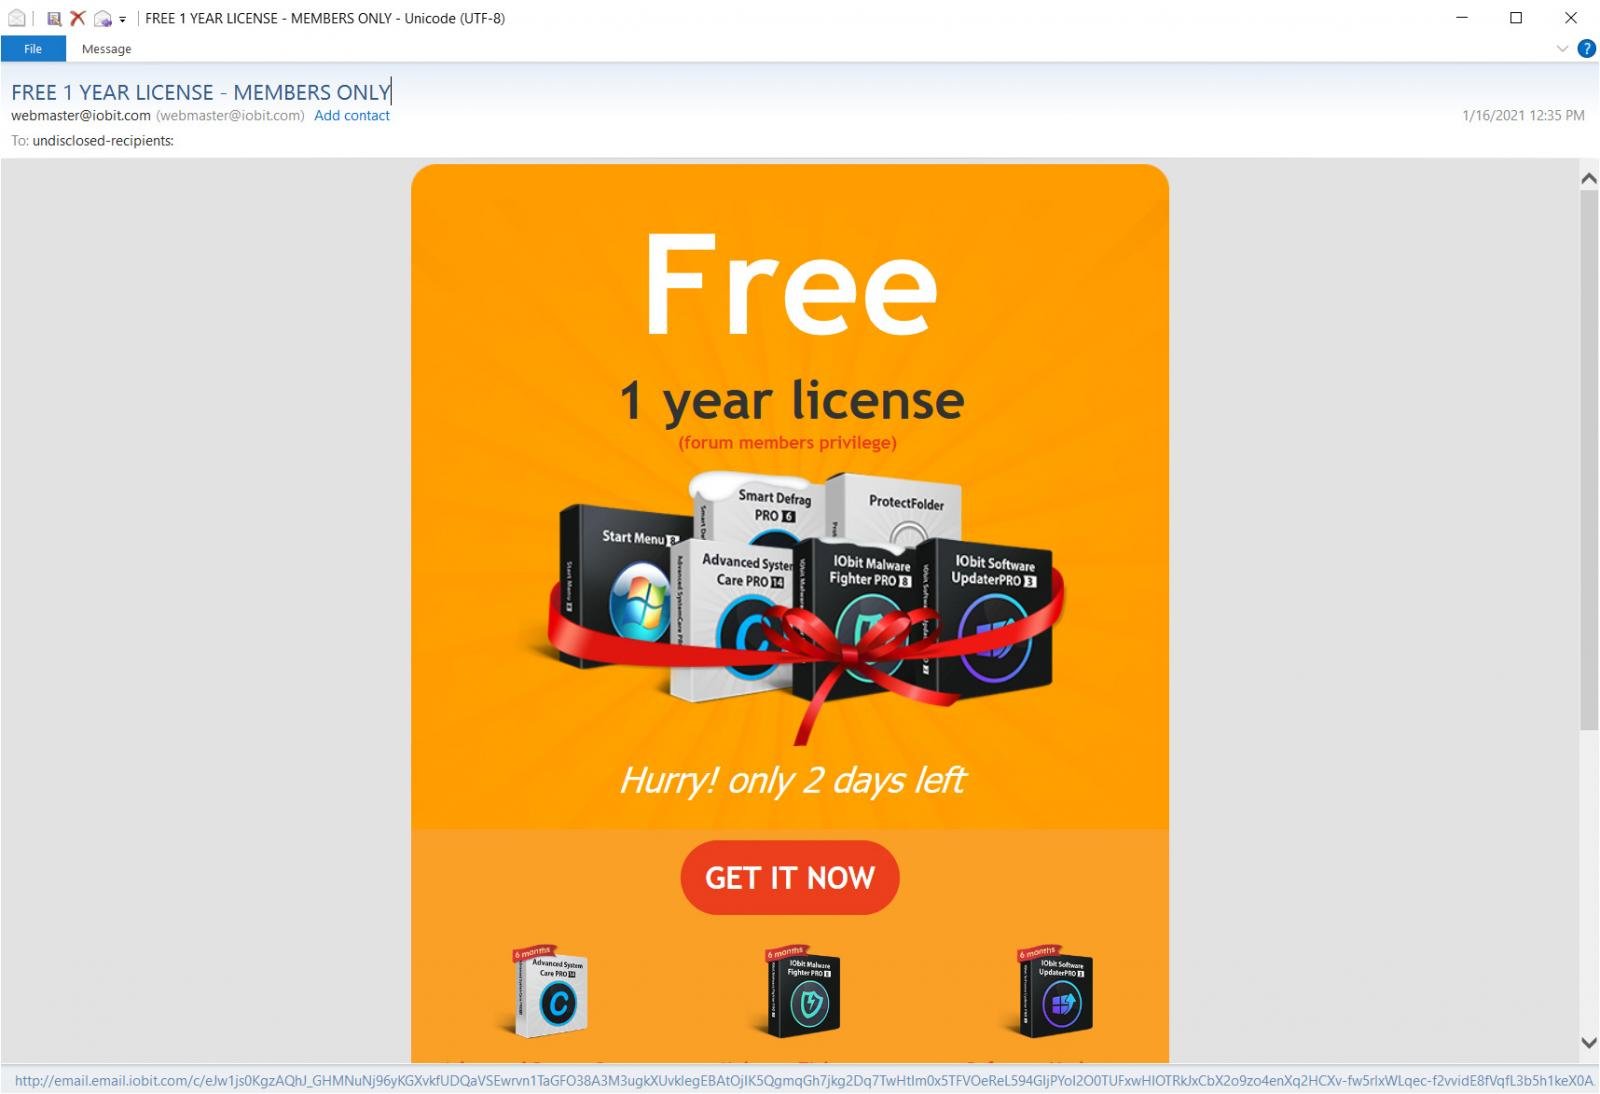
На прошедших выходных участники онлайн-форума IObit получили электронные письма, в которых утверждалось, что IObit предлагает бесплатную годовую лицензию на свой софт за участие в развитии форума и поддержание активности на нём.


В письмах содержалась гиперссылка «GET IT NOW», перенаправляющая пользователей по адресу hxxps://forums.iobit.com/promo.html. Сейчас URL «обезврежен», однако ещё недавно он подсовывал участникам сообщества IObit архив — hxxps://forums.iobit.com/free-iobit-license-promo.zip.

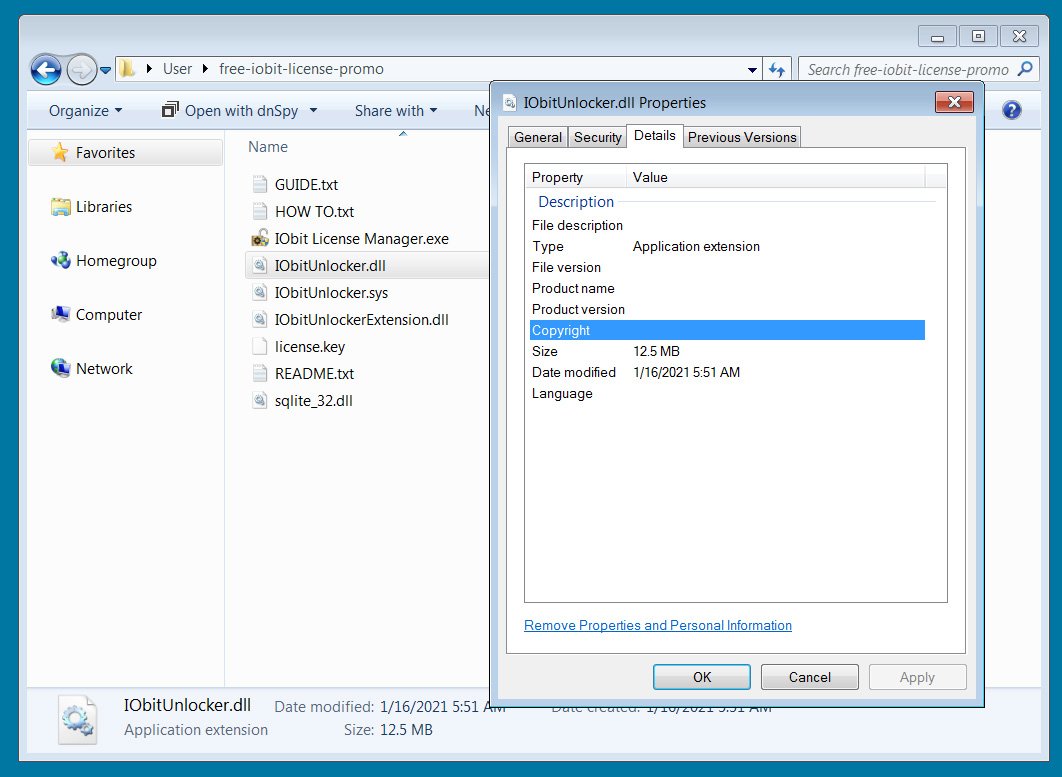
Согласно результатам сканирования на площадке VirusTotal, ZIP-архив содержал легитимную программу IObit License Manager, однако её родная DLL IObitUnlocker.dll была подменена вредоносной неподписанной копией.


Как только пользователь запускал исполняемый файл IObit License Manager.exe, вредоносная библиотека вступала в дело и загружала программу-вымогатель DeroHE по пути C:\Program Files (x86)\IObit\iobit.dll. Ряд антивирусов на VirusTotal также детектируют этот вредонос.

Пользователи легко устанавливали всё это добро, поскольку, во-первых, оно размещалось на официальном сайте IOBit, а во-вторых — было подписано соответствующим сертификатом (кроме библиотеки). Согласно имеющейся информации, кибератака затронула всех членов форума IOBit.

Подпишитесь на новости

В дешёвых Android-смартфонах нашли вредонос в прошивке

Для заражения некоторым Android-смартфонам не понадобились ни подозрительный APK, ни неосторожный владелец. Вредонос Midnight Mimosa уже находился в прошивке, покупатель получал устройство с непрошеным системным компонентом.

По данным исследования Bitdefender, кампания затронула тысячи устройств более чем в 150 странах.

Речь идёт о недорогих аппаратах на платформах MediaTek, включая модели разных брендов и устройства, имитирующие продукцию Samsung и Apple. Но это не означает заражение всех телефонов с такими процессорами.

Вредонос маскируется под компоненты Android и работает с системными привилегиями. Он может незаметно устанавливать и удалять приложения, выдавать разрешения и загружать код с удалённых серверов. Обычная кнопка «Удалить» против такого соседа бессильна.


Исследователи обнаружили как минимум 32 приложения-прикрытия: погодные сервисы, файловые менеджеры, блокировщики и другие утилиты. Они участвуют в накрутке рекламных показов и кликов. На время скрытой установки вредонос отключает Google Play, а затем возвращает магазин в рабочее состояние.

Есть и прокси-компонент, позволяющий направлять чужой трафик через заражённый телефон. Его управляющая инфраструктура принимала регистрации устройств, однако фактическую пересылку трафика в тесте исследователи не подтвердили.

Кто именно внедрил вредонос и на каком этапе поставки, пока неизвестно. Удаление требует работы с прошивкой либо отключения компонента через ADB.

RSS: Новости на портале Anti-Malware.ru