



Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Хакеры используют Windows-команду Finger для загрузки вредоносного кода

Обнаружена спам-рассылка, нацеленная на засев бэкдора MineBridge. Загрузка вредоносного кода в данном случае осуществляется с помощью Windows-команды Finger (finger.exe), обычно используемой для вывода информации о пользователях удаленной системы.

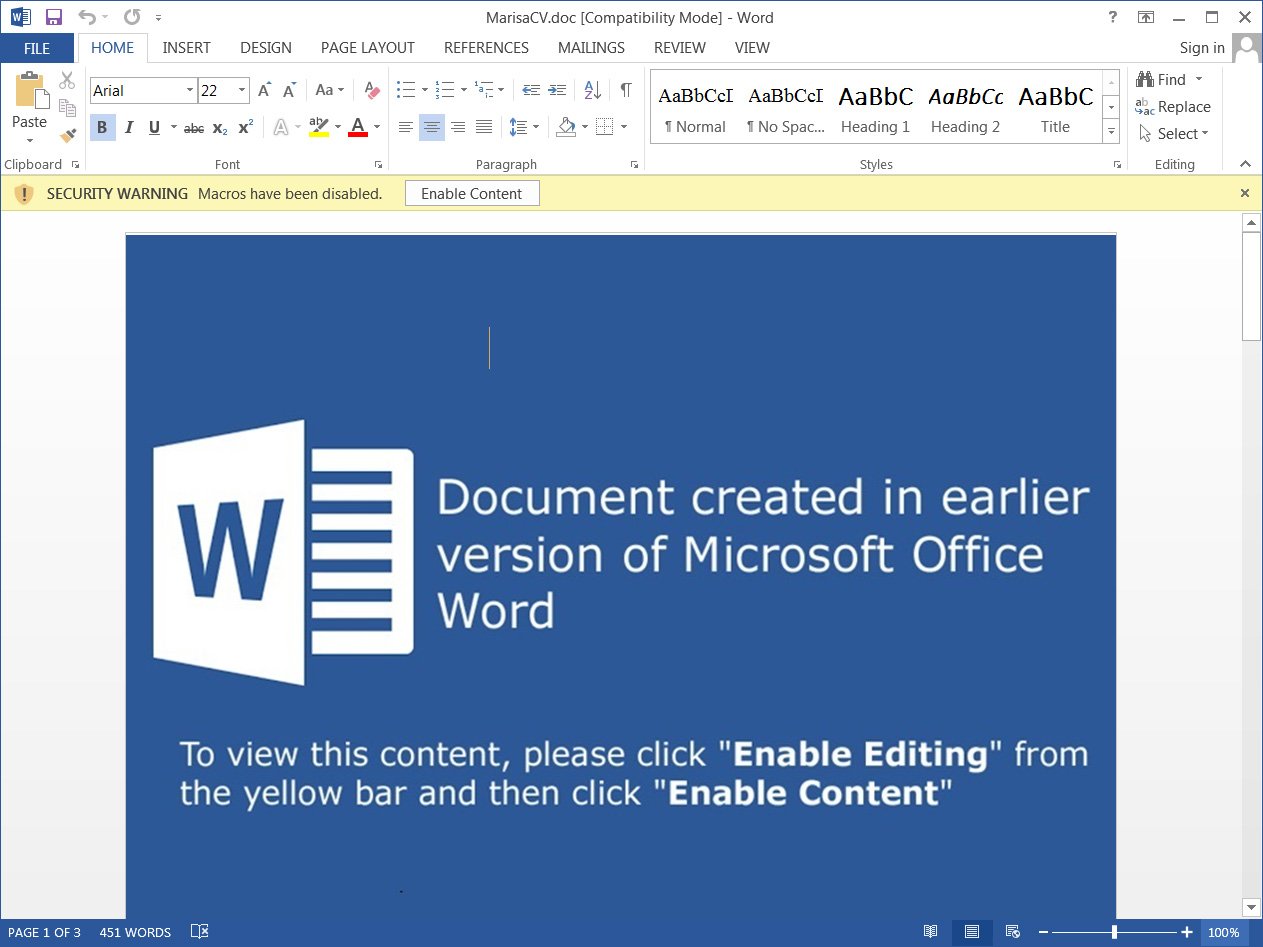
Бэкдор MineBridge впервые засветился на радарах ИБ-экспертов в начале прошлого года. На тот момент он распространялся через вредоносные email-рассылки, ориентированные в основном на финансовые организации США. Цепочка заражения запускалась при открытии вложенного документа Word, замаскированного под резюме соискателя вакансии, и исполнении встроенной макрокоманды.

Новая MineBridge-кампания использует ту же приманку. Прикрепленное к спам-письму «резюме» содержит запароленный макрос, который получателю предлагается запустить вручную.


Преодолев парольную защиту макрокода, эксперты BleepingComputer выяснили, что при запуске он использует команду Finger для загрузки с удаленного сервера исполняемого файла, замаскированного под цифровой сертификат. Содержимое этого файла закодировано по base64 и на поверку оказалось программой-загрузчиком. После расшифровки с помощью Windows-утилиты certutil загрузчик сохраняется в системе как %AppData%\vUCooUr.exe.

Запуск на исполнение зловредного «сертификата» влечет загрузку исполняемого файла TeamViewer. Вредонос также использует технику подмены DLL для загрузки динамической библиотеки MineBridge в память целевого процесса.

Выполнение кода MineBridge обеспечивает злоумышленнику полный доступ к зараженному ПК, позволяя получить информацию о системе управления учетными записями пользователей (UAC), просматривать список запущенных процессов, завершать работу Windows и перезагружать ее, выполнять различные шелл-команды, включать и выключать микрофон TeamViewer, загружать, модифицировать и удалять произвольные файлы.

О возможности злоупотребления finger.exe с целью загрузки вредоносного кода эксперты предупреждали несколько месяцев назад. В настоящее время эта команда редко используется, и сисадминам рекомендуется ее заблокировать — через AppLocker или каким-либо другим способом.

Подпишитесь на новости

1,8 ТБ и вагон ошибок: как выгрузка с Яндекс Диска превратилась в квест

Пользователь «Яндекс Диска» решил сделать резервную копию 1,8 ТБ файлов, а также примерно 160 ГБ фотографий и получил приключение с ошибками API, зависшими загрузками и собственными скриптами.

По его словам, после октябрьских проблем с дата-центрами привычное скачивание папок через веб-интерфейс стало недоступно.

Подробности инженер Сергей Терёхин, известный как KenGuru66, описал  в собственном разборе на Хабре.

План был такой: rclone, сервер в Нидерландах, копия в Google Drive. Но стандартная аутентификация позволяла получить сведения о диске, а обращения к файлам возвращали ошибку 410. Доступ удалось наладить с другим OAuth-токеном.

Фотографии из безлимитной автозагрузки добавили веселья: для копирования через выбранный API их пришлось переместить в обычную папку. После этого они начали занимать место в тарифе. Более 30 тысяч снимков переносились около шести часов.

В выборке из 300 случайных файлов автор смог получить начало только 146. По важной папке с документами он скопировал и проверил по MD5 2315 файлов; ещё 3079 на момент публикации оставались недоступны.

Потерю данных автор не утверждает, он продолжает повторные загрузки. Скрипты опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru