



Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Хакеры используют 0-day дыры в изощрённых атаках на Windows и Android

Команда Google Project Zero совместно с Google Threat Analysis Group (TAG) выявили непростую кампанию киберпреступников, которые эксплуатируют уязвимости нулевого дня (0-day) в операционных системах Windows и Android.

Особенность этих атак заключается в использовании сразу множества брешей двух ОС в связке с дырами в браузере Google Chrome. При этом атакующие задействуют как 0-day эксплойты, так и известные лазейки.

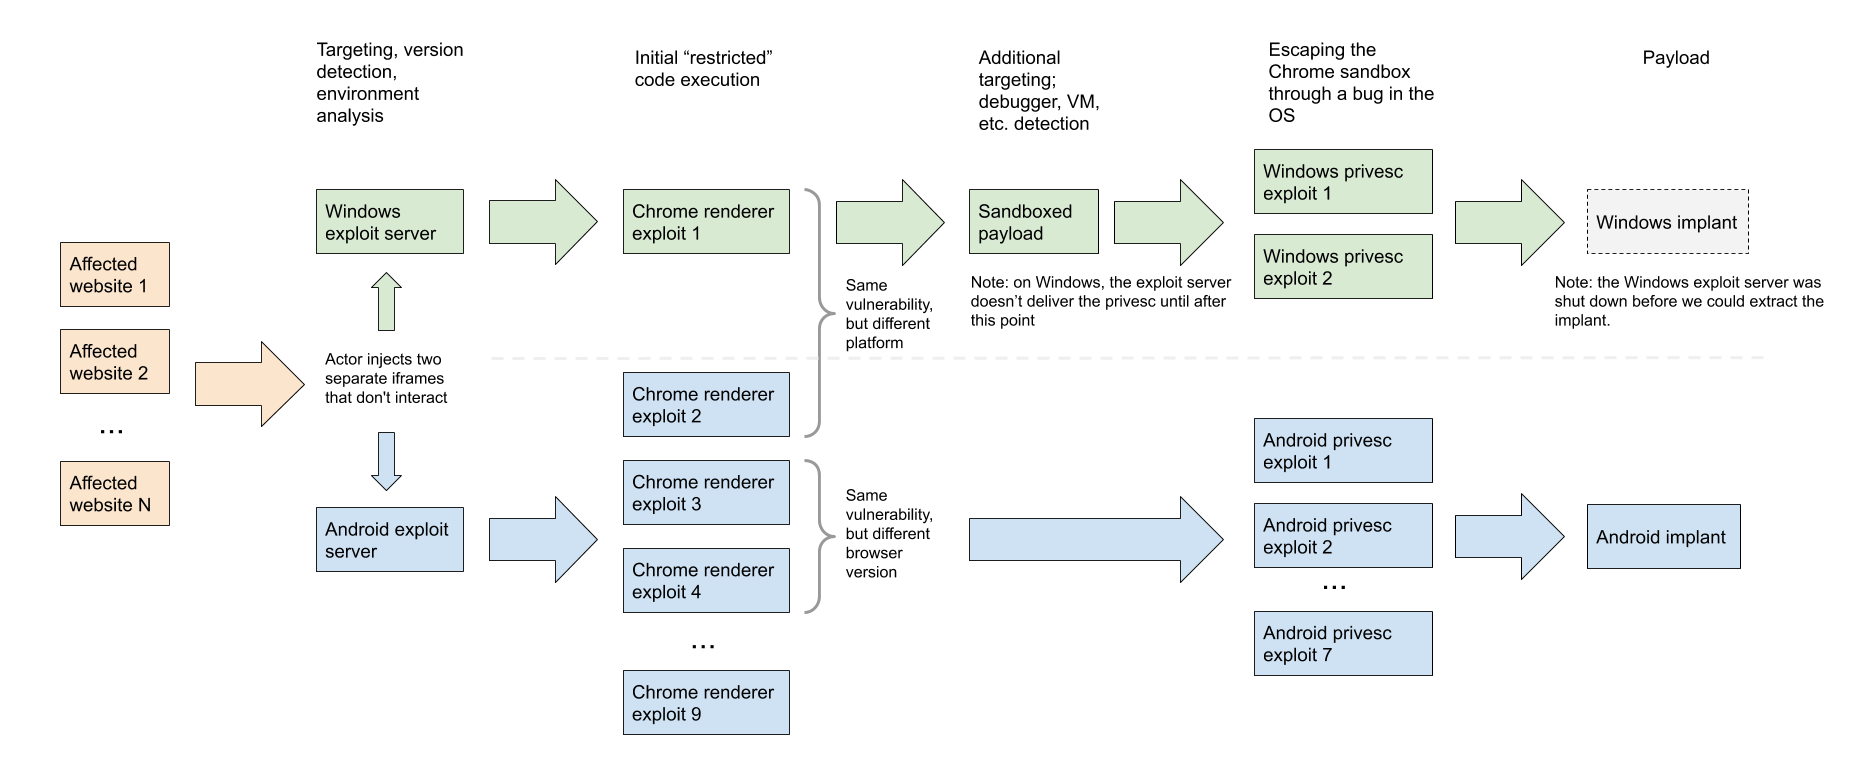
В отчёте исследователи отмечают, что им удалось обнаружить разные цепочки эксплойтов, которые злоумышленники использовали в «атаках водопоя» (watering hole). Один из вычисленных серверов специализировался на пользователях Windows, другой — атаковал исключительно Android-устройства.

Оба сервера при этом задействовали эксплойты для уязвимостей в Chrome, чтобы с их помощью удалённо выполнить код (RCE). Среди эксплойтов для Chrome и Windows были и 0-day, а вот в случае с Android атакующие прибегали к известным дырам.

«Учитывая профессиональный подход киберпреступников, мы считаем, что у них есть доступ к 0-day уязвимостям в Android. Однако в процессе собственного анализа мы не выявили этих дыр», — пишут специалисты.


Среди уже известных уязвимостей команда Google Project Zero отметила следующие:

  • CVE-2020-6418 – уязвимость в Chrome TurboFan (устранена в феврале 2020).
  • CVE-2020-0938 – брешь шрифта в Windows (устранена в апреле 2020).
  • CVE-2020-1020 – также дыра шрифта в Windows (устранена в апреле 2020).
  • CVE-2020-1027 – CSRSS-уязвимость в Windows (устранена в апреле 2020).
Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru