



Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

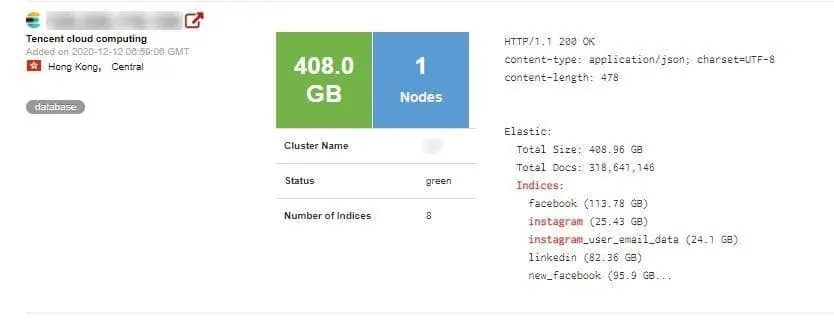
Китайская компания Socialarks, специализирующаяся на управлении информационными материалами для социальных сетей, допустила серьёзную утечку более 400 ГБ персональных данных, принадлежащих миллионам пользователей Facebook, Instagram и LinkedIn.

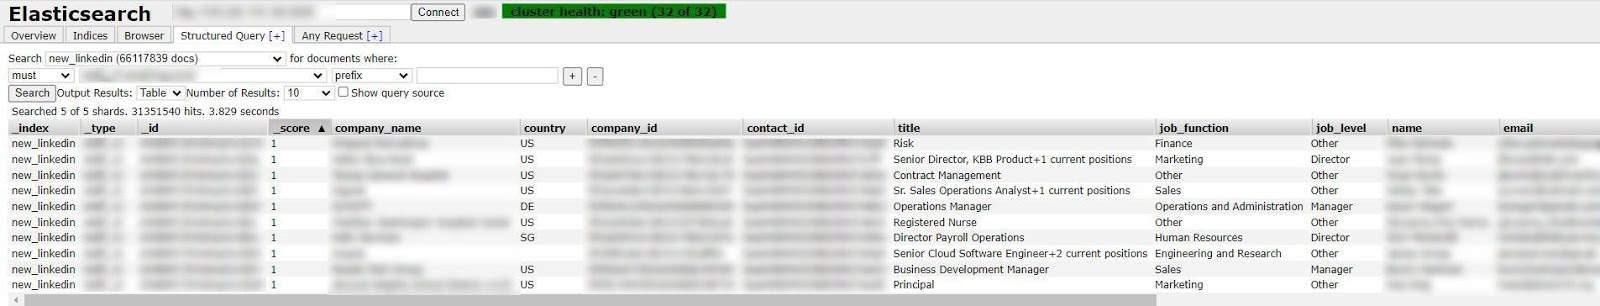
Ошибка, надо сказать, уже традиционная — незащищённая база данных ElasticSearch, в которой хранилась конфиденциальная информация 214 миллионов пользователей соцсетей по всему миру. Приблизительно в такой же ситуации недавно оказался японский автопроизводитель Nissan, сотрудники которого не смогли должным образом защитить один из своих Git-серверов.

На незащищённую БД наткнулись исследователи Safety Detectives, занимающиеся поиском уязвимостей веб-сайтов и онлайн-проектов. Если специалисты находят проблему безопасности, владелец ресурса тут же получает соответствующее уведомление.

Именно так — сканируя IP-адреса — эксперты Safety Detectives обнаружили принадлежащий Socialarks ElasticSearch-сервер, который «торчал» в Сеть без какой-либо защиты. Владельцы не только не стали заморачиваться с шифрованием, но и поленились установить хотя бы пароль.

Таким образом, любой случайный пользователь или злоумышленник, наткнувшийся на БД Socialarks, мог просмотреть и скачать персональные данные миллионов пользователей популярных социальных сетей.

По словам Safety Detectives, общий объём базы составил 408 ГБ, при этом там хранилось более 318 миллионов записей данных. Стоит отметить, что это уже второй подобный инцидент в истории Socialarks. В августе 2002 года китайская компания также «слила» данные 150 млн пользователей LinkedIn, Facebook и Instagram.


В общей сложности специалисты Safety Detectives нашли в последней БД 11 651 162 Instagram-аккаунтов, 66 117 839 профилей LinkedIn и 81 551 567 учётных записей Facebook. Что касается конкретных данных, раскрытых незащищённым сервером, эксперты выделили следующие:

Instagram

  • Полные имена пользователей.
  • Телефонные номера более 6 млн людей.
  • Адреса электронной почты более 11 млн людей.
  • Ссылка на профиль.
  • Аватар.
  • Описание учётной записи.
  • Число подписчиков и подписок.
  • Страна проживания.
  • Часто используемые хештеги.

Facebook

  • Полные имена пользователей.
  • Информация об аккаунте.
  • Адреса электронной почты.
  • Телефонные номера.
  • Страна проживания.
  • Число лайков и подписок.
  • Идентификатор в Messenger.
  • Ссылка на веб-сайт.

LinkedIn

  • Полные имена пользователей.
  • Адреса электронной почты.
  • Занимаемая должность.
  • Подключённые аккаунты в других соцсетях (например, Twitter).

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru