



Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

Socialarks раскрыла ПДн 214 млн юзеров Facebook, Instagram и LinkedIn

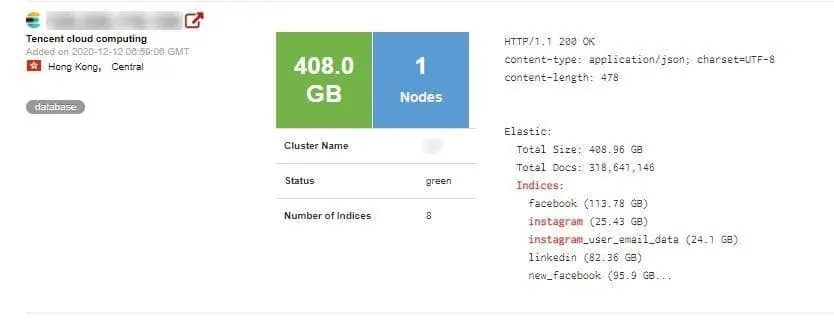
Китайская компания Socialarks, специализирующаяся на управлении информационными материалами для социальных сетей, допустила серьёзную утечку более 400 ГБ персональных данных, принадлежащих миллионам пользователей Facebook, Instagram и LinkedIn.

Ошибка, надо сказать, уже традиционная — незащищённая база данных ElasticSearch, в которой хранилась конфиденциальная информация 214 миллионов пользователей соцсетей по всему миру. Приблизительно в такой же ситуации недавно оказался японский автопроизводитель Nissan, сотрудники которого не смогли должным образом защитить один из своих Git-серверов.

На незащищённую БД наткнулись исследователи Safety Detectives, занимающиеся поиском уязвимостей веб-сайтов и онлайн-проектов. Если специалисты находят проблему безопасности, владелец ресурса тут же получает соответствующее уведомление.

Именно так — сканируя IP-адреса — эксперты Safety Detectives обнаружили принадлежащий Socialarks ElasticSearch-сервер, который «торчал» в Сеть без какой-либо защиты. Владельцы не только не стали заморачиваться с шифрованием, но и поленились установить хотя бы пароль.

Таким образом, любой случайный пользователь или злоумышленник, наткнувшийся на БД Socialarks, мог просмотреть и скачать персональные данные миллионов пользователей популярных социальных сетей.

По словам Safety Detectives, общий объём базы составил 408 ГБ, при этом там хранилось более 318 миллионов записей данных. Стоит отметить, что это уже второй подобный инцидент в истории Socialarks. В августе 2002 года китайская компания также «слила» данные 150 млн пользователей LinkedIn, Facebook и Instagram.


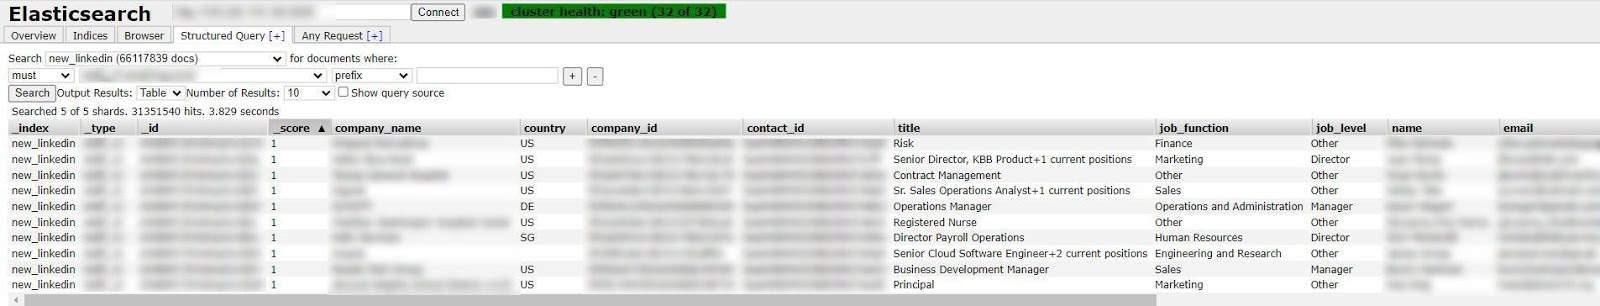
В общей сложности специалисты Safety Detectives нашли в последней БД 11 651 162 Instagram-аккаунтов, 66 117 839 профилей LinkedIn и 81 551 567 учётных записей Facebook. Что касается конкретных данных, раскрытых незащищённым сервером, эксперты выделили следующие:

Instagram

  • Полные имена пользователей.
  • Телефонные номера более 6 млн людей.
  • Адреса электронной почты более 11 млн людей.
  • Ссылка на профиль.
  • Аватар.
  • Описание учётной записи.
  • Число подписчиков и подписок.
  • Страна проживания.
  • Часто используемые хештеги.

Facebook

  • Полные имена пользователей.
  • Информация об аккаунте.
  • Адреса электронной почты.
  • Телефонные номера.
  • Страна проживания.
  • Число лайков и подписок.
  • Идентификатор в Messenger.
  • Ссылка на веб-сайт.

LinkedIn

  • Полные имена пользователей.
  • Адреса электронной почты.
  • Занимаемая должность.
  • Подключённые аккаунты в других соцсетях (например, Twitter).

Подпишитесь на новости

Spectre вернулась: новая атака вытаскивает хеш пароля root из памяти Linux

Процессор помнит старый код, хотя на его месте уже работает новый. На этой нестыковке исследователи VUSec и Scuola Superiore Sant’Anna построили Branch Target Reuse — новый вариант Spectre v2. Атака затрагивает JIT-компиляторы, которые создают машинный код во время работы программы.

Подробности опубликованы в исследовании BTR. Когда участок памяти освобождают и используют повторно, предсказатель переходов CPU может сохранить устаревшую запись.

Процессор спекулятивно выполняет инструкции по старому адресу, а следы в кеше позволяют извлекать секретные данные.

Исследователи подтвердили проблемное поведение на протестированных процессорах Intel, AMD и Arm. Они изучили JIT-движки Firefox, GraalVM и Linux, но практические результаты различаются.


Самый убедительный пример — два эксплойта против ядра Linux. На системе Intel с действовавшими защитами исследователи продемонстрировали извлечение хеша пароля root за минуты. Именно хеша: готовый пароль и автоматический вход администратора атака не выдаёт.

Для Firefox подготовлен PoC, однако до полноценного браузерного эксплойта ещё требуется работа. В GraalVM практическую эксплуатацию в экспериментах затрудняла очистка состояния предсказателя.

Атакующему нужно выполнять непривилегированный код в подходящей JIT-среде. Одна лишь модель процессора ещё не означает, что конкретную систему можно успешно атаковать.

Защита уже появилась в ядре Linux и GraalVM. Mozilla делает ставку на завершение внедрения изоляции сайтов.

Spectre, похоже, уходить не собирается: ускоряя выполнение кода, процессоры продолжают оставлять исследователям новые поводы заглянуть туда, куда обычной программе нельзя.

RSS: Новости на портале Anti-Malware.ru