



В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

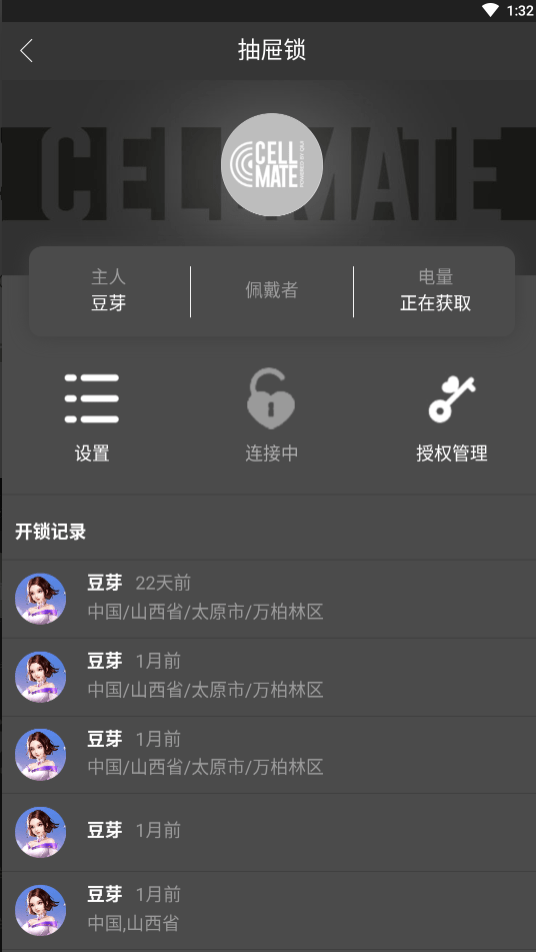
Исходный код программы-вымогателя ChastityLock, которую злоумышленники использовали в атаках на мужские пояса верности Qiui Cellmate, теперь доступен в Сети. Любой желающий может ознакомиться с «внутренностями» вредоноса в соответствующем репозитории GitHub.

В октябре 2020 года эксперты заметили семейство вымогателей ChastityLock в атаках на мужские пояса верности Qiui Cellmate. Специалисты компании Pen Test Partners опубликовали отчёт, описывающий обнаруженные в этих девайсах уязвимости.

Киберпреступники действовали находчиво: угрожали заблокировать пояса верности на неопределённое время, если жертвы не заплатят выкуп. Операторы ChastityLock требовали 0,02 BTC (приблизительно $678 или 50 464 рублей).


Исследователи в области кибербезопасности из компании AX Sharma обнаружили репозиторий GitHub, в котором содержится исходный код программы-вымогателя. Теперь другие эксперты также смогут изучить вредонос, способный контролировать IoT-устройства от Cellmate.

Первым о размещении кода сообщил пользователь Twitter пол ником @vx-underground. Помимо прочего, код содержит функции отправки команд устройствам через API QIUI.

По словам специалистов Ax Sharma, при проверке функций конечные девайсы возвращали ошибку «The specified key does not exist». Можно ли назвать опубликованный исходный код рабочим — пока не до конца понятно.

Подпишитесь на новости

Для Android выпустили Bye, Censor! с локальным прокси вместо VPN

Разработчик под ником linux-over представил Bye, Censor! — приложение для Android, которое направляет трафик выбранных программ через локальный прокси, не создавая системного VPN-подключения. Оно предназначено для случаев, когда банковские и другие приложения отказываются работать при включённом VPN.

Как объясняет автор в публикации на Хабре, некоторые программы проверяют наличие VPN через Android и блокируют работу, даже если их собственный трафик исключён из туннеля.

Bye, Censor! использует ядро Xray, запущенное без Android VpnService. Приложение поднимает локальный SOCKS5-прокси с логином и паролем.

Пользователь отдельно указывает его параметры в программах, чей трафик нужно направлять через сервер. Остальные приложения продолжают подключаться к сети напрямую.


У подхода есть ограничение: программа должна поддерживать настройку прокси. Такая возможность есть в Telegram, а в Firefox её можно добавить расширением.

В приложениях Chrome и YouTube собственных настроек прокси нет. Для просмотра YouTube автор предлагает использовать браузер с соответствующей настройкой.

Согласно описанию проекта, поддерживаются подключения VLESS, VMess, Trojan и Shadowsocks, а также импорт подписок. Для установки нужны Android 13 или новее и устройство с архитектурой arm64.

Исходный код и APK опубликованы в репозитории проекта на GitHub. По словам автора, он создал приложение с помощью DeepSeek Harness.

RSS: Новости на портале Anti-Malware.ru