



В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

В Сеть слили исходный код вымогателя, атакующего мужские пояса верности

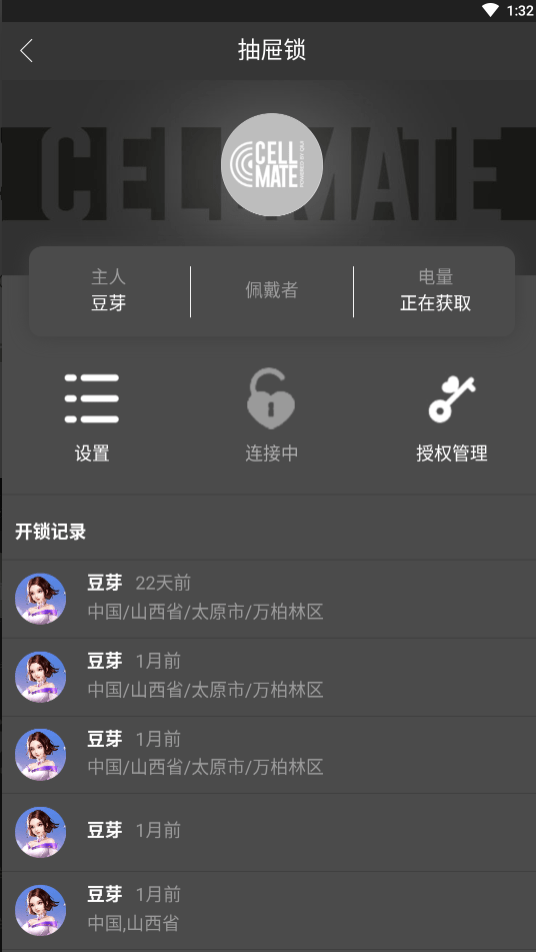
Исходный код программы-вымогателя ChastityLock, которую злоумышленники использовали в атаках на мужские пояса верности Qiui Cellmate, теперь доступен в Сети. Любой желающий может ознакомиться с «внутренностями» вредоноса в соответствующем репозитории GitHub.

В октябре 2020 года эксперты заметили семейство вымогателей ChastityLock в атаках на мужские пояса верности Qiui Cellmate. Специалисты компании Pen Test Partners опубликовали отчёт, описывающий обнаруженные в этих девайсах уязвимости.

Киберпреступники действовали находчиво: угрожали заблокировать пояса верности на неопределённое время, если жертвы не заплатят выкуп. Операторы ChastityLock требовали 0,02 BTC (приблизительно $678 или 50 464 рублей).


Исследователи в области кибербезопасности из компании AX Sharma обнаружили репозиторий GitHub, в котором содержится исходный код программы-вымогателя. Теперь другие эксперты также смогут изучить вредонос, способный контролировать IoT-устройства от Cellmate.

Первым о размещении кода сообщил пользователь Twitter пол ником @vx-underground. Помимо прочего, код содержит функции отправки команд устройствам через API QIUI.

По словам специалистов Ax Sharma, при проверке функций конечные девайсы возвращали ошибку «The specified key does not exist». Можно ли назвать опубликованный исходный код рабочим — пока не до конца понятно.

Подпишитесь на новости

Старая уязвимость Windows помогла похитить данные миллиона карт

Злоумышленники похитили данные как минимум миллиона банковских карт, заразив более 700 POS-терминалов в свыше 20 странах. Большинство устройств находилось в Бразилии. Исследователи обнаружили инфраструктуру атакующих на оставленном в открытом доступе сервере.

Подробности опубликованы в исследовании Cybernews. На сервере хранились исходники вредоносной программы, инструменты эксплуатации и панель VINY JUNIOR TRILHAS с похищенными реквизитами.

Среди данных были номера карт, сроки действия, сведения о банках-эмитентах и датах выгрузки. Также обнаружена информация о 782 терминалах, включая версии ОС и местоположение.


Для повышения привилегий атакующие использовали CVE-2024-49138 в драйвере Windows Common Log File System. Microsoft исправила её в декабре 2024 года. Уязвимость требует предварительного доступа к системе и позволяет повысить права уже запущенного кода.


Получив системные привилегии, вредоносная программа устанавливала троян удалённого доступа и собирала карточные данные при обработке платежей. По данным исследователей, эксплойт адаптировали из общедоступного демонстрационного кода.

Сервер обнаружили в августе 2026 года; 31 августа он стал недоступен. О результатах расследования Cybernews сообщило бразильскому центру реагирования на компьютерные инциденты 8 сентября.

RSS: Новости на портале Anti-Malware.ru