



Android Messages может сливать геотеги в фото независимо от настроек

Android Messages может сливать геотеги в фото независимо от настроек

Android Messages может сливать геотеги в фото независимо от настроек

Исследователи в области кибербезопасности предупреждают об опасности использования Android Messages, поскольку приложение, по их словам, может сливать конфиденциальную информацию о владельцах мобильных устройств.

В частности, специалисты отмечают возможность непреднамеренного раскрытия данных о местоположении пользователя и посещаемых им мест. Всё дело в геотегах, которые камера смартфона проставляет в каждом снимке.

Конечно, это весьма полезная функция, ведь мы можем сортировать снятые фотографии непосредственно по локациям — например, выделить снимки, сделанные дома, или наоборот — при посещении другого города и страны.

Однако встраивание в фотографии метаданных по стандарту EXIF (Exchangeable Image File) может и навредить конфиденциальности владельцев девайсов. Речь, само собой, идёт о функции «поделиться», которой мы часто пользуемся, отправляя знакомым или друзьям фотографии.

При использовании приложения Android Messages, в котором можно отправлять друзьям, родственникам и знакомым фотографии, метаданные остаются в файлах. Другими словами, любой пользователь, которому вы отправите фотографию с геотегами, сможет просмотреть, где именно вы сделали эти снимки. И так будет передаваться по цепочке: если ваш знакомый отправит ваши фотографии своему знакомому, тот тоже сможет изучить геолокацию.

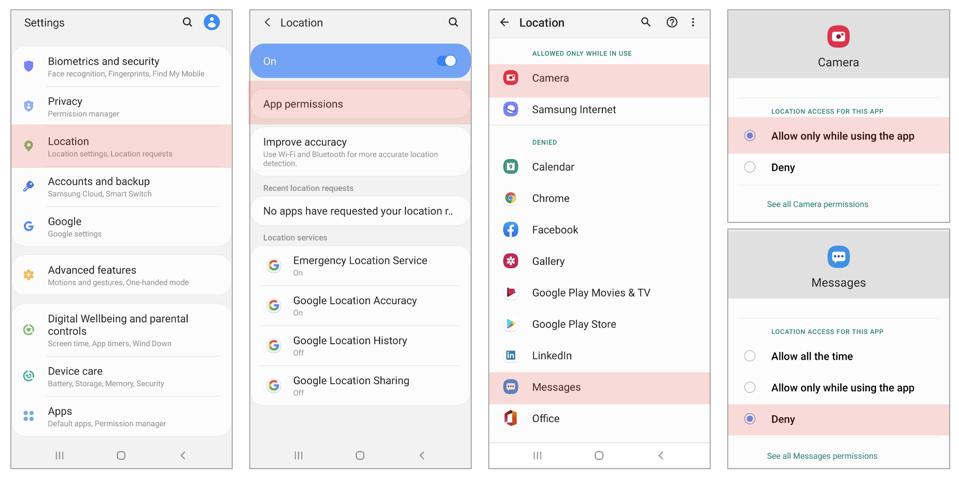
По словам специалистов, проблему усугубляет то, как работают настройки операционной системы Android. У приложения Messages и камеры могут быть совершенно разные уровни доступа к местоположению. Насколько защищены ваши данные будет зависеть от того, как вы отправляете фотографии с помощью Android Messages.


Есть всего два способа поделиться снимком через Android Messages: прикрепить изображение к сообщению или воспользоваться камерой внутри самого приложения для обмена текстом. Если даже вы запретите Messages получать доступ к геолокации, но при этом камера будет включать геотеги, то сделанные из приложения снимки отправятся вашему собеседнику с геолокацией.

Исследователи рекомендуют использовать альтернативу Android Messages в лице WhatsApp или Signal (здесь тоже есть интересные нюансы) или использовать специальное приложение для просмотра и правки EXIF. Последнее поможет вам вручную избавиться от проставленных камерой геотегов.

Подпишитесь на новости

16-летний исследователь получил права администратора в сервисе Microsoft

Шестнадцатилетний исследователь под псевдонимом Faav обнаружил дыру в защите внутренней аналитической платформы Microsoft Titan. Сервис принимал поддельные токены аутентификации и позволял выдавать себя за администратора, а затем выполнять SQL-запросы к подключённым базам данных.

Причиной стала детская ошибка: Titan проверял указанные в JSON Web Token данные — идентификатор арендатора, приложение и имя пользователя, — но не подтверждал криптографическую подпись.

Как рассказал сам Faav, публично доступный API платформы принимал сфабрикованный токен и связывал указанное в нём имя admin с локальной учётной записью администратора. Для атаки не требовались украденные пароли, подбор учётных данных или компрометация аккаунта Microsoft.


Исследователь нашёл 17 подключённых баз ClickHouse почти с 10 тыс. уникальных таблиц. По их метаданным он оценил общий объём хранилищ в 17,3 трлн строк. Это не означает утечку такого количества записей или данные 17,3 трлн пользователей: показатель мог включать копии, историческую информацию и производные наборы.

Во время ограниченной проверки исследователь увидел метаданные и десятки тысяч записей, связанных с аккаунтами, адресами сотрудников и организациями.

Он также выполнил два запроса к аналитике Bing, вернувших по одной строке, но утверждает, что персональные данные клиентов не изучал и массово ничего не скачивал.

Faav сообщил об уязвимости Microsoft 5 сентября. Уже 9 сентября корпорация закрыла публичный доступ к API, а 17 сентября выплатила исследователю $5000. Доказательств того, что брешь ранее использовали злоумышленники, нет.

RSS: Новости на портале Anti-Malware.ru