



Android Messages может сливать геотеги в фото независимо от настроек

Android Messages может сливать геотеги в фото независимо от настроек

Android Messages может сливать геотеги в фото независимо от настроек

Исследователи в области кибербезопасности предупреждают об опасности использования Android Messages, поскольку приложение, по их словам, может сливать конфиденциальную информацию о владельцах мобильных устройств.

В частности, специалисты отмечают возможность непреднамеренного раскрытия данных о местоположении пользователя и посещаемых им мест. Всё дело в геотегах, которые камера смартфона проставляет в каждом снимке.

Конечно, это весьма полезная функция, ведь мы можем сортировать снятые фотографии непосредственно по локациям — например, выделить снимки, сделанные дома, или наоборот — при посещении другого города и страны.

Однако встраивание в фотографии метаданных по стандарту EXIF (Exchangeable Image File) может и навредить конфиденциальности владельцев девайсов. Речь, само собой, идёт о функции «поделиться», которой мы часто пользуемся, отправляя знакомым или друзьям фотографии.

При использовании приложения Android Messages, в котором можно отправлять друзьям, родственникам и знакомым фотографии, метаданные остаются в файлах. Другими словами, любой пользователь, которому вы отправите фотографию с геотегами, сможет просмотреть, где именно вы сделали эти снимки. И так будет передаваться по цепочке: если ваш знакомый отправит ваши фотографии своему знакомому, тот тоже сможет изучить геолокацию.

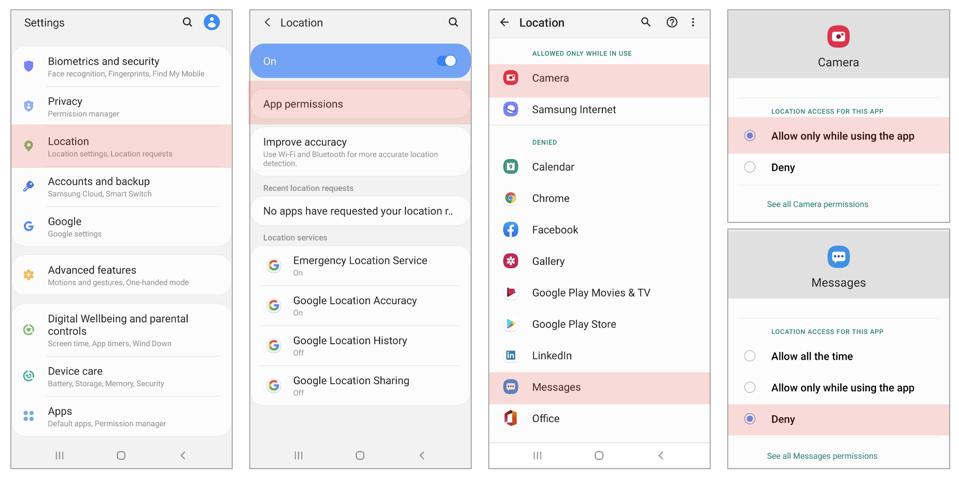
По словам специалистов, проблему усугубляет то, как работают настройки операционной системы Android. У приложения Messages и камеры могут быть совершенно разные уровни доступа к местоположению. Насколько защищены ваши данные будет зависеть от того, как вы отправляете фотографии с помощью Android Messages.


Есть всего два способа поделиться снимком через Android Messages: прикрепить изображение к сообщению или воспользоваться камерой внутри самого приложения для обмена текстом. Если даже вы запретите Messages получать доступ к геолокации, но при этом камера будет включать геотеги, то сделанные из приложения снимки отправятся вашему собеседнику с геолокацией.

Исследователи рекомендуют использовать альтернативу Android Messages в лице WhatsApp или Signal (здесь тоже есть интересные нюансы) или использовать специальное приложение для просмотра и правки EXIF. Последнее поможет вам вручную избавиться от проставленных камерой геотегов.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru