



Новый веб-скиммер обходит защиту Shopify и BigCommerce

Новый веб-скиммер обходит защиту Shopify и BigCommerce

Новый веб-скиммер обходит защиту Shopify и BigCommerce

В десяти интернет-магазинах на движках Shopify, BigCommerce, ZenCart и WooСommerce обнаружен веб-скиммер, способный обходить блокировку Javascript. Для вывода краденых данных мультиплатформенный зловред использует алгоритм DGA, что тоже весьма необычно.

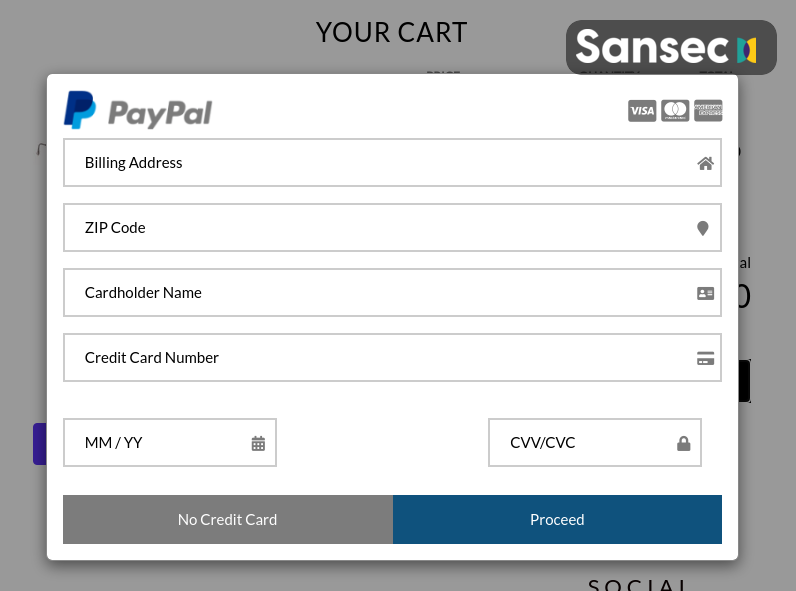
Размещенные платформы электронной коммерции вроде BigCommerce и Shopify запрещают выполнение кастомных Javascript-сценариев на страницах оформления и оплаты заказа, однако новый веб-скиммер обходит это ограничение, показывая покупателю поддельную форму до того, как тот доберется до нужного раздела.

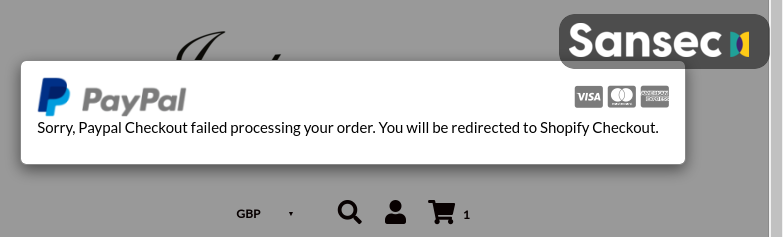
Украв введенные пользователем платежные данные, вредонос отображает ошибку и перенаправляет жертву на настоящую страницу оплаты.


Примечательно, что вредоносный скрипт был установлен на разных платформах в рамках одной и той же кампании. Обычно злоумышленники, по словам экспертов, используют слабость одного движка для массового взлома. В данном случае авторы атаки, по всей видимости, эксплуатируют уязвимость в каком-то софте или сервисе, которым пользуются все затронутые торговые точки.

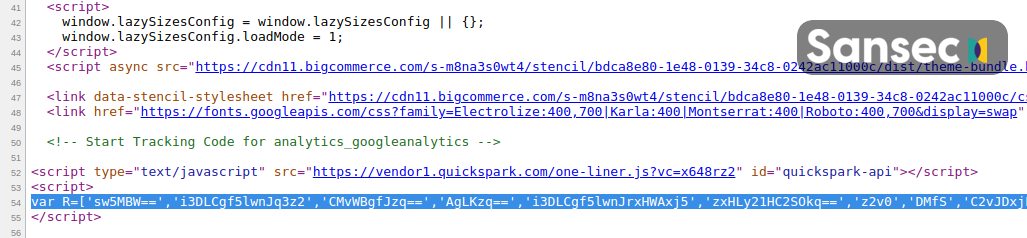
На взломанных сайтах зловред прячется следующим образом:


Имена доменов для вывода краденых данных генерируются с использованием счетчика и кодирования по base64. Первый домен, созданный по DGA, злоумышленники зарегистрировали 31 августа.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru