



Новый веб-скиммер обходит защиту Shopify и BigCommerce

Новый веб-скиммер обходит защиту Shopify и BigCommerce

Новый веб-скиммер обходит защиту Shopify и BigCommerce

В десяти интернет-магазинах на движках Shopify, BigCommerce, ZenCart и WooСommerce обнаружен веб-скиммер, способный обходить блокировку Javascript. Для вывода краденых данных мультиплатформенный зловред использует алгоритм DGA, что тоже весьма необычно.

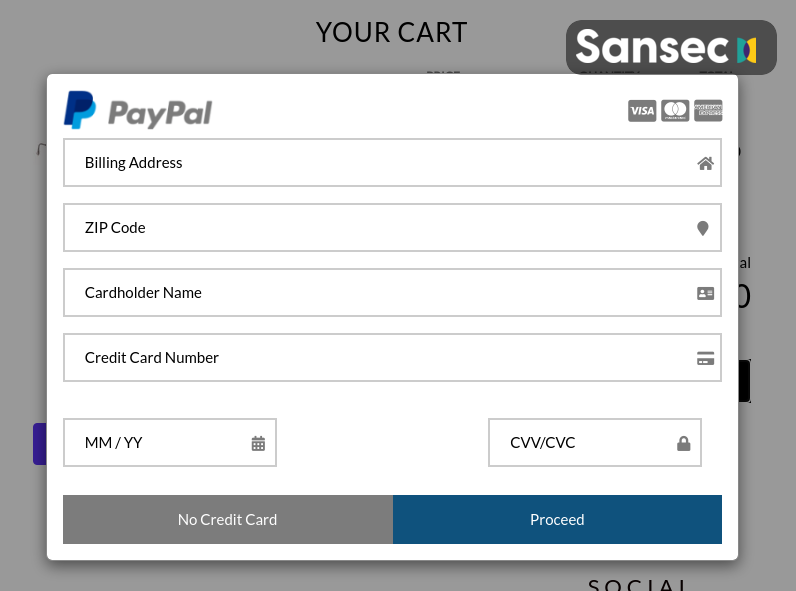
Размещенные платформы электронной коммерции вроде BigCommerce и Shopify запрещают выполнение кастомных Javascript-сценариев на страницах оформления и оплаты заказа, однако новый веб-скиммер обходит это ограничение, показывая покупателю поддельную форму до того, как тот доберется до нужного раздела.

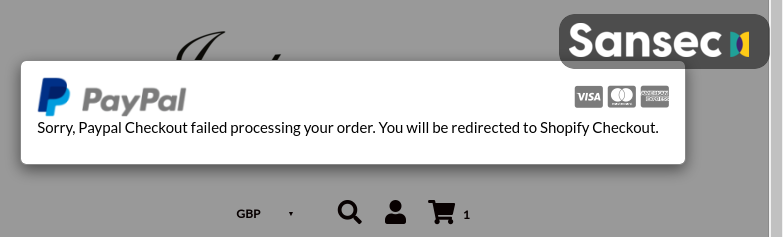
Украв введенные пользователем платежные данные, вредонос отображает ошибку и перенаправляет жертву на настоящую страницу оплаты.


Примечательно, что вредоносный скрипт был установлен на разных платформах в рамках одной и той же кампании. Обычно злоумышленники, по словам экспертов, используют слабость одного движка для массового взлома. В данном случае авторы атаки, по всей видимости, эксплуатируют уязвимость в каком-то софте или сервисе, которым пользуются все затронутые торговые точки.

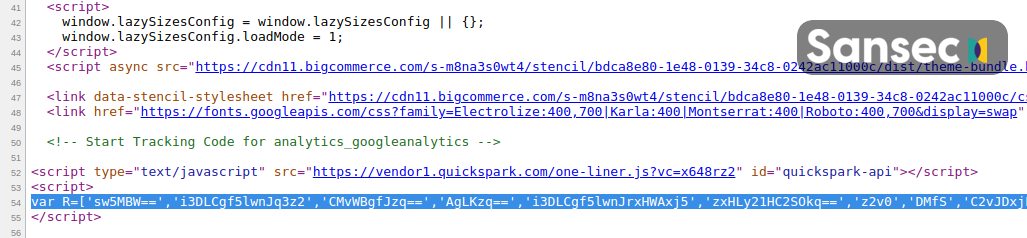
На взломанных сайтах зловред прячется следующим образом:


Имена доменов для вывода краденых данных генерируются с использованием счетчика и кодирования по base64. Первый домен, созданный по DGA, злоумышленники зарегистрировали 31 августа.

Подпишитесь на новости

ИИ пишет код, а кто отвечает за безопасность? Разберут на AI AppSec Night

Нейросети ускоряют разработку, пока промпт-инъекции и небезопасные агенты не подбрасывают команде новую головную боль. Как защищать ИИ-системы и договариваться об этом с менеджментом, обсудят на AI AppSec Night — встрече сообщества Альфа-Банка для опытных специалистов по безопасной разработке.

Мероприятие пройдёт 17 ноября на московской площадке «Альфа-Кристалл». Для участников из других городов и стран будет онлайн-трансляция. Регистрация уже открыта.

Вместо сплошного марафона слайдов организаторы готовят ИИ-ток-шоу: практики кибербезопасности представят идеи безопасной разработки, а руководители ИБ из крупных технологических компаний прокомментируют острые вопросы. В центре разговора будут защита ИИ и общий язык между теми, кто разрабатывает системы, и теми, кто принимает решения.

После дискуссии можно будет проверить, насколько уверенно теория держится под давлением вопросов. В командной игре «Что? Где? Безопасность!» участники посоревнуются в знаниях AppSec и поборются за призы.

Для споров в менее формальной обстановке предусмотрена зона Speakeasy bar: горячие темы CyberSec, напитки и возможность продолжить разговор без микрофона. Завершится вечер нетворкингом — время найти коллег, с которыми можно обсудить проблемы, не объясняя сначала, что такое промпт-инъекция.

Программа уже опубликована на сайте мероприятия: можно заранее выбрать, куда направить силы — на дискуссию, интеллектуальную битву или профессиональные знакомства.

Реклама, 18+ АО «Альфа-Банк». ИНН 7728168971
ERID: 2VfnxvrXfxR

RSS: Новости на портале Anti-Malware.ru