



Новый веб-скиммер обходит защиту Shopify и BigCommerce

Новый веб-скиммер обходит защиту Shopify и BigCommerce

Новый веб-скиммер обходит защиту Shopify и BigCommerce

В десяти интернет-магазинах на движках Shopify, BigCommerce, ZenCart и WooСommerce обнаружен веб-скиммер, способный обходить блокировку Javascript. Для вывода краденых данных мультиплатформенный зловред использует алгоритм DGA, что тоже весьма необычно.

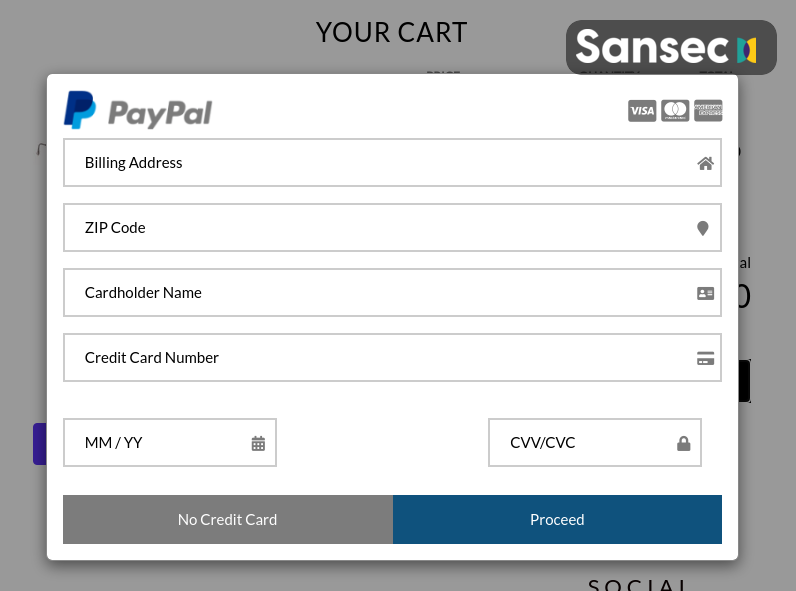
Размещенные платформы электронной коммерции вроде BigCommerce и Shopify запрещают выполнение кастомных Javascript-сценариев на страницах оформления и оплаты заказа, однако новый веб-скиммер обходит это ограничение, показывая покупателю поддельную форму до того, как тот доберется до нужного раздела.

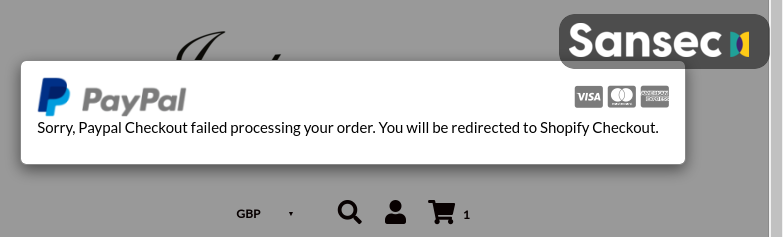
Украв введенные пользователем платежные данные, вредонос отображает ошибку и перенаправляет жертву на настоящую страницу оплаты.


Примечательно, что вредоносный скрипт был установлен на разных платформах в рамках одной и той же кампании. Обычно злоумышленники, по словам экспертов, используют слабость одного движка для массового взлома. В данном случае авторы атаки, по всей видимости, эксплуатируют уязвимость в каком-то софте или сервисе, которым пользуются все затронутые торговые точки.

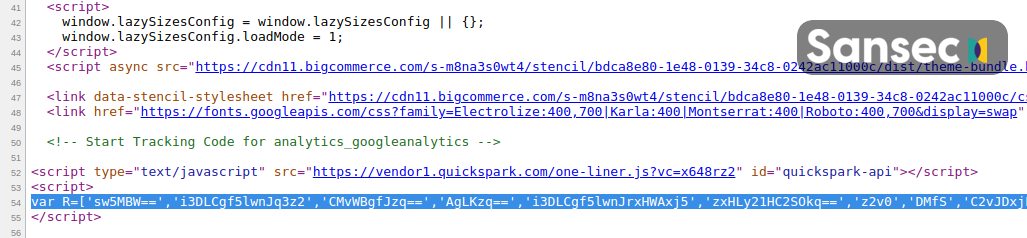
На взломанных сайтах зловред прячется следующим образом:


Имена доменов для вывода краденых данных генерируются с использованием счетчика и кодирования по base64. Первый домен, созданный по DGA, злоумышленники зарегистрировали 31 августа.

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru