



Новый веб-скиммер обходит защиту Shopify и BigCommerce

Новый веб-скиммер обходит защиту Shopify и BigCommerce

Новый веб-скиммер обходит защиту Shopify и BigCommerce

В десяти интернет-магазинах на движках Shopify, BigCommerce, ZenCart и WooСommerce обнаружен веб-скиммер, способный обходить блокировку Javascript. Для вывода краденых данных мультиплатформенный зловред использует алгоритм DGA, что тоже весьма необычно.

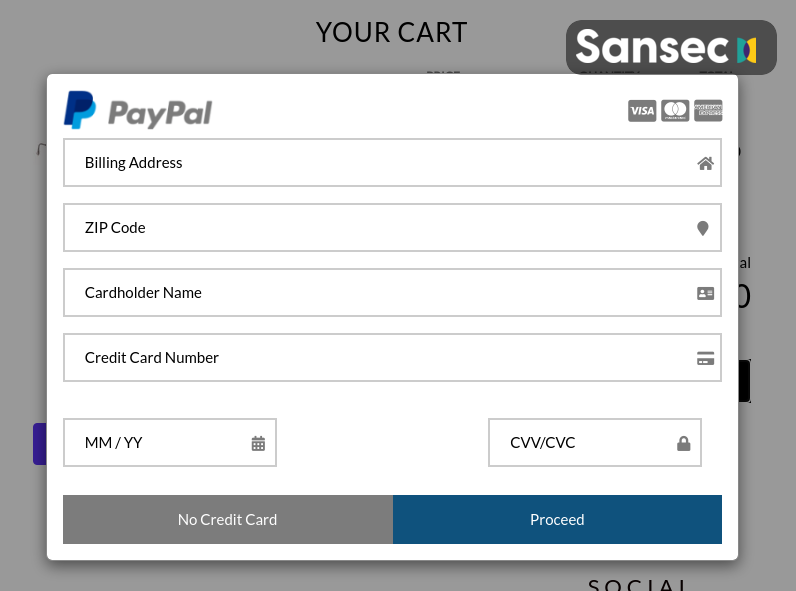
Размещенные платформы электронной коммерции вроде BigCommerce и Shopify запрещают выполнение кастомных Javascript-сценариев на страницах оформления и оплаты заказа, однако новый веб-скиммер обходит это ограничение, показывая покупателю поддельную форму до того, как тот доберется до нужного раздела.

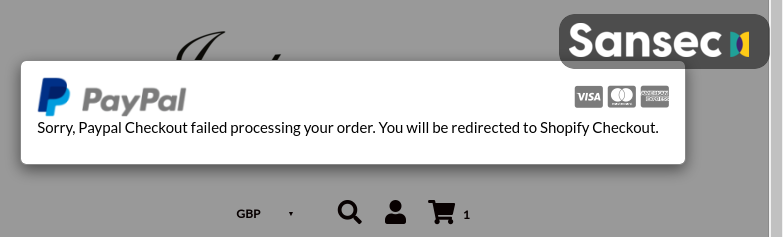
Украв введенные пользователем платежные данные, вредонос отображает ошибку и перенаправляет жертву на настоящую страницу оплаты.


Примечательно, что вредоносный скрипт был установлен на разных платформах в рамках одной и той же кампании. Обычно злоумышленники, по словам экспертов, используют слабость одного движка для массового взлома. В данном случае авторы атаки, по всей видимости, эксплуатируют уязвимость в каком-то софте или сервисе, которым пользуются все затронутые торговые точки.

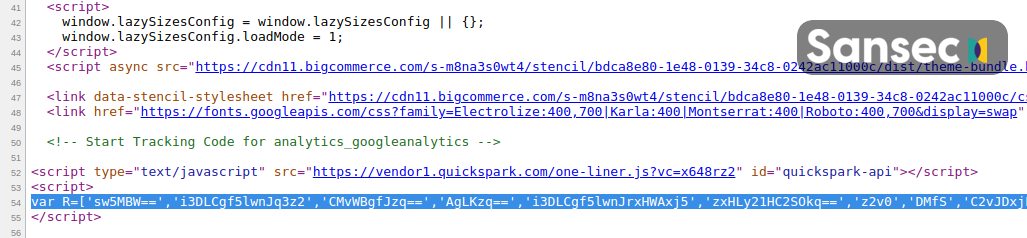
На взломанных сайтах зловред прячется следующим образом:


Имена доменов для вывода краденых данных генерируются с использованием счетчика и кодирования по base64. Первый домен, созданный по DGA, злоумышленники зарегистрировали 31 августа.

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru