



Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

Премия к Рождеству в GoDaddy оказалась тестом на устойчивость к фишингу

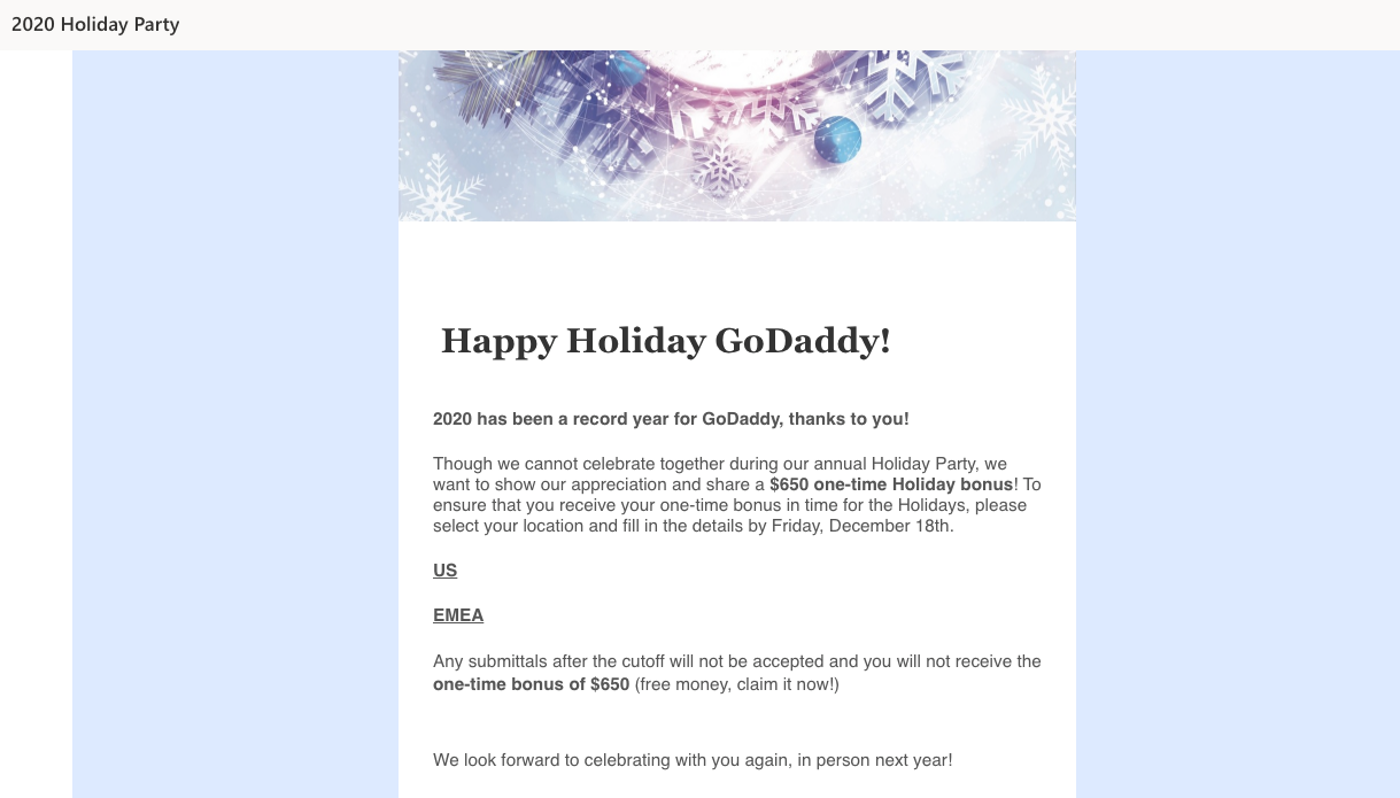
Две недели назад сотни сотрудников компании GoDaddy, крупнейшего регистратора доменов и хостинг-провайдера, получили email-извещение о выплате $650 в качестве компенсации за отмену традиционного праздничного корпоратива. Письмо оказалось умышленно фишинговым, и провалившим тест придется еще раз пройти тренинг по распознаванию элементов социальной инженерии.

Адрес отправителя именного провокационного послания был указан как Happyholiday[@]Godaddy[.]com. Получателю предлагалось перейти по ссылке, чтобы подтвердить свои данные и получить обещанный бонус вовремя, то есть к Рождеству. При этом авторы письма, как заправские фишеры, ограничили срок подачи таких заявок.


Через два дня ИБ-служба Godaddy разослала другое письмо, в котором адресату сообщалось, что он не прошел фишинг-тест и должен вновь записаться на соответствующий корпоративный тренинг. Это уведомление получили около 500 человек.

Аналогичную проверку персонала в сентябре провел издательский дом Tribune Publishing, вызвав бурю негодования среди сотрудников.

В GoDaddy, похоже, такие тесты проводятся не без оснований. В прошлом месяце неким мошенникам удалось путем вишинга убедить сотрудников компании передать им учетные данные для доступа к криптовалютным биржам Liquid и NiceHash. А в начале мая клиенты GoDaddy узнали о взломе их хостинг-аккаунтов через SSH. Каким образом хакеры раздобыли нужные пароли, компания не уточнила.

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru