



Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Ещё в июне Micorosft выпустила патч, устраняющий серьёзную уязвимость в операционной системе Windows. С помощью этой бреши потенциальный злоумышленник мог повысить свои права до уровня ядра. Однако патч оказался ненадёжным, что позволило создать эксплойт, превратив старую дыру в новую 0-day.

Код proof-of-concept продемонстрировали исследователи в области кибербезопасности. В сущности, это просто новый подход к старой майской уязвимости, получившей идентификатор CVE-2020-0986.

Изначально проблему безопасности обнаружила специалист Google Project Zero Мэдди Стоун. К сожалению, это произошло достаточно поздно, поскольку киберпреступники уже взяли брешь на вооружение.

В реальных атаках злоумышленники использовали CVE-2020-0986 в связке с багом Internet Explorer, позволявшим выполнить код удалённо. Другими словами, на руках у атакующих было целых две 0-day.

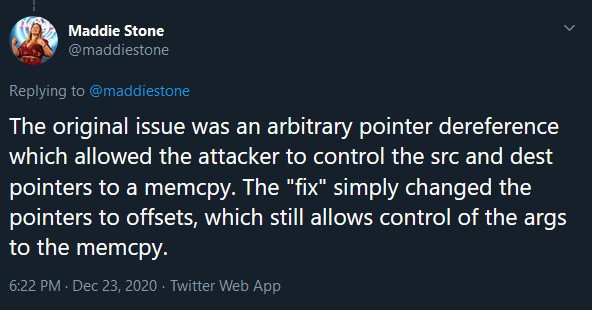
В итоге оказалось, что даже выпущенный Microsoft патч не исправил ситуацию. Та же Стоун в Twitter указала на возможность эксплуатации, которая всё ещё позволяет повысить свои привилегии до уровня ядра. Для этого злоумышленник должен отправить смещение вместо указателя.


Стоун даже опубликовала технические детали нового метода эксплуатации уязвимости, которой в этом виде присвоили уже другой идентификатор — CVE-2020-17008. PoC-код также доступен всем желающим.

Одно плохо — теперь у киберпреступников на руках есть вся необходимая информация, которая позволит запустить серию атак с использованием CVE-2020-17008.

Подпишитесь на новости

Квантовая случайность дала сбой: ИИ может найти подсказки для взлома

Квантовая физика умеет создавать настоящую случайность, но инженеры всё ещё способны её испортить. Генератор может успешно пройти статистические тесты и при этом выдавать атакующему достаточно подсказок, чтобы тот попробовал предсказать следующие числа.

Европейский институт телекоммуникационных стандартов выпустил руководство ETSI TR 104 171 по разработке и оценке квантовых генераторов случайных чисел — QRNG.

Такие устройства измеряют квантовый процесс, обрабатывают полученные данные и передают случайные значения криптографическим системам для создания ключей и выполнения других защитных операций.

Проблема в том, что безопасность зависит не только от квантового источника. Датчики, блоки питания, сигнальные процессоры и алгоритмы обработки способны добавлять шум, часть которого может оказаться предсказуемой.


ETSI предупреждает, что системы искусственного интеллекта могут помочь злоумышленникам анализировать большие объёмы данных и находить такие закономерности.

Ещё одним источником подсказок способны стать изменения энергопотребления и электромагнитное излучение устройства. Связав побочные сигналы с выдаваемыми числами, атакующий теоретически сможет ослабить защищённую ими криптографию.

Авторы отчёта предлагают применять принцип нулевого доверия к энтропии (entropy zero trust). Производителям и операторам следует проверять квантовый источник, контролировать обработку данных, постоянно искать аномалии, защищать оборудование от вмешательства и шифровать каналы доставки чисел приложениям.

Для расследования сбоев рекомендуется записывать время генерации, версию работающего ПО и происхождение выходных данных. В многопользовательских системах потоки разных клиентов должны быть изолированы.

RSS: Новости на портале Anti-Malware.ru