



Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Некорректный патч Microsoft открыл 0-day в Windows с новой стороны

Ещё в июне Micorosft выпустила патч, устраняющий серьёзную уязвимость в операционной системе Windows. С помощью этой бреши потенциальный злоумышленник мог повысить свои права до уровня ядра. Однако патч оказался ненадёжным, что позволило создать эксплойт, превратив старую дыру в новую 0-day.

Код proof-of-concept продемонстрировали исследователи в области кибербезопасности. В сущности, это просто новый подход к старой майской уязвимости, получившей идентификатор CVE-2020-0986.

Изначально проблему безопасности обнаружила специалист Google Project Zero Мэдди Стоун. К сожалению, это произошло достаточно поздно, поскольку киберпреступники уже взяли брешь на вооружение.

В реальных атаках злоумышленники использовали CVE-2020-0986 в связке с багом Internet Explorer, позволявшим выполнить код удалённо. Другими словами, на руках у атакующих было целых две 0-day.

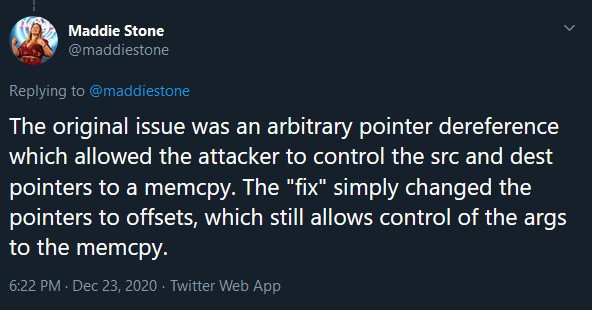
В итоге оказалось, что даже выпущенный Microsoft патч не исправил ситуацию. Та же Стоун в Twitter указала на возможность эксплуатации, которая всё ещё позволяет повысить свои привилегии до уровня ядра. Для этого злоумышленник должен отправить смещение вместо указателя.


Стоун даже опубликовала технические детали нового метода эксплуатации уязвимости, которой в этом виде присвоили уже другой идентификатор — CVE-2020-17008. PoC-код также доступен всем желающим.

Одно плохо — теперь у киберпреступников на руках есть вся необходимая информация, которая позволит запустить серию атак с использованием CVE-2020-17008.

Подпишитесь на новости

Российских владельцев MikroTik предупредили об ограничении трафика

Около 100 тысяч российских маршрутизаторов MikroTik могут работать на уязвимых версиях RouterOS. Теперь их владельцам придётся поторопиться с обновлением: если патчи не установить в течение недели после предупреждения, оператор сможет ограничить трафик через отдельные порты. Интернет не обязательно исчезнет полностью, но работать может начать с сюрпризами.

Как сообщает РБК, Главное радиочастотное управление направило операторам связи рекомендации по защите оборудования MikroTik — как собственного, так и установленного у абонентов.

Причиной стали шесть критических уязвимостей RouterOS, обнаруженных специалистами CERT Polska. Наиболее опасная связка включает CVE-2026-67276 и CVE-2026-86060.

Первая позволяет обойти SSH-аутентификацию, а вторая — повысить привилегии до администратора. При совместном использовании злоумышленник способен полностью захватить роутер без пароля и легитимного закрытого SSH-ключа.

Ещё одна брешь, CVE-2026-67277, затрагивает сервис проверки пропускной способности. Через неё атакующий может получить данные из памяти ядра либо удалённо отправить устройство в сбой или перезагрузку.

MikroTik уже выпустила исправления, однако ждать, пока все пользователи самостоятельно найдут кнопку обновления, регулятор не хочет. Операторам рекомендовали предупредить абонентов, временно закрыть удалённый доступ к настройкам через отдельные порты и следить за подозрительным трафиком.

Если владелец роутера проигнорирует сообщение и не обновит RouterOS за неделю, провайдер может ограничить соединения по некоторым портам. В Роскомнадзоре признают, что мера неидеальная, но считают её временным способом снизить риск атак.

Представители отрасли отмечают, что операторы не обязаны чинить абонентские роутеры своими руками. Но защищать собственные сети всё равно придётся.

RSS: Новости на портале Anti-Malware.ru