



Исследователи проверили безопасность Telegram, WhatsApp, Viber

Исследователи проверили безопасность Telegram, WhatsApp, Viber

Исследователи проверили безопасность Telegram, WhatsApp, Viber

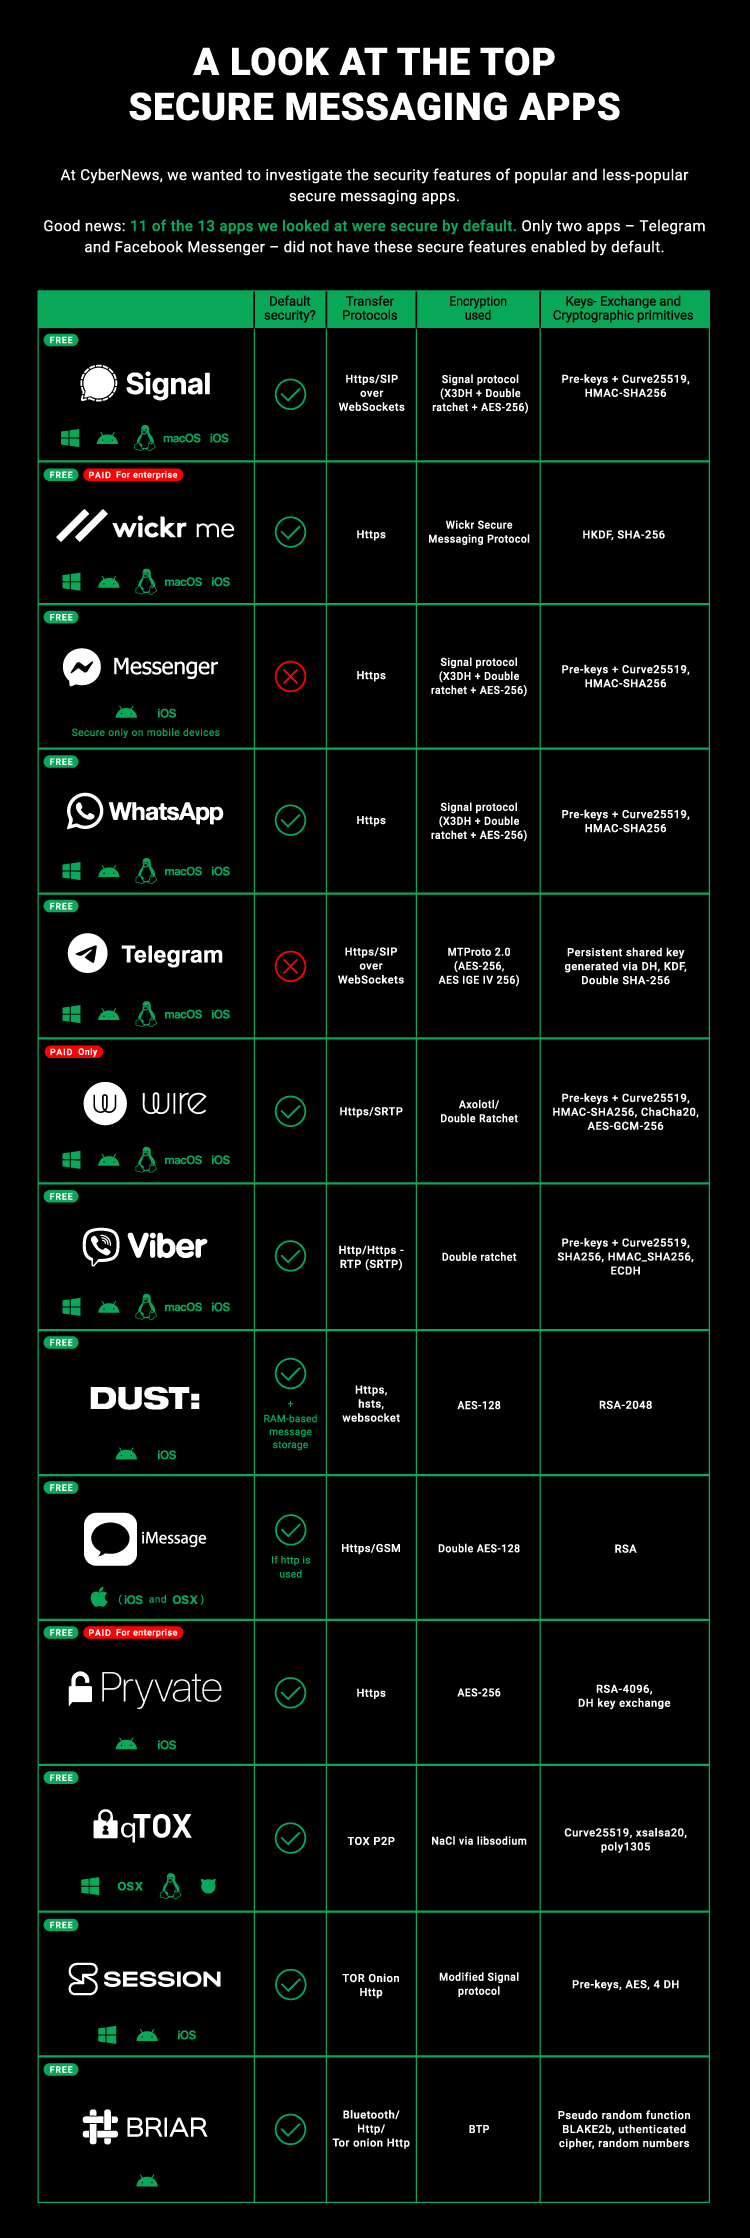
Анализ показал, что 11 из 13 популярных IM-клиентов обеспечивают высокую безопасность и приватность по умолчанию. Telegram и мессенджер Facebook тоже надежны, но лишь в том случае, когда пользователь включил соответствующие настройки.

Решив проверить заявленные качества современных IM-сервисов, команда исследователей при издательстве CyberNews отобрала для анализа не только топовые приложения (Signal, Facebook Messenger, Viber, Telegram, WhatsApp), но также менее популярные аналоги — Session, Briar, Wickr Me, Wire, Cyber Dust.

При оценке учитывалось использование стандартных методов шифрования и транспортных механизмов, криптографических базисных элементов (примитивов), а также надежность схемы обмена ключами.

Исследование позволило получить следующие результаты:

  • лишь два мессенджера из 13 не обеспечивают безопасность по умолчанию; такие настройки в них приходится включать вручную;
  • четыре защищенных приложения используют криптопротокол Signal — стандарт де факто, обеспечивающий сквозное шифрование;
  • P2P в качестве транспортного механизма используют только два мессенджера —Briar и Qtox, хотя такая организация обмена позволяет передавать сообщения адресату напрямую, без промежуточных серверов;
  • клиент iMessage, присутствующий в iPhone, iPad, Apple Watch и Mac, обеспечивает шифрование только на HTTPS-каналах; при использовании стандарта GSM (сети 2G и 3G) сообщения не шифруются;
  • три IM-сервиса предлагают платную подписку, расширяющую возможности для пользователей;
  • большинство мессенджеров используют для шифрования и защиты ключей криптоалгоритмы RSA и AES, которые в настоящее время считаются одними из самых надежных.

Полученные показатели аналитики свели в общую таблицу:


В заключение исследователи отметили, что ни один защищенный мессенджер не способен гарантировать 100%-ную безопасность и приватность. Это прежде всего софт, и как таковой он не застрахован от багов, которые можно отыскать и использовать при наличии времени и адекватных ресурсов. Человеческий фактор тоже нельзя сбрасывать со счетов: далеко не все защищают смартфон или рабочий компьютер паролем и прилежно устанавливают обновления по мере их выхода.

Подпишитесь на новости

ЦОД судного дня предложили разместить в Арктике

У отработанных арктических шахт может появиться новая специальность — хранить данные вместо полезных ископаемых. Такие подземные сооружения предложили использовать для ЦОДа судного дня, который поможет восстанавливать сервисы при потере основной инфраструктуры.

Идею в разговоре с РИА Новости озвучил координатор экспертного совета проектного офиса развития Арктики, доцент РАНХиГС Александр Воротников. Среди потенциальных площадок он выделил шахты Воркуты.

По мнению эксперта, под землей можно размещать не только резервные, но и основные дата-центры. В частности, они могли бы обслуживать задачи Северного морского пути — помогать отслеживать и контролировать обстановку.

Еще один аргумент Воротникова — арктический холод, который способен сократить эксплуатационные расходы.

Поводом для обсуждения стало заявление зампреда правления «Ростелекома» Валерия Ермакова о необходимости резервной площадки судного дня — места, откуда можно восстановить работу сервисов, если основные мощности станут недоступны.

В приведённом сообщении нет ни выбранной шахты, ни бюджета, ни сроков строительства. Пригодность конкретных объектов ещё предстоит оценить.

RSS: Новости на портале Anti-Malware.ru