



Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

Миллионы дырявых ПЛК, свитчей, IoT-устройств угрожают безопасности КИИ

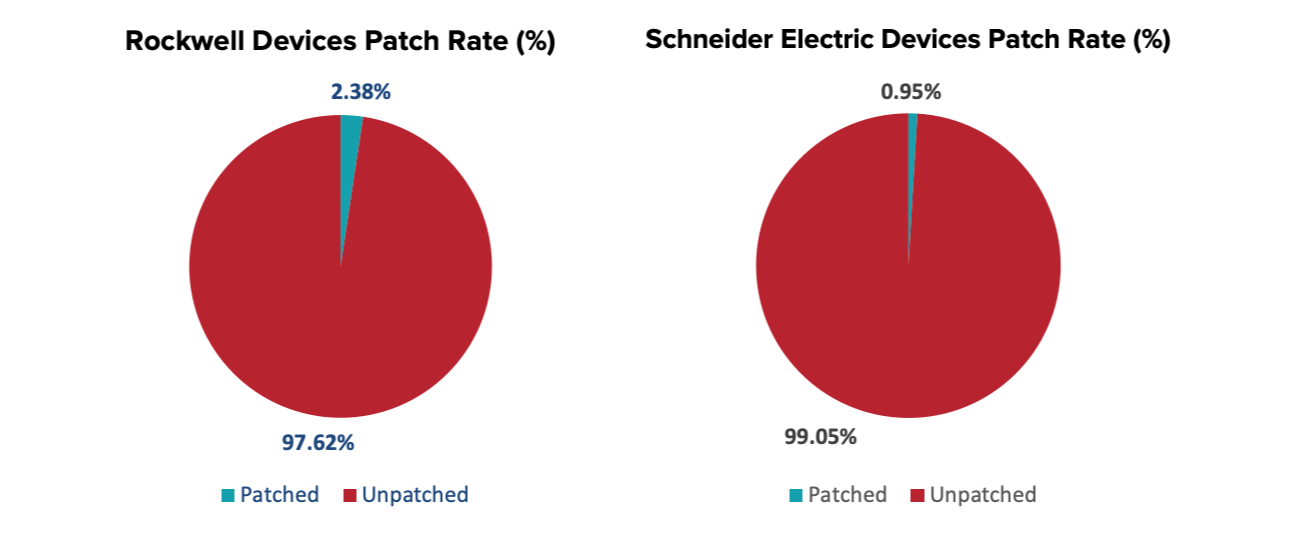
Одиннадцать уязвимостей, объединенных под именем Urgent/11, были обнародованы в августе 2019 года. Пять багов с общим названием CDPwn объявились в начале этого года и тогда же получили заплатки. Тем не менее, 97% устройств, подверженных Urgent/11, и 80% устройств, уязвимых к CDPwn-атакам, до сих пор не пропатчены.

Критические уязвимости Urgent/11 (PDF) были выявлены в операционной системе VxWorks производства Wind River и ряде других RTOS (real time operating system, ОС реального времени). Все опасные проблемы, включая шесть RCE, привязаны к стеку протоколов TCP/IP и присутствуют во всех версиях VxWorks, выпущенных за последние 13 лет.

Большинство багов Urgent/11 позволяют захватить контроль над целевым устройством без аутентификации и взаимодействия с пользователем. По оценке Armis, на момент раскрытия уязвимостей они затрагивали свыше 2 млрд устройств, используемых для управления медицинским оборудованием, объектами корпоративной значимости, технологическими процессами в промышленности.

Наличие Urgent/11 публично признали более 30 вендоров, в том числе Rockwell Automation, Schneider Electric и Siemens. Многие из них опубликовали предупреждения и выпустили патчи для своих продуктов. Насколько известно, злоумышленники даже не пытались использовать эти уязвимости в атаках.

В появлении CDPwn (PDF) повинен проприетарный протокол обнаружения сетевых устройств — CDP (Cisco Discovery Protocol, протокол обнаружения сетевых устройств Cisco). Проблемы этого протокола, по оценкам, затрагивают десятки млн продуктов Cisco, включая роутеры, свитчи, IP-камеры и устройства VoIP-связи с версиями прошивок, вышедшими за последние 10 лет. Одна из уязвимостей CDPwn недавно засветилась в целевых атаках китайских хакеров.

Аналитики из ИБ-компании Armis имеют возможность отслеживать уязвимость оборудования по версии прошивки. В настоящее время облачная платформа Armis позволяет мониторить 280 млн устройств, используемых в критически важных отраслях.

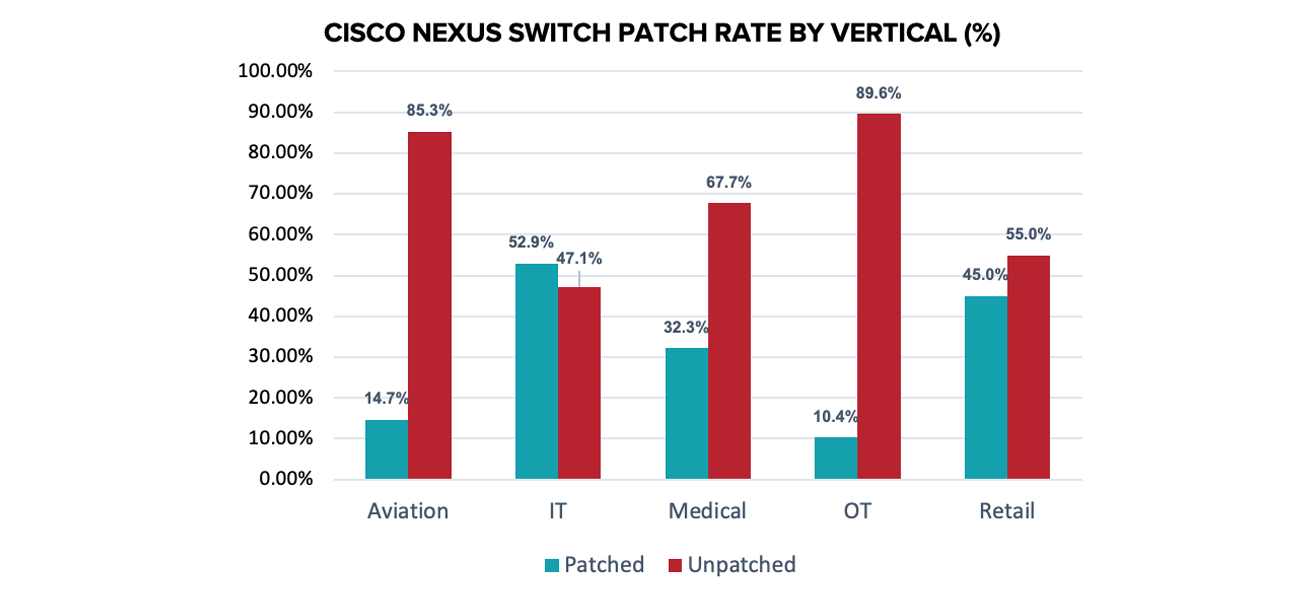
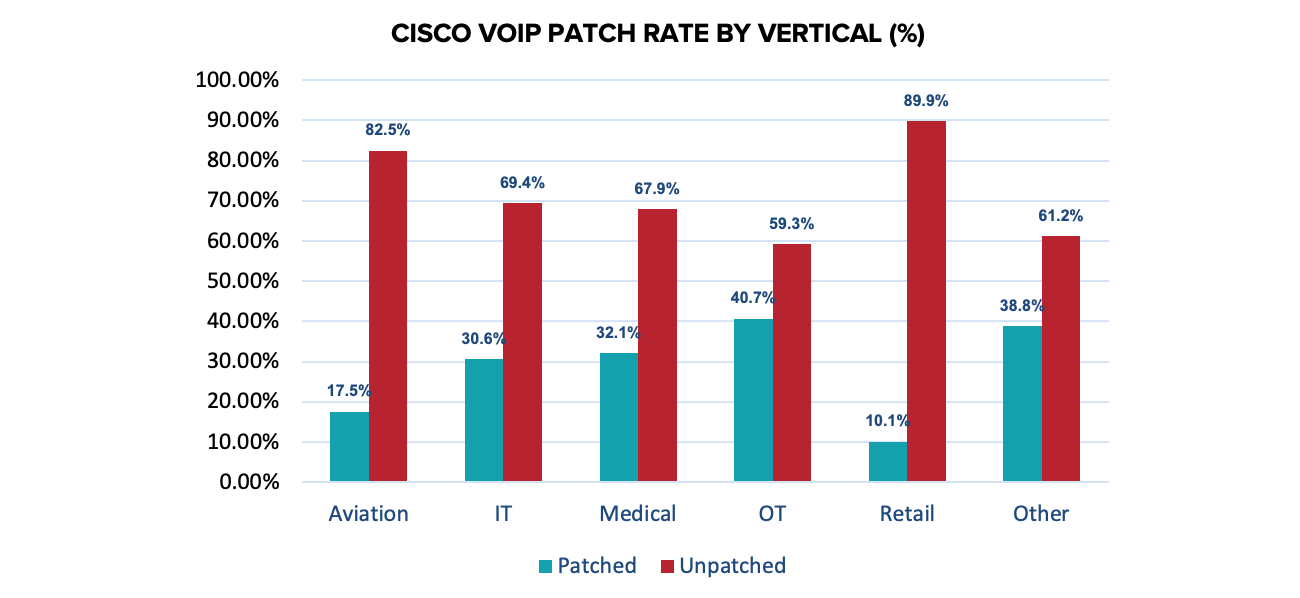
Для выявления уровня патчинга Urgent/11 исследователи составили контрольную выборку из ПЛК производства Rockwell Automation и Schneider Electric. Присутствие CDPwn они отслеживали по состоянию свитчей Cisco Nexus и VoIP-устройств серий 78xx и 88xx. Результаты проверки в обоих случаях оказались плачевными.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru