



ОКБ САПР и КриптоПро проверили совместимость m-TrusT с КриптоПро NGate

ОКБ САПР и КриптоПро проверили совместимость m-TrusT с КриптоПро NGate

ОКБ САПР и КриптоПро проверили совместимость m-TrusT с КриптоПро NGate

Криптошлюз fin-TrusT на базе микрокомпьютера m-TrusT может использоваться совместно с ПАК КриптоПро NGate для защиты сетевых соединений с применением отечественных криптографических алгоритмов.

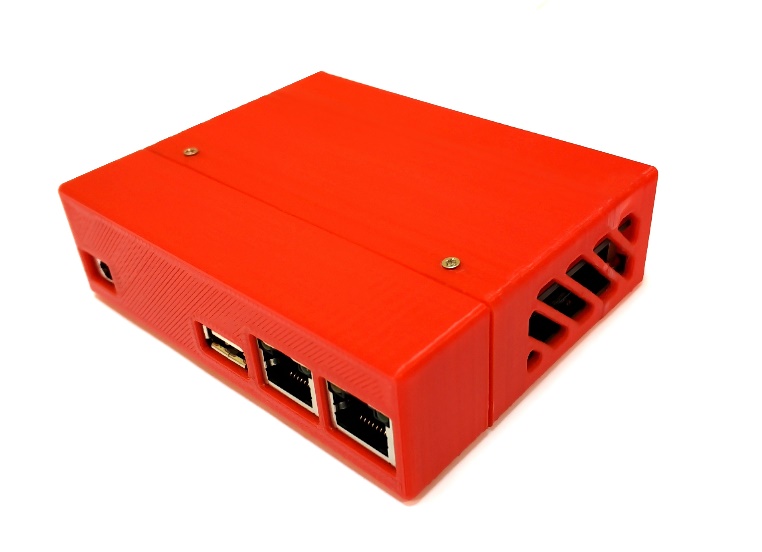
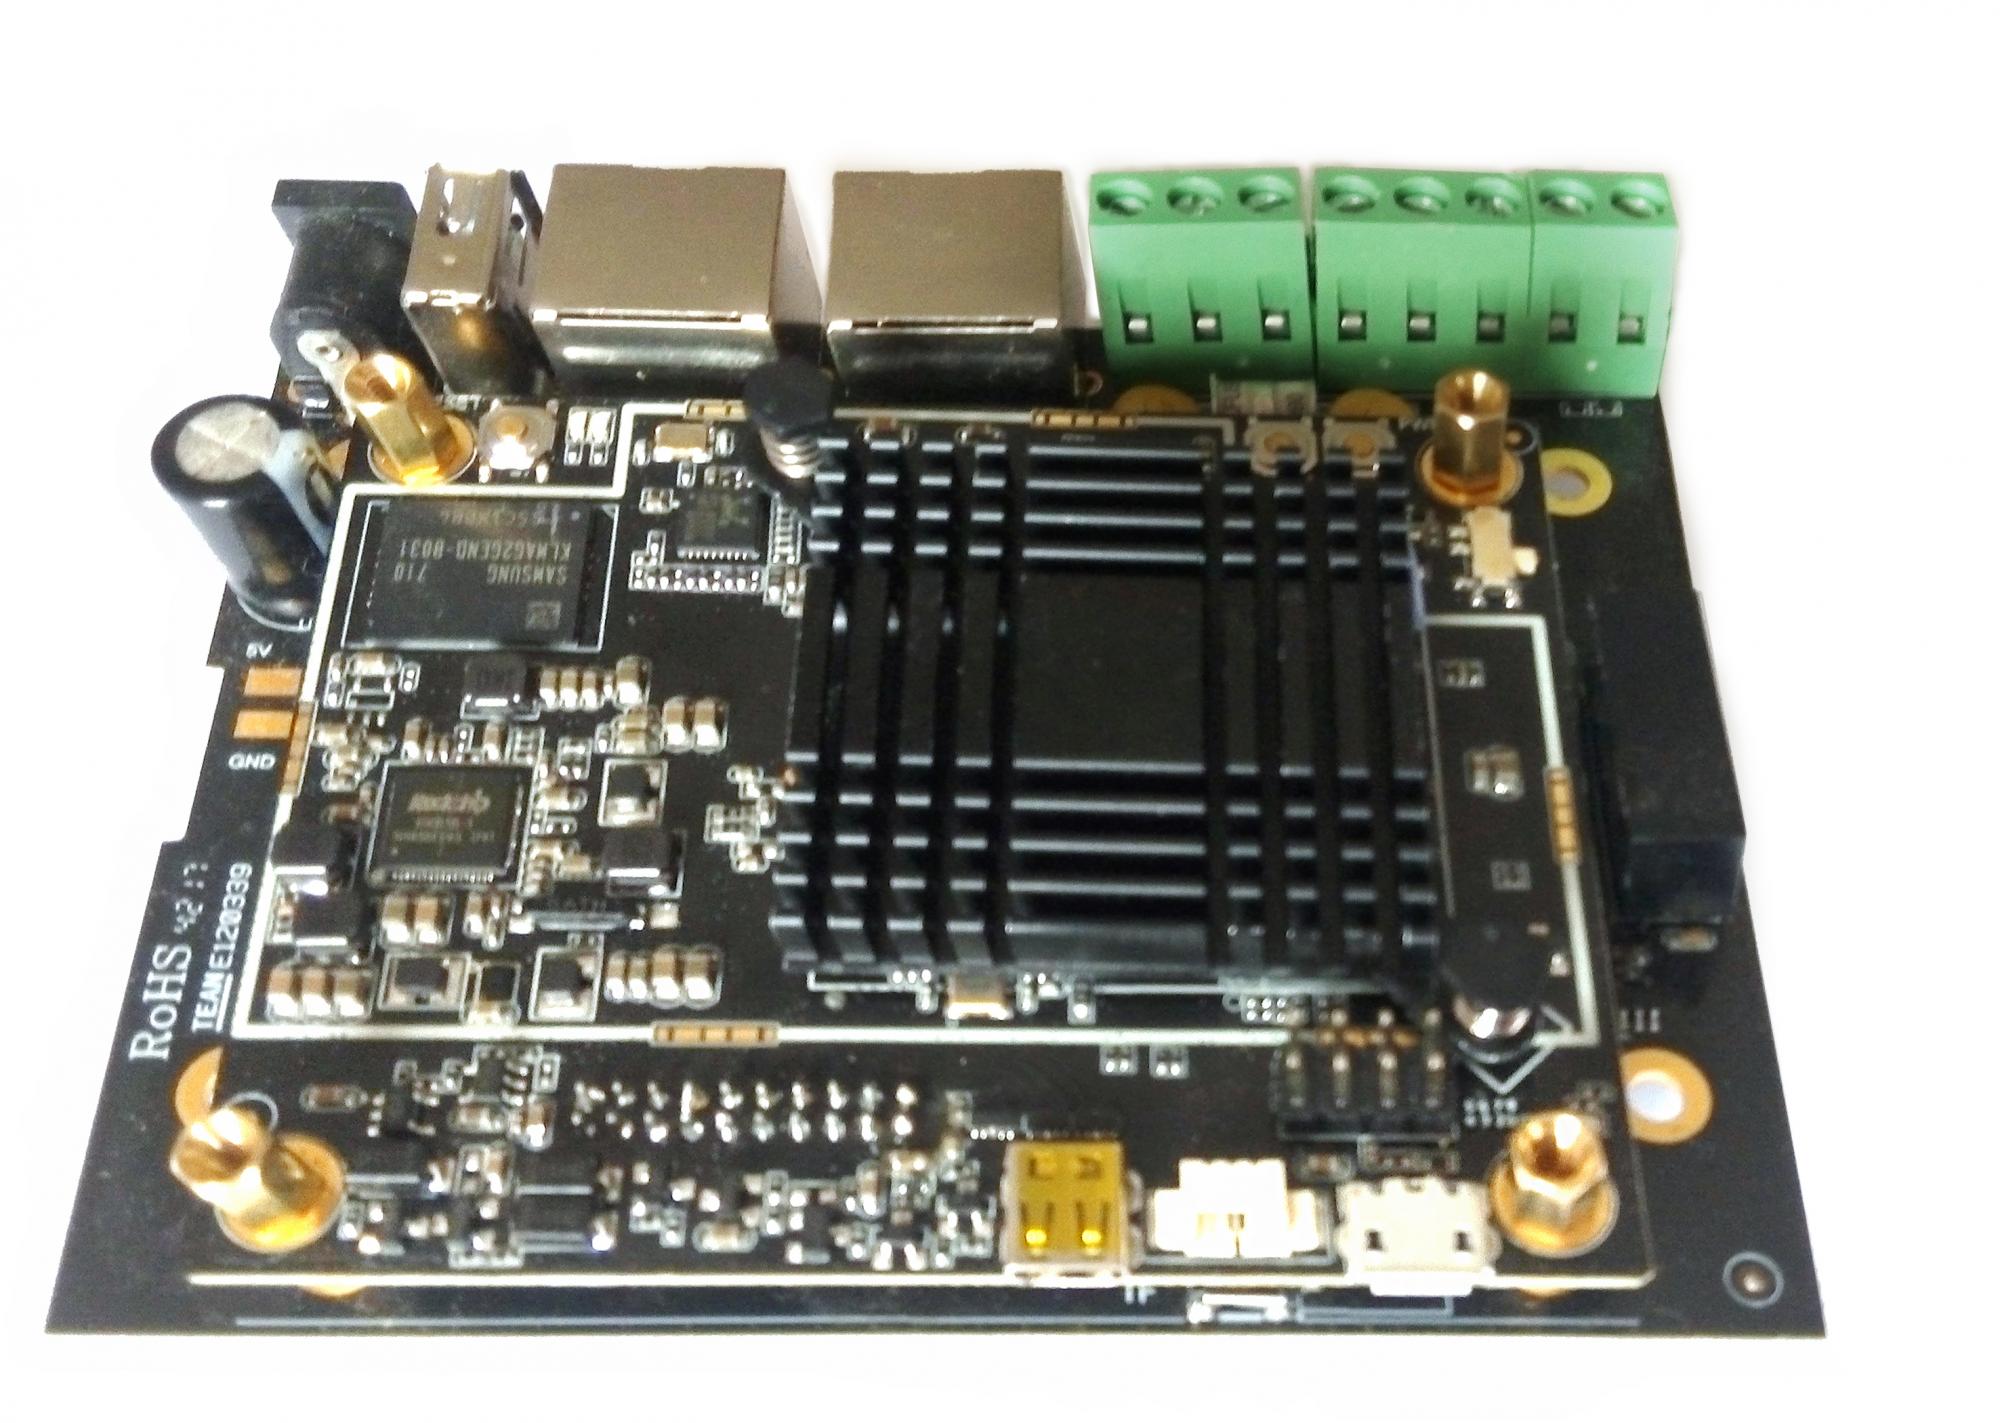
m-TrusT – это одноплатный компьютер Новой гарвардской архитектуры, использование ПО КриптоПро NGate на котором делает его криптошлюзом, поэтому в линейке продуктов ОКБ САПР решение называется fin-TrusT CP.

КриптоПро NGate – это высокопроизводительный VPN-шлюз на базе протокола TLS, который позволяет безопасно и быстро организовать защищённый доступ удалённых пользователей к корпоративным ресурсам через незащищённые сети, например, сеть Интернет.

Испытания, подтвердившие совместимость решений, проводились совместно специалистами компаний ОКБ САПР и КриптоПро.

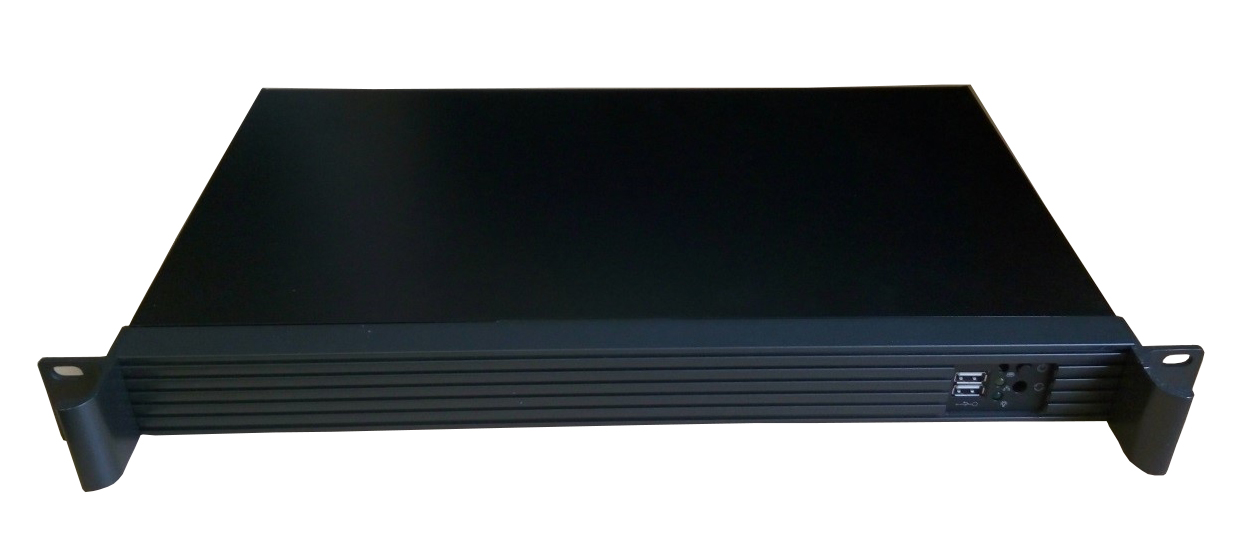
Fin-TrusT CP может применяться для организации защищенной сетевой коммуникации между элементами критической информационной инфраструктуры (КИИ). Аналогично другим решениям линейки может поставляться в корпусе, без корпуса с различными интерфейсными платами, в виде платы-мезонина или в виде одноюнитового сервера в стойку.

Подпишитесь на новости

ИИ-агент BI.ZONE Cubi научился готовить правила обнаружения угроз

BI.ZONE расширила возможности ИИ-ассистента Cubi в платформе Threat Intelligence. Он получил агентские функции: теперь может собирать отчёты по заданным параметрам, готовить планы эмуляции действий атакующих и формулировать гипотезы для проактивного поиска угроз.

Компания относит обновлённое решение к классу Agentic Threat Intelligence.

По данным BI.ZONE, Cubi также формирует правила обнаружения, выявляет угрозы по разным типам входных данных, анализирует вредоносные команды и сценарии и определяет их возможную принадлежность к известным атакам.

Руководитель BI.ZONE Threat Intelligence Олег Скулкин утверждает, что агент позволяет выполнять за минуты задачи, на которые прежде уходили часы.

В платформе появилась ИИ-обработка публичных исследований из внешних источников. Система преобразует их в описания киберугроз на русском языке и извлекает сведения о группировках, вредоносных программах, инструментах и уязвимостях. В описания также включаются тактики и техники атак и страны, против которых они были направлены.

Ещё одно дополнение — браузерное расширение BI.ZONE Threat Intelligence для проверки индикаторов компрометации. Пользователь может просканировать веб-страницу или выделить отдельный индикатор, чтобы узнать, с какой угрозой он связан и когда появился на портале.

Из расширения можно перейти к полной карточке со сведениями о связанных злоумышленниках и атаках.

RSS: Новости на портале Anti-Malware.ru